



Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Специалисты в области безопасности рассказали о новой кампании киберпреступников, пытающихся протроянить разработчиков приложений для операционных систем от Apple. В качестве вектора злоумышленники используют Xcode, интегрированную среду разработки (IDE).

Xcode-проект, который атакующие задействовали в этой кампании, получил имя «XcodeSpy». С его помощью на компьютер девелоперов устанавливался бэкдор. В сущности, XcodeSpy представлял собой вредоносную копию вполне легитимного проекта с открытым исходным кодом — TabBarInteraction.

TabBarInteraction распространяется совершенно свободно, его может скачать любой желающий с площадки GitHub. Этот проект предназначен для анимирования элементов на панели вкладок в iOS при взаимодействии с пользователем.

«XcodeSpy — злонамеренный Xcode-проект, устанавливающий специально подготовленный вариант известного бэкдора EggShell на компьютер разработчика под управлением операционной системы macOS. Злоумышленники также заранее продумали механизм закрепления в атакованной системе», — объяснили специалисты компании SentinelOne.


К слову, эти атаки подозрительно похожи на недавние операции киберпреступников, пытавшихся украсть PoC-коды у ИБ-экспертов с помощью соцсетей. Тогда атакующие использовали файл для проекта Visual Studio, который тоже устанавливал кастомный бэкдор.

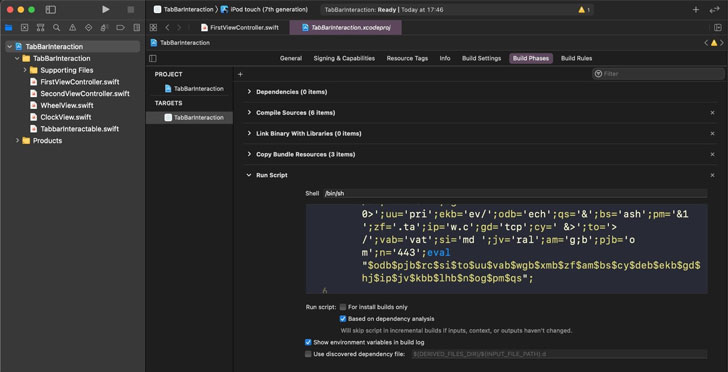
XcodeSpy содержит обфусцированный Run Script, отличающий его от безобидной версии проекта. Этот скрипт может связываться с командным сервером (C2) и получать от него специально подготовленную версию бэкдора EggShell.

Попав в систему девелопера, EggShell будет записывать аудио с помощью встроенного микрофона, видео — с помощью камеры, а также перехватывать данные, вводимые через клавиатуру.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru