



В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

Разработчики Google устранили ещё одну опасную 0-day уязвимость, эксплуатируемую в реальных атаках киберпреступников. Получается, что это уже второй подобный баг, пропатченный только за март, и третий — с начала этого года.

В конце прошлой недели на стабильном канале Chrome для систем Windows, macOS и Linux появилась новая версия браузера — 89.0.4389.90. В общей сложности разработчики пропатчили в ней пять уязвимостей.

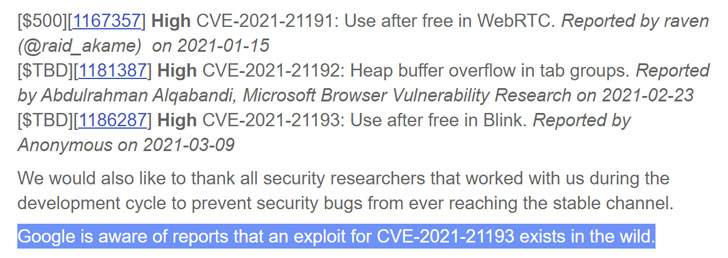
Самой опасной брешью в этот раз стала ошибка вида use-after-free, затрагивающая движок Blink. Багу присвоили идентификатор CVE-2021-21193, а его технические подробности пока держат в секрете. Известно, что некий исследователь сообщил Google об уязвимости 9 марта 2021 года.

Интернет-гигант подтвердил наличие рабочего эксплойта для CVE-2021-21193, которым успешно пользуются злоумышленники. Детали атак и метода эксплуатации пока не раскрываются, поскольку Google хочет убедиться, что подавляющее большинство пользователей установило вышедшее обновление.


«Google в курсе наличия активного эксплойта для CVE-2021-21193, применяемого в реальных кибератаках», — отметили представители корпорации.

Таким образом, эта 0-day стала уже третьей активно эксплуатируемой дырой, пропатченной с начала 2021 года. Ранее разработчики устранили CVE-2021-21166 — вторую брешь за месяц.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru