



Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

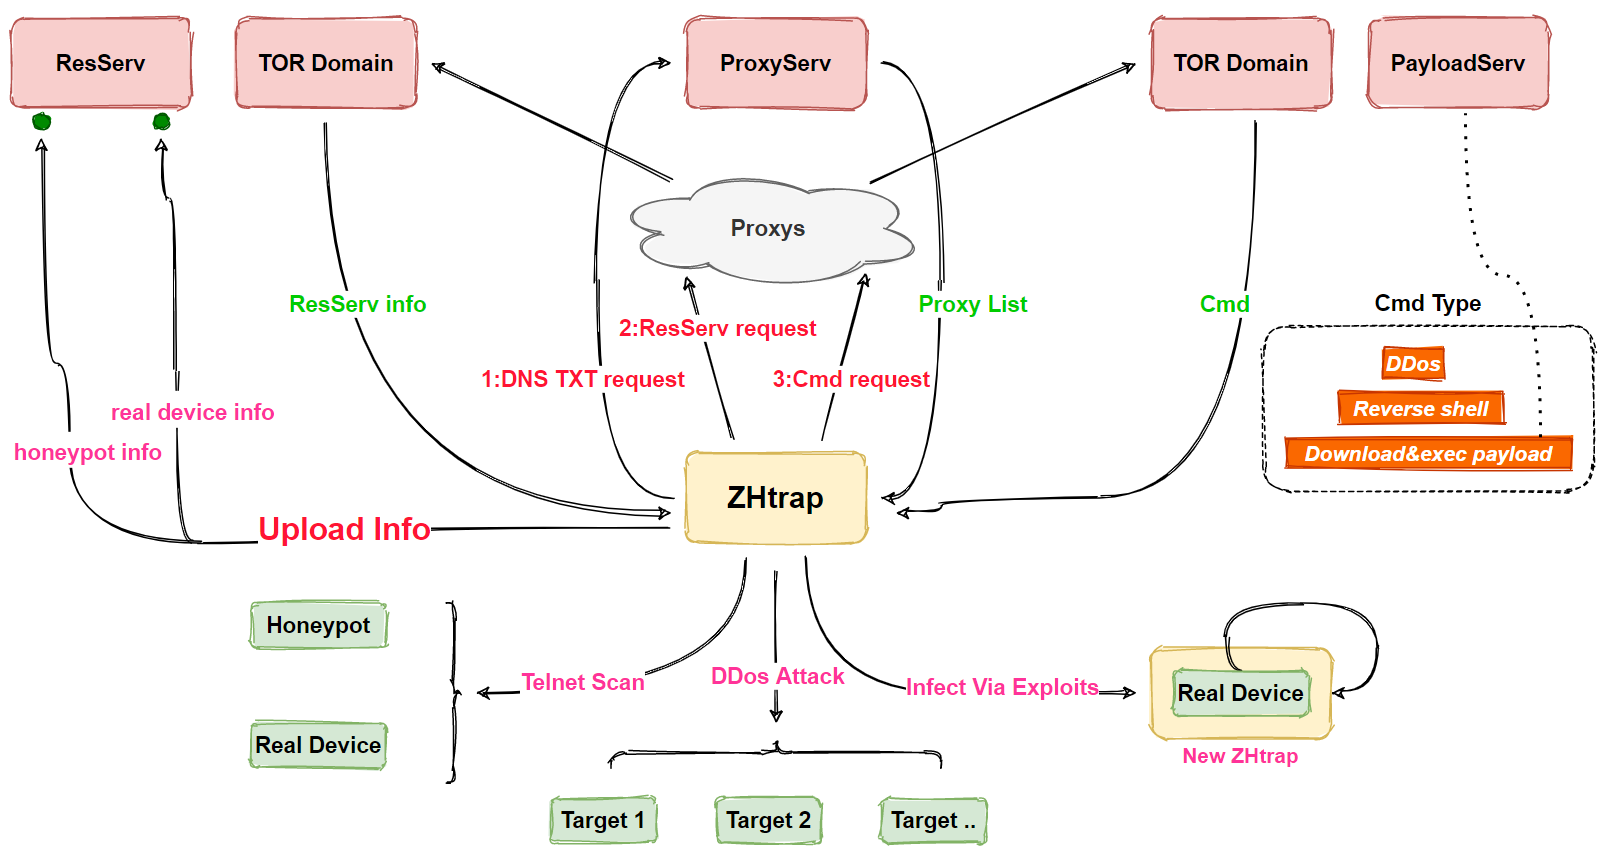
Обнаружен ботнет, умеющий превращать зараженные IP-камеры и роутеры в ловушки для поиска новых объектов, пригодных для дальнейшего распространения инфекции. Лежащий в его основе зловред, которого в Qihoo 360 нарекли ZHtrap, загружается на устройства с помощью эксплойта или путем подбора пароля для доступа к службе Telnet.

Проведенный в Qihoo 360 анализ показал, что новоявленный бот заимствует часть кода Mirai и способен атаковать устройства на микропроцессорах с различной архитектурой — x86, ARM, MIPS и проч. Он также умеет избавляться от конкурентов, принудительно завершая процессы, не включенные в его белый список.

Командная инфраструктура ботнета размещена в анонимной сети Tor. Доступ к C2-серверу осуществляется через сеть прокси, которые ZHtrap отыскивает, обращаясь к записям в DNS — почти так же, как это делает недавно обнаруженный IoT-бот Matryosh.


Основными задачами зловреда являются проведение DDoS-атак и поиск новых уязвимых устройств, которые он отыскивает, генерируя произвольные IP-адреса или используя информацию, собранную с помощью ловушки (ханипота). Он также может выполнять функции бэкдора, позволяя операторам загружать и запускать дополнительные вредоносные модули.

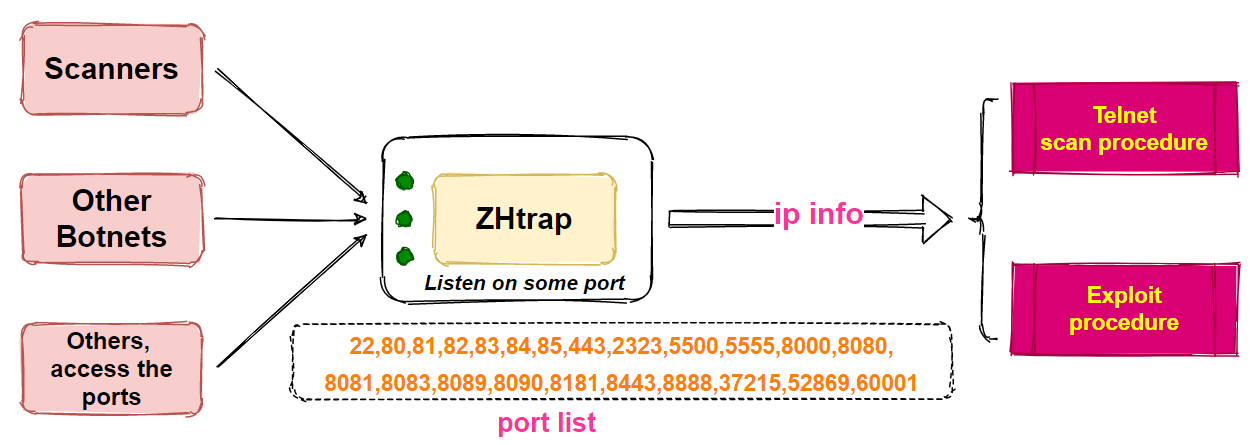
Для создания ханипота в сканер вредоноса встраивается модуль, обеспечивающий прослушку на 23 заданных портах и сбор IP-адресов устройств, пытающихся к ним подключиться. Список этих потенциально уязвимых или скомпрометированных устройств ZHtrap берет на вооружение, пытаясь провести атаку через Telnet (если порт открыт) или применяя эксплойт.


Подбирая пароль к Telnet, зловред оперирует вшитым списком популярных паролей. Из уязвимостей он использует давно известные возможности удаленного внедрения команд в SDK Realtek (CVE-2014-8361), цифровых видеорегистраторах производства MVPower, роутерах DGN1000 и DGN2000 от Netgear, а также RCE-баг, выявленный в 2016 году в IP-камерах 70 вендоров.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru