



Netflix тестирует новые методы защиты аккаунтов от любителей халявы

Netflix тестирует новые методы защиты аккаунтов от любителей халявы

Netflix тестирует новые методы защиты аккаунтов от любителей халявы

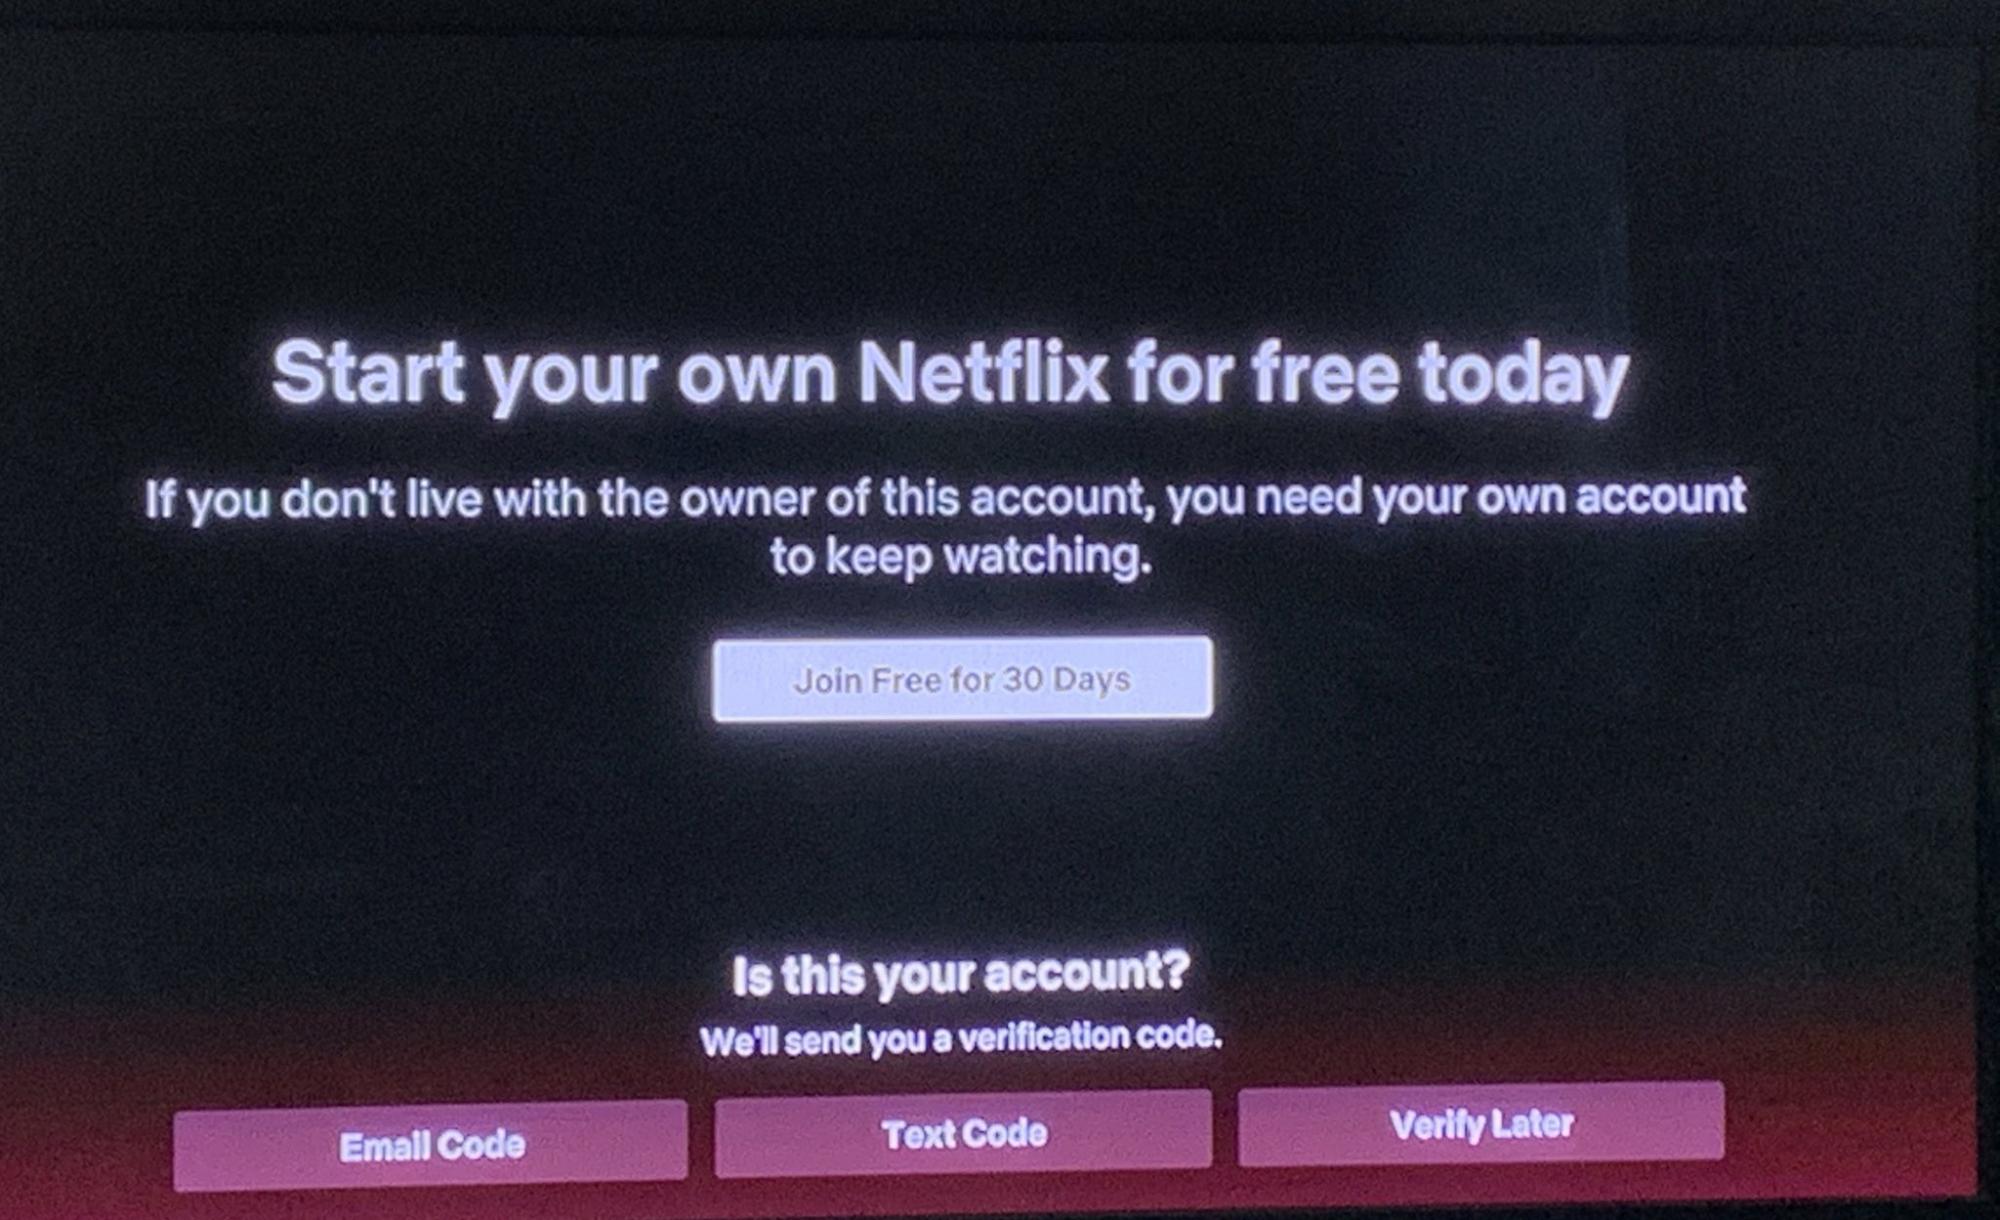
Netflix прорабатывает новую защитную функцию, призванную обезопасить аккаунты пользователей от злоумышленников. Теперь общие учётные записи нельзя будет использовать, если вы только не члены семьи, проживающие в одном доме.

Пользователи Netflix поделились в Twitter скриншотами, на которых видно, что сервис предлагает им зарегистрировать собственный аккаунт. Оказалось, что эти любители сериалов использовали общую семейную учётную запись, при этом не проживая в одном доме с другими родственниками.


Дело в том, что Netflix такими методами пытается бороться с непорядочными гражданами, которые не хотят платить за доступ, а предпочитают использовать взломанные учётные записи. Как правило, такие аккаунты можно легко приобрести у киберпреступников на форумах соответствующей тематики.

Если пересмотреть условия совместного доступа к учётным записям, злоумышленники не смогут смотреть фильмы и сериалы за счёт добропорядочных граждан, считают представители Netflix.

«Пока этот принцип запущен в тестовом режиме, а его основная задача — убедиться, что все юзеры пользуются аккаунтами на законных основаниях», — объяснили сотрудники американской компании.

По данным аналитиков из Recorded Future, на сегодняшний день как минимум 334 киберпреступные группировки продают доступ к взломанным учётным записям Netflix или же инструментам для подобного взлома.

Цены на аккаунты варьируются от 5 до 20 долларов, а вот брутфорс-инструмент обойдётся любителю халявы в сумму от 20 до 50 долларов.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru