



Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Новое исследование специалистов продемонстрировало способ извлечения данных с помощью эксплуатации новой уязвимости, затрагивающей процессоры Intel Coffee Lake и Skylake. Эта брешь по своему принципу мало чем отличается от предыдущих, поскольку позволяет выполнить атаки по сторонним каналам.

О проблеме рассказали эксперты Иллинойсского университета, опубликовавшие отчёт по этой ссылке (PDF). Подробнее об уязвимости исследователи планируют рассказать на симпозиуме USENIX, который пройдёт в августе этого года.

Ранее специалисты уже описывали виды кибератак, использующие архитектуру центральных процессоров и приводящие к раскрытию конфиденциальной информации. Баги вроде Meltdown и Spectre способны обойти принцип изоляции приложений в операционной системе и открыть вредоносной программе доступ к данным в памяти.

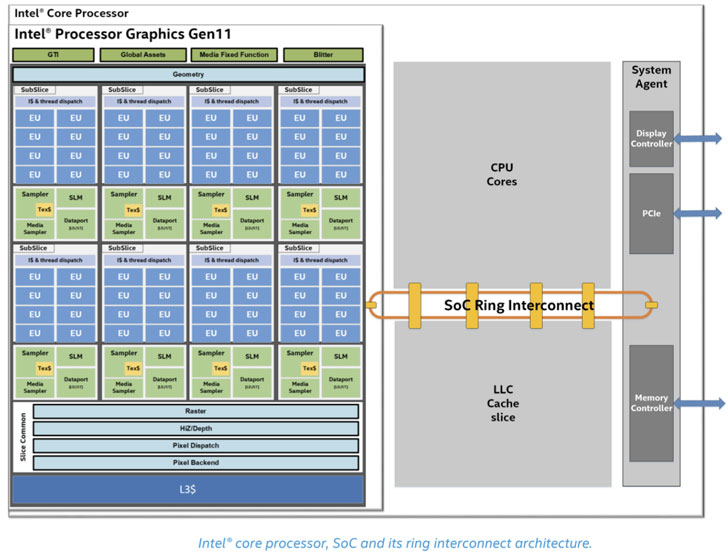
Новая брешь отличается от них тем, что использует «кольцевую связь», которая обеспечивает взаимодействие между различными компонентами (например, ядрами) внутри процесса. В ходе тестов исследователи провели обратный инжиниринг протоколов, отвечающих за кольцевую связь, и пытались создать скрытый канал вместимостью 4,18 мегабит в секунду.

«Важно отметить: наш вид атаки отличается от предыдущих тем, что он не зависит от совместного использования памяти или кеша. Как следствие, такую атаку трудно остановить привычными методами изоляции», — объясняет Рикардо Паканела, один из авторов нового исследования.


Также специалисты подчеркнули, что их метод впервые продемонстрировал использование такого канала для атак, завязанных на тайминге и способных вычислять нажимаемые жертвой клавиши. В случае успешной эксплуатации злоумышленнику бы удалось вычислить конфиденциальную информацию, которую вводит сам пользователь.

Подпишитесь на новости

Соцсети и сайты предложили штрафовать за рекламу снятия порчи, услуг братвы

Зарабатывать на объявлениях «дам наличку» и «решу вопрос силой» площадкам предлагают запретить под угрозой штрафов и блокировки. Депутат Госдумы от ЛДПР Каплан Панеш хочет обязать сайты объявлений и соцсети проверять публикации до размещения. Перечень запрещённых категорий, по его предложению, должно утвердить правительство.

С такой инициативой парламентарий выступил в беседе с ТАСС. В вышеупомянутый перечень Панеш предлагает включить нелегальное кредитование, академический обман, криминальные услуги и обман потребителей.

В депутатский стоп-лист попали предложения займов от нелегальных кредиторов, написание дипломов и диссертаций за деньги, силовое взыскание долгов и выселение. Отдельное внимание досталось гадалкам и продавцам чудес с обещаниями вернуть мужа за три дня или обеспечить фантастическое похудение.

По мнению Панеша, площадки получают деньги за размещение таких предложений, но прикрываются статусом информационного посредника. Депутат считает, что эта позиция не должна освобождать их от контроля контента.

Для владельцев ресурсов он предлагает административные штрафы, сопоставимые с санкциями за нарушение закона о рекламе. При повторных нарушениях — блокировку сайта. Размеры штрафов в сообщении не названы.

Кроме того, площадки хотят обязать передавать надзорным органам по запросу данные авторов объявлений, чтобы ответственность не заканчивалась удалением публикации.

Для этого Панеш предлагает изменить закон об информации и КоАП. Пока речь идёт об инициативе депутата: о внесённом законопроекте или принятом решении в сообщении не говорится.

Если предложение получит ход, модераторам придётся внимательнее разбираться, где обычная услуга, где сомнительное обещание, а где уже предложение приехать с братвой.

RSS: Новости на портале Anti-Malware.ru