



Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Новое исследование специалистов продемонстрировало способ извлечения данных с помощью эксплуатации новой уязвимости, затрагивающей процессоры Intel Coffee Lake и Skylake. Эта брешь по своему принципу мало чем отличается от предыдущих, поскольку позволяет выполнить атаки по сторонним каналам.

О проблеме рассказали эксперты Иллинойсского университета, опубликовавшие отчёт по этой ссылке (PDF). Подробнее об уязвимости исследователи планируют рассказать на симпозиуме USENIX, который пройдёт в августе этого года.

Ранее специалисты уже описывали виды кибератак, использующие архитектуру центральных процессоров и приводящие к раскрытию конфиденциальной информации. Баги вроде Meltdown и Spectre способны обойти принцип изоляции приложений в операционной системе и открыть вредоносной программе доступ к данным в памяти.

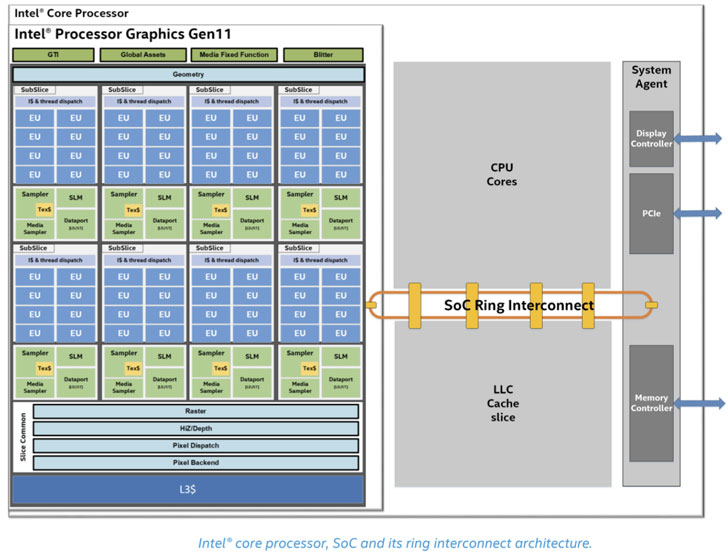
Новая брешь отличается от них тем, что использует «кольцевую связь», которая обеспечивает взаимодействие между различными компонентами (например, ядрами) внутри процесса. В ходе тестов исследователи провели обратный инжиниринг протоколов, отвечающих за кольцевую связь, и пытались создать скрытый канал вместимостью 4,18 мегабит в секунду.

«Важно отметить: наш вид атаки отличается от предыдущих тем, что он не зависит от совместного использования памяти или кеша. Как следствие, такую атаку трудно остановить привычными методами изоляции», — объясняет Рикардо Паканела, один из авторов нового исследования.


Также специалисты подчеркнули, что их метод впервые продемонстрировал использование такого канала для атак, завязанных на тайминге и способных вычислять нажимаемые жертвой клавиши. В случае успешной эксплуатации злоумышленнику бы удалось вычислить конфиденциальную информацию, которую вводит сам пользователь.

Подпишитесь на новости

ИИ в России будет искать неплательщиков по дорожным камерам

Дорожные камеры получили новую работу: теперь они помогают искать автомобили неплательщиков. На Алтае тестируют программно-аппаратный комплекс «Гарпун» от Netvision, который сверяет номера машин с базами ФССП и ГИБДД. По словам разработчика, проверка занимает доли секунды.

О проекте компания рассказала ТАСС. Система может выявлять автомобили, связанные с задолженностями по алиментам, штрафам и коммунальным платежам.

Камера считывает госномер, ИИ ищет совпадение в базах и передаёт сигнал ответственному сотруднику. Сам «Гарпун» деньги со счёта не списывает.

Netvision называет комплекс полностью российской разработкой. В 2026-2027 годах технологию могут внедрить и в других регионах. Пока речь идёт о тестировании: показателей точности распознавания и результатов пилота в представленном сообщении нет.

Для приставов камеры уже давно стали чем-то большим, чем генератор штрафов за скорость. ФССП использует возможности «Безопасного города» для поиска должников и их машин, а также установления маршрутов передвижения.

Как пояснила «Российской газете» юрист Елена Ермохина, система распознаёт прежде всего автомобиль. Машина может принадлежать человеку с долгами, а управлять ею — кто-то другой.

Сигнал алгоритма также не создаёт универсального права остановить автомобиль: для действий полиции и приставов нужны предусмотренные законом основания.

Так что название у комплекса грозное, но юридические решения остаются за людьми.

RSS: Новости на портале Anti-Malware.ru