В прошлом году количество атак шифровальщиков выросло более чем на 150% по сравнению с предыдущим годом. Такие данные приводятся в отчёте Group-IB — «Программы-вымогатели 2020-2021», масштабном исследовании одной из самых актуальных киберугроз в период пандемии COVID-19.
Среднее время простоя атакованной компании —18 суток, а сумма выкупа увеличилась почти вдвое — до $170 000. Основными целями хакеров стали корпоративные сети крупных компаний из Северной Америки, Европы, Латинской Америки, Азиатско-Тихоокеанского региона. Первые атаки эксперты фиксировали и в России: прогнозируется, что в 2021 году волна шифровальщиков затронет российский бизнес и выйдет в СНГ.
Программы-шифровальщики стали киберугрозой №1 как для бизнеса, так и для государственных органов: число успешных атак в прошлом году выросло более чем на 150% к 2019 году, а средний размер суммы выкупа увеличился более чем в два раза и составил в 2020 году $170 000. Самыми жадными вымогателями оказались Maze, DoppelPaymer и RagnarLocker. Сумма выкупа, который они требовали от жертвы, составляла в среднем от $1 000 000 до $2 000 000.
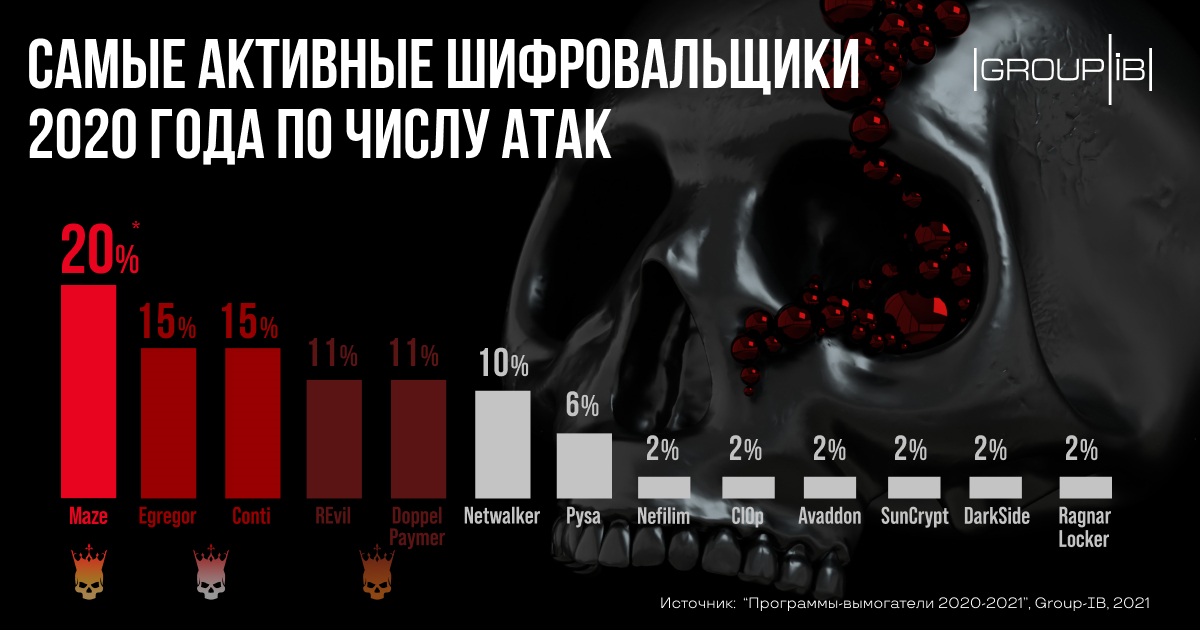
В зоне риска оказались крупные корпоративные сети — целенаправленные атаки вымогателей (The Big Game Hunting) парализовали в 2020 году работу таких гигантов как Garmin, Canon, Campari, Capcom и Foxconn. Простой бизнеса от одной атаки, в среднем, составлял в среднем 18 дней. Большинство атак, проанализированных Group-IB, произошли в Северной Америке и Европе, где расположено большинство компаний из списка Fortune 500, а также в Латинской Америке и Азиатско-Тихоокеанском регионе.
В России, несмотря на негласное правило у киберпреступников «не работать по РУ», действовала русскоязычная преступная группа OldGremlin — впервые Group-IB рассказала о ней в отчете в сентябре прошлого года. Начиная с весны 2020 года OldGremlin провела не менее 9 кампаний и атаковала исключительно российский бизнес — банки, промышленные предприятия, медицинские организации и разработчиков софта. В августе 2020 года жертвой OldGremlin стала крупная компания с сетью региональных филиалов— за расшифровку с нее потребовали выкуп в $50 000.
«За пандемию программы-вымогатели стали главной киберугрозой для всего мира, в том числе для России, — говорит Олег Скулкин, ведущий специалист Лаборатории компьютерной криминалистики Group-IB. — В прошлом году мы видели многочисленные атаки OldGremline на российские предприятия, IT-компании и финансовые учреждения. В этом году эксперты уже наблюдают активность с традиционными группами типа RTM, также переключившихся на на использование шифровальщиков».
Одной из основных движущих сил феноменального роста программ-вымогателей стала модель Ransomware-as-a-Service («Вымогательство как услуга»). Ее смысл заключается в том, что разработчики продают или сдают в аренду свои вредоносные программы партнерам для использования в их атаках с целью компрометации сети, заражения и развертывания вымогателей. Вся полученная в виде выкупа прибыль затем распределяется между операторами и партнерами программы. Команда Group-IB DFIR отмечает, что 64% всех атак вымогателей, проанализированных в 2020 году, были связаны с операторами, использующих модель RaaS.
Еще одна тенденция 2020 года — коллаборация между разными преступными группами. Group-IB Threat Intelligence & Attribution system зафиксировала в прошлом году появление в андеграунде 15 новых публичных партнерских программ-вымогателей. Действующие преступные группы, использующие вредоносные программы Trickbot, Qakbot и Dridex, все чаще помогали операторам программ-вымогателей получать первоначальный доступ к корпоративным сетям.
Главным вектором атак для большинства банд вымогателей оказались публичные RDP-серверы (52%). На втором месте — фишинг (29%), затем эксплуатация общедоступных приложений (17%).
Прежде чем зашифровать данные, операторы вымогателей проводили в среднем 13 дней в скомпрометированной сети, стараясь предварительно найти и удалить все доступные резервные копии, чтобы жертва не могла восстановить зашифрованные файлы. Еще одним фактором успеха, позволившим бандам получать выкуп, стало предварительное хищение критически важных данных — документов, отчетов, чтобы использовать их в качестве рычага для давления на жертву — моду на подобный «двойной удар» задала печально известная группа Maze.
Учитывая, что большинство атак шифровальщиков управляются человеком — «вручную», специалистам по информационной безопасности критически важно понимать, какие тактики, техники и процедуры (TTP) используют злоумышленники. Полный технический анализ TTPs атакующих, сопоставленных в соответствии с MITRE ATT&CK®, , публичной базой знаний, в которой собраны тактики и техники целевых атак, .а также рекомендации по поиску и обнаружению угроз, собранные командой Group-IB Digital Forensics and Incident Response (DFIR), уже сейчас доступны в новом отчете «Программы-вымогатели 2020-2021 гг.».










