



Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Киберпреступники, стоящие за распространением вредоносной программы Gootkit, ориентированной на финансовый сектор, значительно усовершенствовали платформу для доставки вредоносов жертвам. Теперь получившая имя Gootloader система распространяет и программы-вымогатели.

Платформу проанализировали исследователи компании Sophos, они же присвоили ей имя. Задача Gootloader в умелых руках злоумышленников — доставлять вредоносные файлы жертвам киберопераций.

Преступники используют платформу в целевых атаках на предприятия в США, Германии и Южной Корее. Известно, что в предыдущих кампаниях пострадали также пользователи из Франции.

Схема Gootloader начинается со сложных методов социальной инженерии, в которой участвуют взломанные веб-сайты, вредоносные загрузчики и способы манипуляции SEO (Search Engine Optimization, поисковая оптимизация).

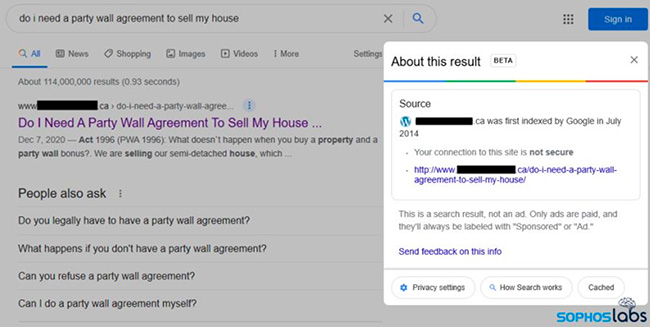
Операторы платформы подстроили всё таким образом, что при вводе поискового запроса в Google (и других системах) скомпрометированные ресурсы оказываются среди самых топовых результатов.


Дополнительно атакующие пытались учесть геолокацию посетителей вредоносных сайтов. Так, если на ресурс попадал человек из страны, которая не интересовала преступников, код сайта «на ходу» переписывался на безвредный. Если же заманить на площадку удавалось человека из «нужной страны», ему подсовывали фейковую страницу.

На этой странице присутствовала ссылка, якобы опубликованная администратором и ведущая на загрузку JavaScript-файла. Далее в ход вступали самые разные техники: многослойная обфускация, бесфайловая вредоносная программа и т. п.

«Судя по всему, разработчики Gootkit сместили фокус с доставки своего вредоноса на создание сложной платформы для доставки других зловредов. Теперь их система распространяет даже программы-вымогатели, среди которых можно отметить REvil», — утверждает эксперт Sophos Габор Заппанос.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru