



Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Киберпреступники, стоящие за распространением вредоносной программы Gootkit, ориентированной на финансовый сектор, значительно усовершенствовали платформу для доставки вредоносов жертвам. Теперь получившая имя Gootloader система распространяет и программы-вымогатели.

Платформу проанализировали исследователи компании Sophos, они же присвоили ей имя. Задача Gootloader в умелых руках злоумышленников — доставлять вредоносные файлы жертвам киберопераций.

Преступники используют платформу в целевых атаках на предприятия в США, Германии и Южной Корее. Известно, что в предыдущих кампаниях пострадали также пользователи из Франции.

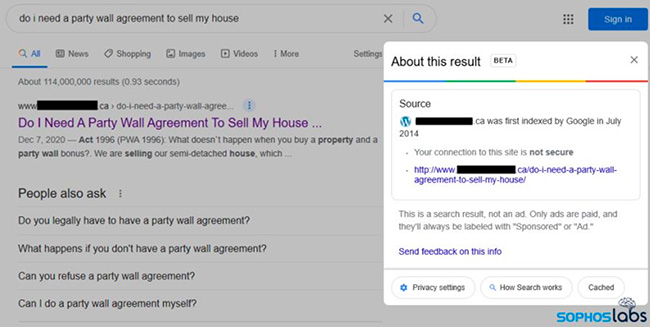
Схема Gootloader начинается со сложных методов социальной инженерии, в которой участвуют взломанные веб-сайты, вредоносные загрузчики и способы манипуляции SEO (Search Engine Optimization, поисковая оптимизация).

Операторы платформы подстроили всё таким образом, что при вводе поискового запроса в Google (и других системах) скомпрометированные ресурсы оказываются среди самых топовых результатов.


Дополнительно атакующие пытались учесть геолокацию посетителей вредоносных сайтов. Так, если на ресурс попадал человек из страны, которая не интересовала преступников, код сайта «на ходу» переписывался на безвредный. Если же заманить на площадку удавалось человека из «нужной страны», ему подсовывали фейковую страницу.

На этой странице присутствовала ссылка, якобы опубликованная администратором и ведущая на загрузку JavaScript-файла. Далее в ход вступали самые разные техники: многослойная обфускация, бесфайловая вредоносная программа и т. п.

«Судя по всему, разработчики Gootkit сместили фокус с доставки своего вредоноса на создание сложной платформы для доставки других зловредов. Теперь их система распространяет даже программы-вымогатели, среди которых можно отметить REvil», — утверждает эксперт Sophos Габор Заппанос.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru