



Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

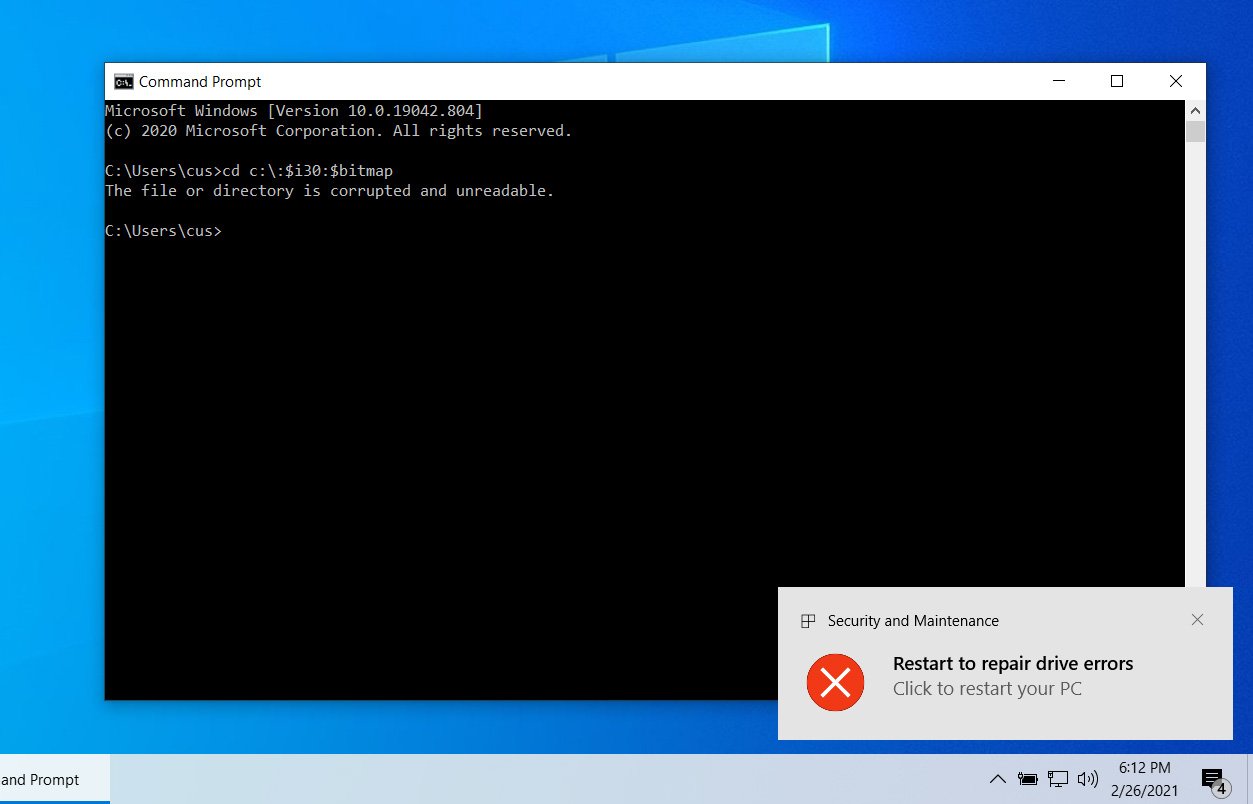
Разработчики Microsoft устранили баг Windows 10, допускающий повреждение файловой системы NTFS. Эту брешь можно было использовать с помощью специально созданного файла или простой однострочной команды.

В январе пользователей Windows 10 предупредили об опасной ошибке, позволяющей злоумышленнику даже с низкими привилегиями вызвать сбой в работе NTFS-диска. Чтобы задействовать баг, достаточно было заставить пользователя перейти по специальному пути.

Как только Windows «подсовывали» вредоносный путь, ОС оповещала о повреждении накопителя и перезагружала компьютер. Также пользователю рекомендовалось запустить утилиту chkdsk для проверки диска.


Microsoft, комментируя проблему, изначально заявила, что баг не портит загрузочный диск пользователя, а chkdsk решает все проблемы. Однако отдельные тесты показали, что в некоторых случаях загрузить Windows после ошибки уже не получается.

Именно поэтому пользователи и специалисты рассчитывали, что разработчики устранят баг с выходом февральского набора патчей, однако этого не произошло. Тогда Mozilla реализовала в браузере Firefox проверку вводимого пути, чтобы заблокировать ошибку, вызывающую повреждение NTFS.

В то же время подключились эксперты компании OSR, выпустившие неофициальный патч в виде драйвера с открытым исходным кодом. Как вы понимаете, задача этого драйвера заключалась в блокировке бага.

Теперь стало известно, что в тестовой сборке Windows 10 Insider 21322 появился фикс уже от Microsoft, который не даёт пользователям получить доступ к вредоносному пути. Остаётся только ждать, пока Microsoft «выкатит» грамотный патч для обычных пользователей.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru