



Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

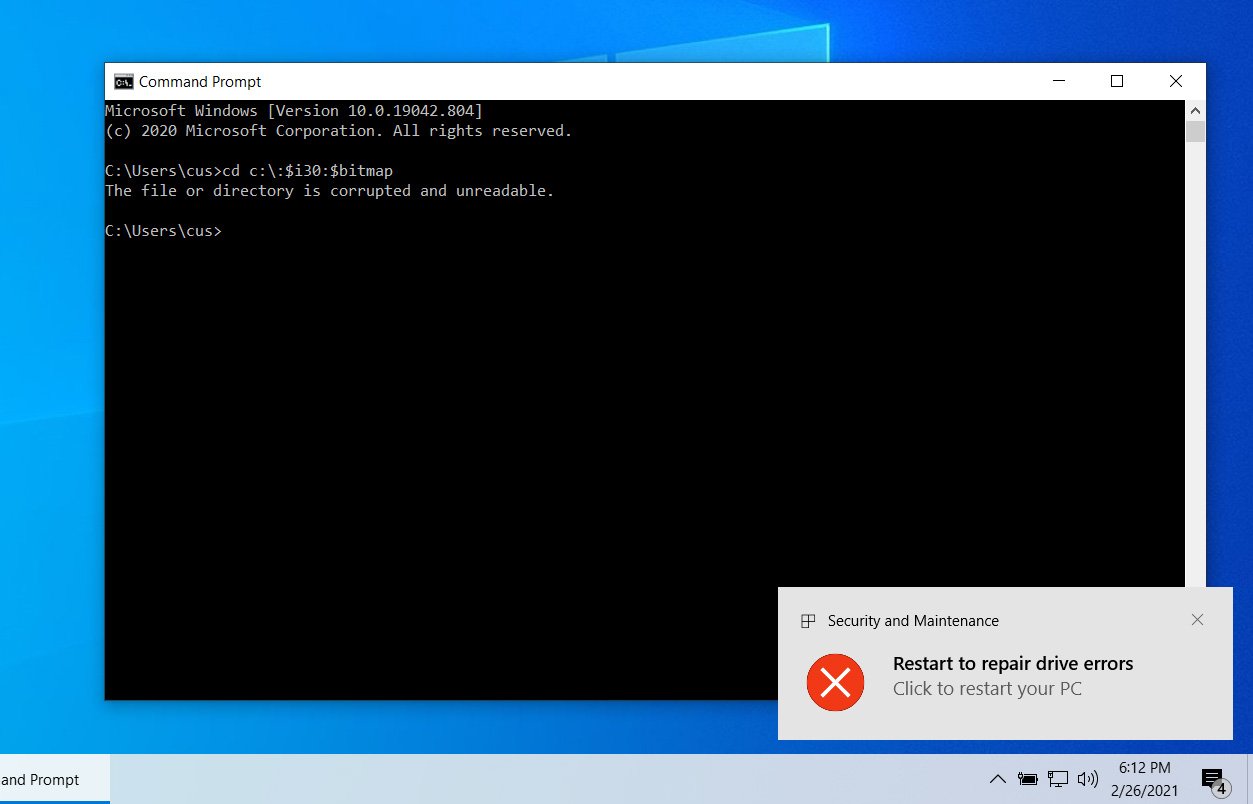
Разработчики Microsoft устранили баг Windows 10, допускающий повреждение файловой системы NTFS. Эту брешь можно было использовать с помощью специально созданного файла или простой однострочной команды.

В январе пользователей Windows 10 предупредили об опасной ошибке, позволяющей злоумышленнику даже с низкими привилегиями вызвать сбой в работе NTFS-диска. Чтобы задействовать баг, достаточно было заставить пользователя перейти по специальному пути.

Как только Windows «подсовывали» вредоносный путь, ОС оповещала о повреждении накопителя и перезагружала компьютер. Также пользователю рекомендовалось запустить утилиту chkdsk для проверки диска.


Microsoft, комментируя проблему, изначально заявила, что баг не портит загрузочный диск пользователя, а chkdsk решает все проблемы. Однако отдельные тесты показали, что в некоторых случаях загрузить Windows после ошибки уже не получается.

Именно поэтому пользователи и специалисты рассчитывали, что разработчики устранят баг с выходом февральского набора патчей, однако этого не произошло. Тогда Mozilla реализовала в браузере Firefox проверку вводимого пути, чтобы заблокировать ошибку, вызывающую повреждение NTFS.

В то же время подключились эксперты компании OSR, выпустившие неофициальный патч в виде драйвера с открытым исходным кодом. Как вы понимаете, задача этого драйвера заключалась в блокировке бага.

Теперь стало известно, что в тестовой сборке Windows 10 Insider 21322 появился фикс уже от Microsoft, который не даёт пользователям получить доступ к вредоносному пути. Остаётся только ждать, пока Microsoft «выкатит» грамотный патч для обычных пользователей.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru