



Google добавила в Android функцию проверки паролей по базам утечек

Google добавила в Android функцию проверки паролей по базам утечек

Google добавила в Android функцию проверки паролей по базам утечек

Google добавила проверку паролей пользователей по базам утечек в мобильную операционную систему Android. Напомним, что получившая имя Password Checkup функция уведомляет владельца учётных записей, если его данные попали в руки третьих лиц.

Таким образом, Android стала на данный момент последней разработкой Google, в которую внедрили Password Checkup. До этого интернет-гигант добавил проверку паролей в браузер Chrome.

Что предлагает Password Checkup? Функция мониторит все пароли, вводимые пользователем в приложениях и браузерах, и сверяет их с огромным списком скомпрометированных данных. В распоряжении Password Checkup есть миллиарды записей, просочившихся в Сеть за последние несколько лет.

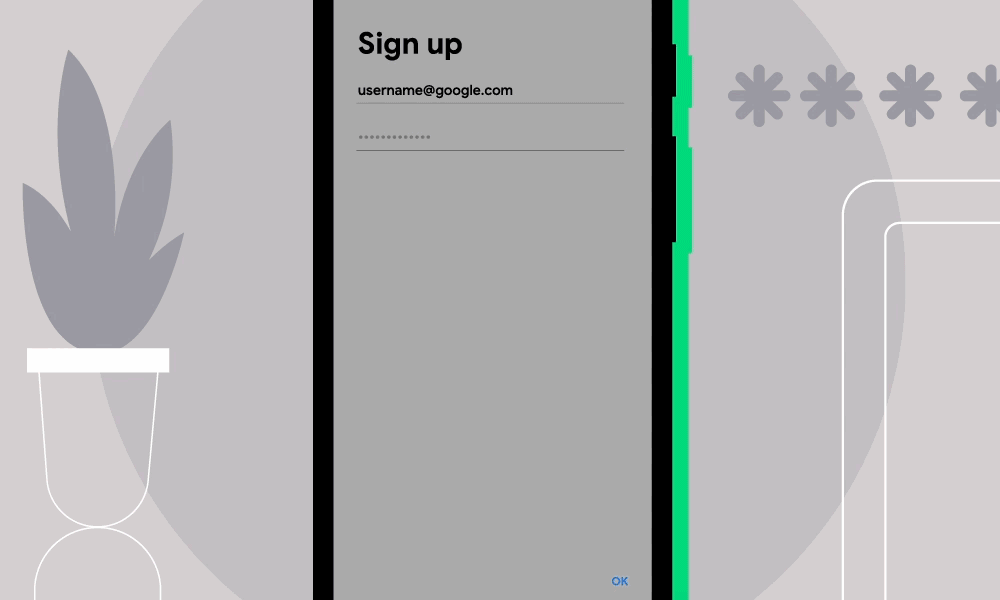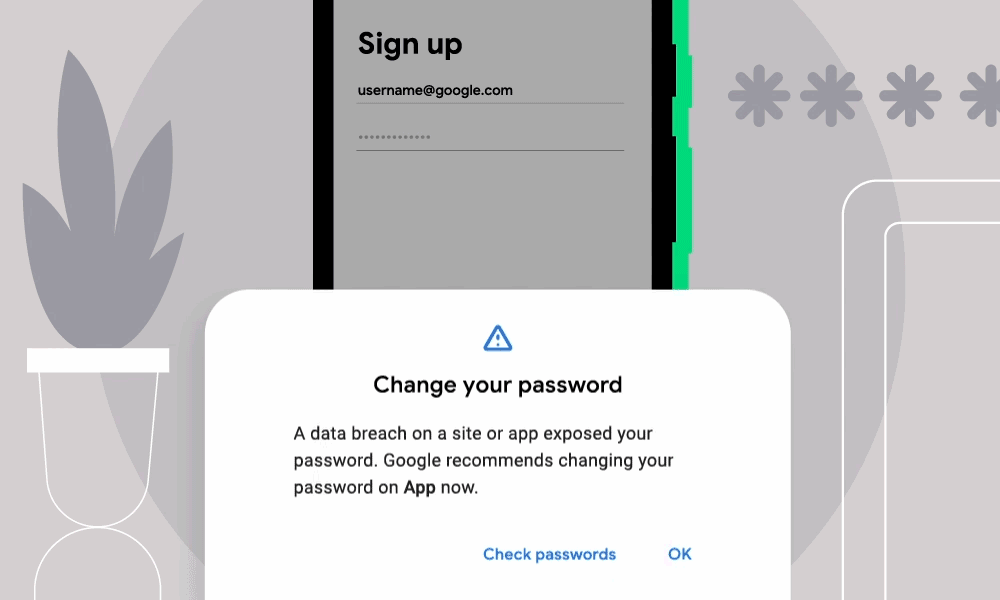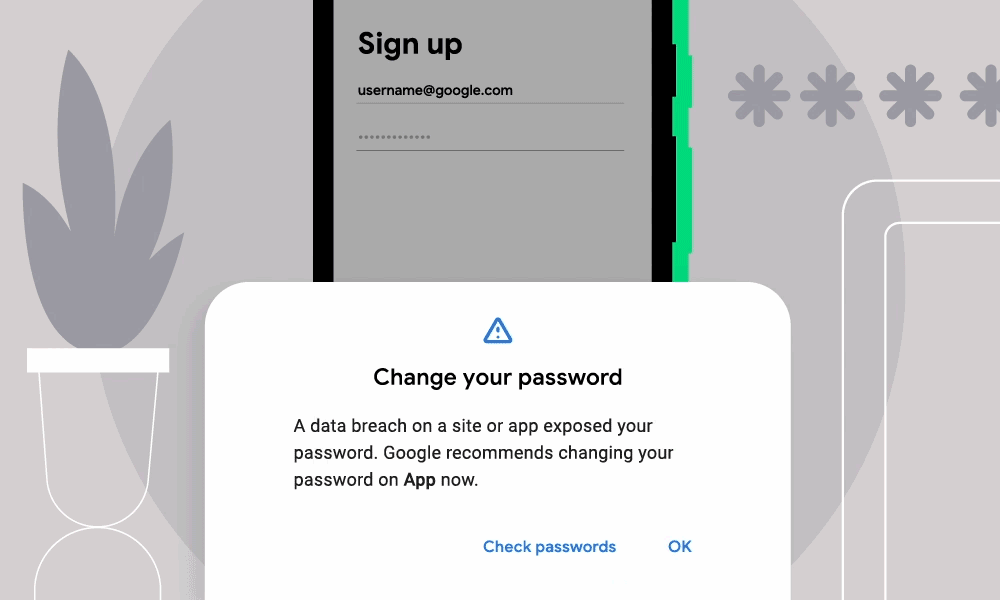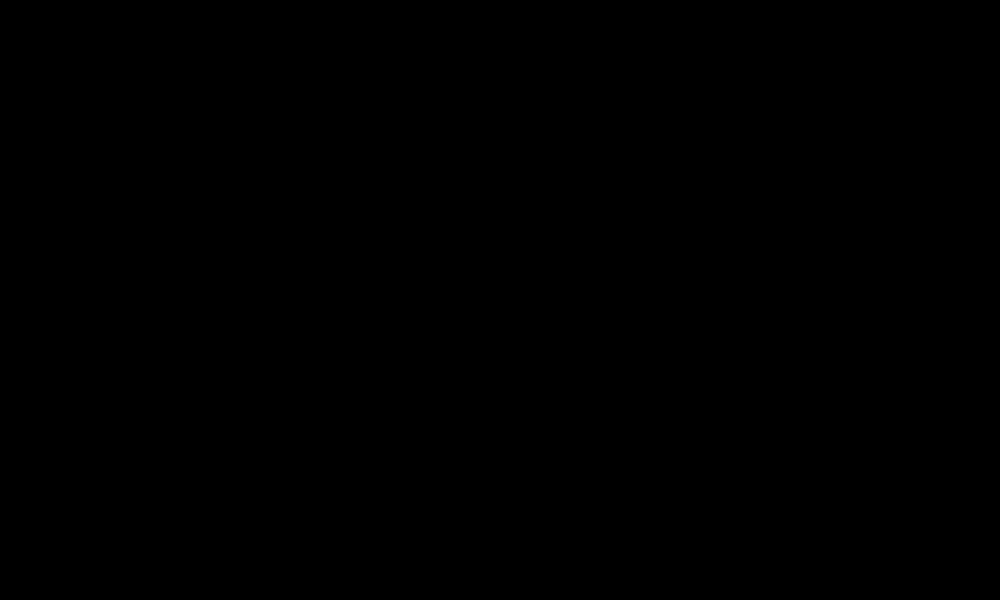
Если функция обнаруживает пароль пользователя в одной из таких утечек, выводится специальное уведомление, содержащее также ссылку на страницу управления паролями, где можно проверить все сохранённые учётные данные. К слову, уведомления выглядят следующим образом:


Google представила Password Checkup в начале 2019 года, сначала функция поставлялась в виде расширения для браузера Chrome. В октябре 2020 года Password Checkup перекочевала во встроенный менеджер паролей от Google.

В блоге Google анонсировал появление Password Checkup на Android-устройствах. Большинство пользователей могут активировать функцию следующим образом:

  1. Зайти в настройки устройства.
  2. Зайти в раздел «Система => Языки и ввод => Расширенные возможности».
  3. Включить функцию автозаполнения.

Подробнее об имплементации функции можно почитать здесь.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru