



Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Американский филиал Kia Motors, одного из крупнейших автопроизводителей в мире, подвергся атаке операторов программы-вымогателя DoppelPaymer. Проникнув в систему, зашифровав важные файлы и выкрав конфиденциальную информацию, злоумышленники теперь требуют $20 миллионов за дешифратор.

Штаб-квартира американского филиала Kia Motors располагается в городе Ирвайн, штат Калифорния. На это неделе ИТ-системы этого отделения компании внезапно стали недоступны по всему миру.

Пострадала работа многих сервисов: мобильных приложений, основного веб-ресурса, внутренних сайтов и т. п. При посещении официальной веб-площадки пользователям выдавалась информация о сбое в работе ИТ-систем Kia Motors.

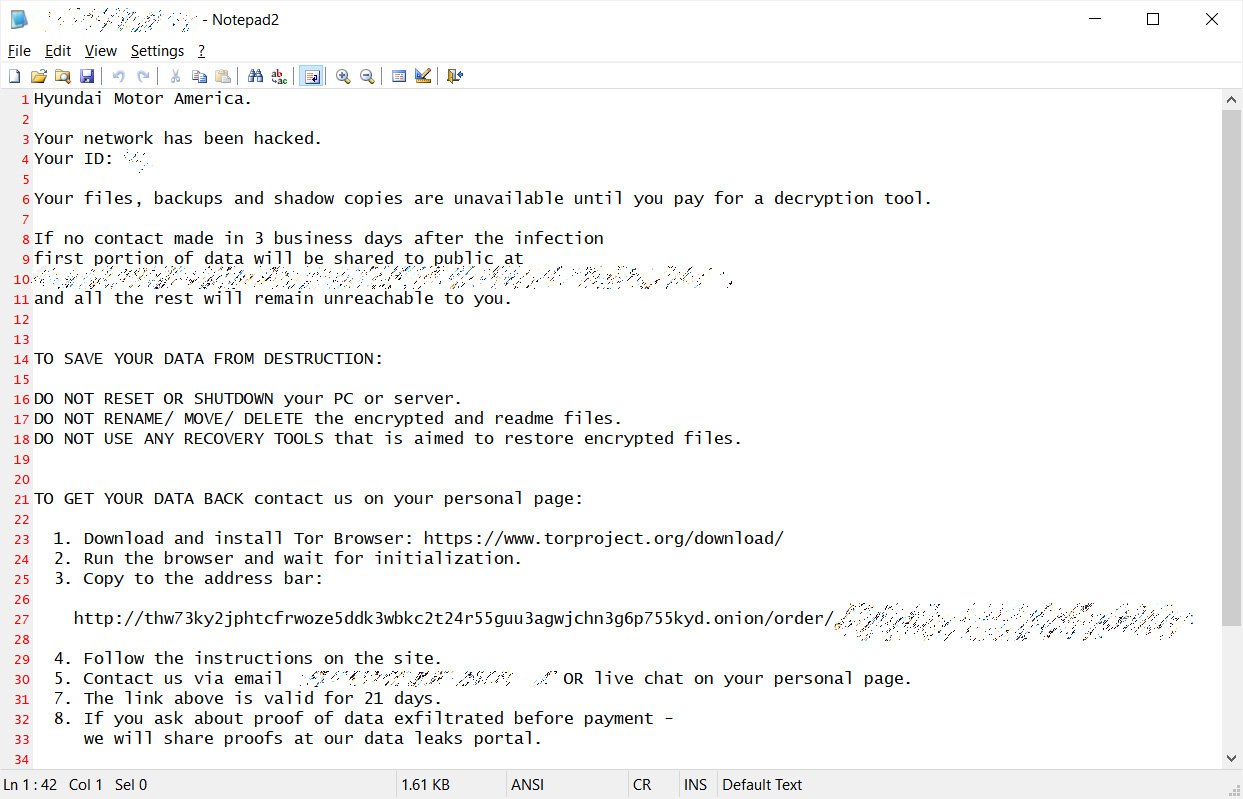
Оказалось, во всём виноват шифровальщик DoppelPaymer, чьи операторы успешно проникли в сети производителя автомобилей и оставили руководству записку с требованиями. Помимо прочего, в этой записке киберпреступники отмечали, что им удалось взломать Hyundai Motor, материнскую компанию Kia Motors. Однако последнее утверждение, судя по всему, — ложь.


Также злоумышленники дали компании 2-3 недели, после чего все украденные данные якобы будут опубликованы в общем доступе. Для этого операторы DoppelPaymer подняли специальный сайт, где выкладывают внутреннюю информацию компаний.

Вымогатели требуют у Kia Motors 404 биткоинов, что по текущему курсу равно приблизительно $20 миллионам. Если представители автопроизводителя будут тянуть с выплатой, сумма увеличится до 600 биткоинов (или $30 млн).

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru