



Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Исследователи из Cisco Talos выявили новую вредоносную кампанию, нацеленную на кражу учетных данных из приложений с помощью программы-шпиона Masslogger. Новый вариант трояна распространяется через спам-письма с вредоносным вложением. Для обхода средств защиты злоумышленники используют многоступенчатый способ заражения, обфускацию и выполняемые в памяти скрипты-загрузчики.

Вредоносные рассылки в рамках текущей кампании эксперты наблюдают с середины января. Судя по оформлению спам-сообщений, эти атаки направлены против организаций в Турции, Латвии и Италии.

Похожие email-рассылки исследователи зафиксировали в апреле и осенью прошлого года. Вредоносные письма распространялись также на территории Болгарии, Венгрии, Румынии, Испании и Эстонии, но целевая полезная нагрузка была иной — похитители информации AgentTesla и Formbook или инструмент удаленного администрирования AsyncRAT.

В данном случае конечной целью email-атаки является установка на Windows варианта шпионской программы Masslogger. Этот написанный на .NET троян появился на черном рынке почти год назад. Он обладает функциональностью инфостилера и кейлоггера и способен выводить краденые данные по каналам SMTP, FTP или HTTP.

В обнаруженных Cisco образцах опция регистрации клавиатурного ввода оказалась отключенной. Анализ показал, что обновленный Masslogger способен воровать пароли из Microsoft Outlook, Thunderbird, FoxMail, NordVPN, FTP-клиента FileZilla, мессенджеров Discord и Pidgin, а также QQ Browser, Firefox и браузеров на основе Chromium.

Распространяемые злоумышленниками разноязычные email-сообщения обычно имитируют деловую переписку: предлагают подписать договор о взаимопонимании, ознакомиться с результатами опроса клиентов или утвердить техническую документацию, поставив подпись.

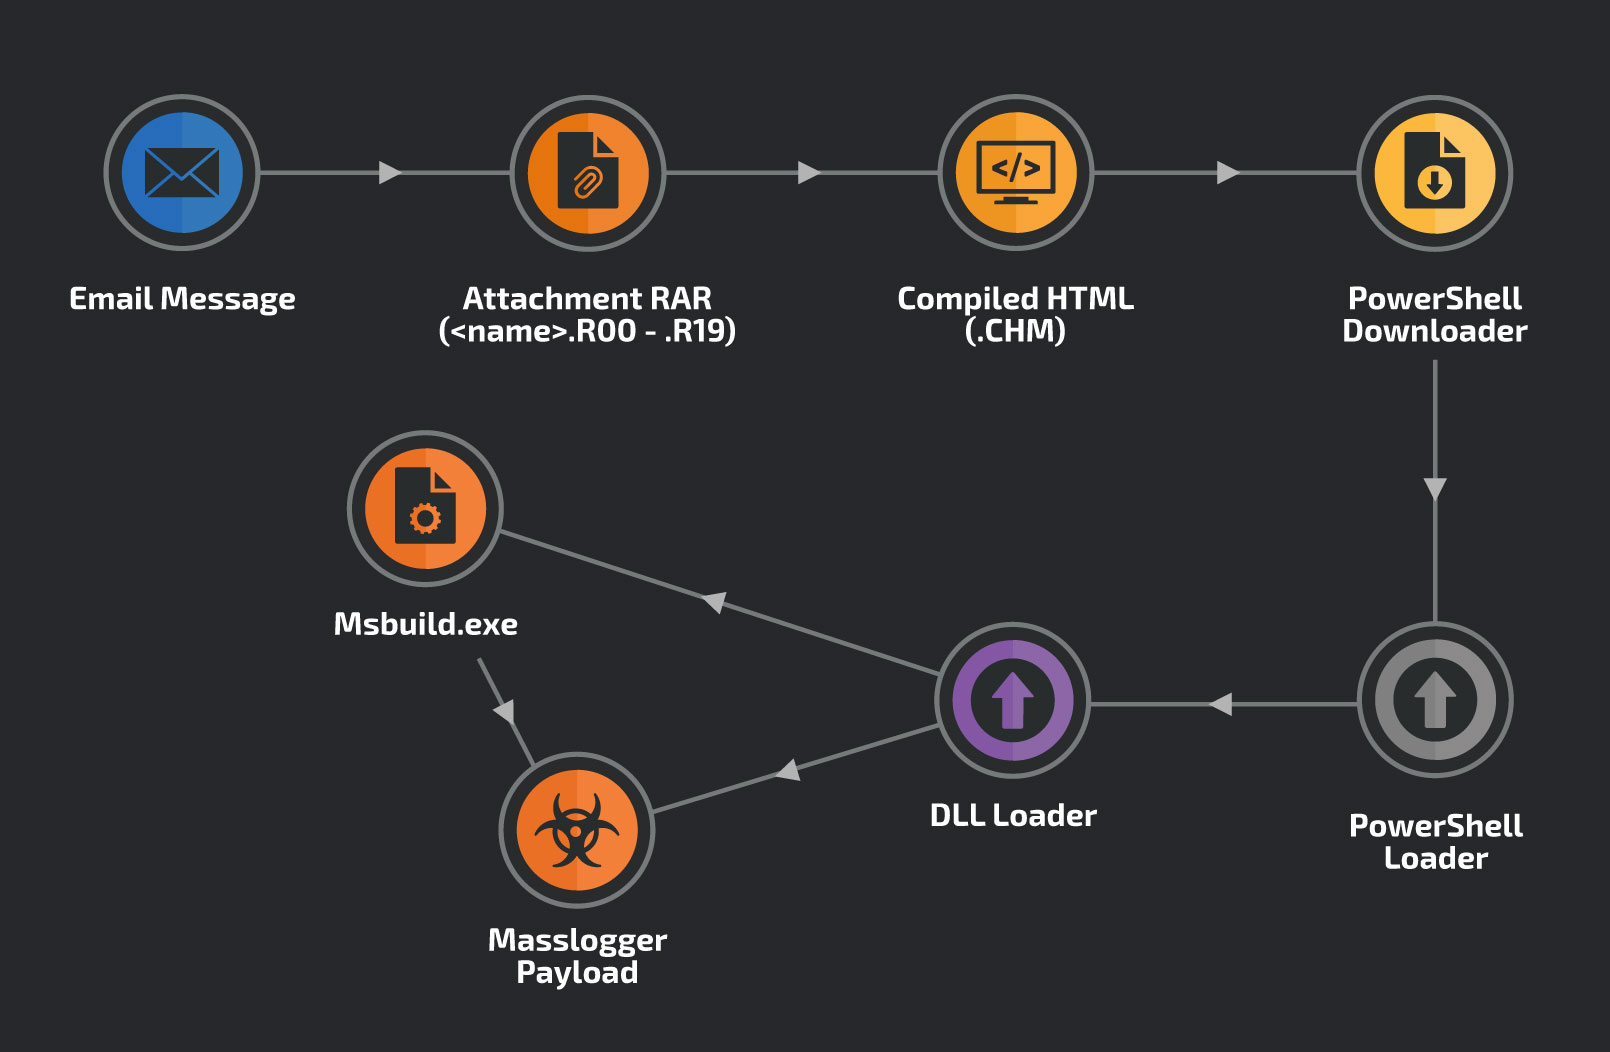
Прикрепленный к письму RAR-файл не снабжен традиционным расширением (.rar), а помечен как часть архива (отдельный том): расширение строится по схеме Rxx, где xx — числа от 00 до 99. По всей видимости, эта уловка используется для обхода простейших фильтров, настроенных на отсев файлов с расширением .rar.

Вложенный архив содержит единственный файл с расширением .chm — этот формат обычно используется для вывода справки о программах, работающих на Windows. Такие файлы могут содержать текст, изображения и гиперссылки.

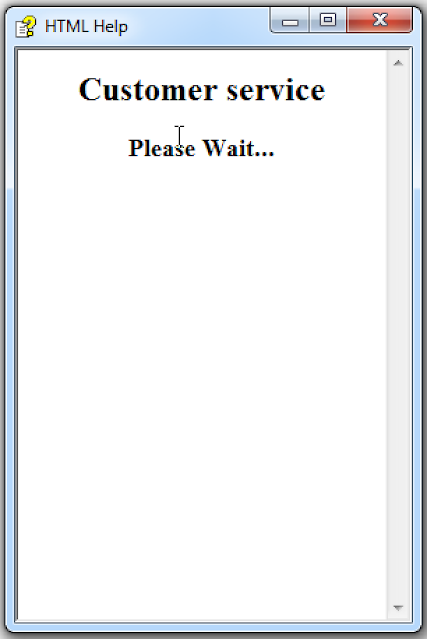
При открытии вредоносного CHM-файла пользователю отображается страница-заглушка:


Декомпиляция CHM-файла выявила JavaScript-сценарий, предназначенный для создания HTML-страницы, код которой содержит объект ActiveX с PowerShell-скриптом. При запуске этот сценарий загружает со стороннего сервера еще один скрипт PowerShell — дроппер Masslogger.


Злоумышленники, видимо, используют многоступенчатую схему доставки вредоноса с целью уберечь его от обнаружения. В то же время такая тактика, по мнению экспертов, повышает шансы защитников на разрыв цепочки заражения на каком-либо этапе.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru