



В Chrome и Edge реализована поддержка защитной технологии Intel CET

В Chrome и Edge реализована поддержка защитной технологии Intel CET

В Chrome и Edge реализована поддержка защитной технологии Intel CET

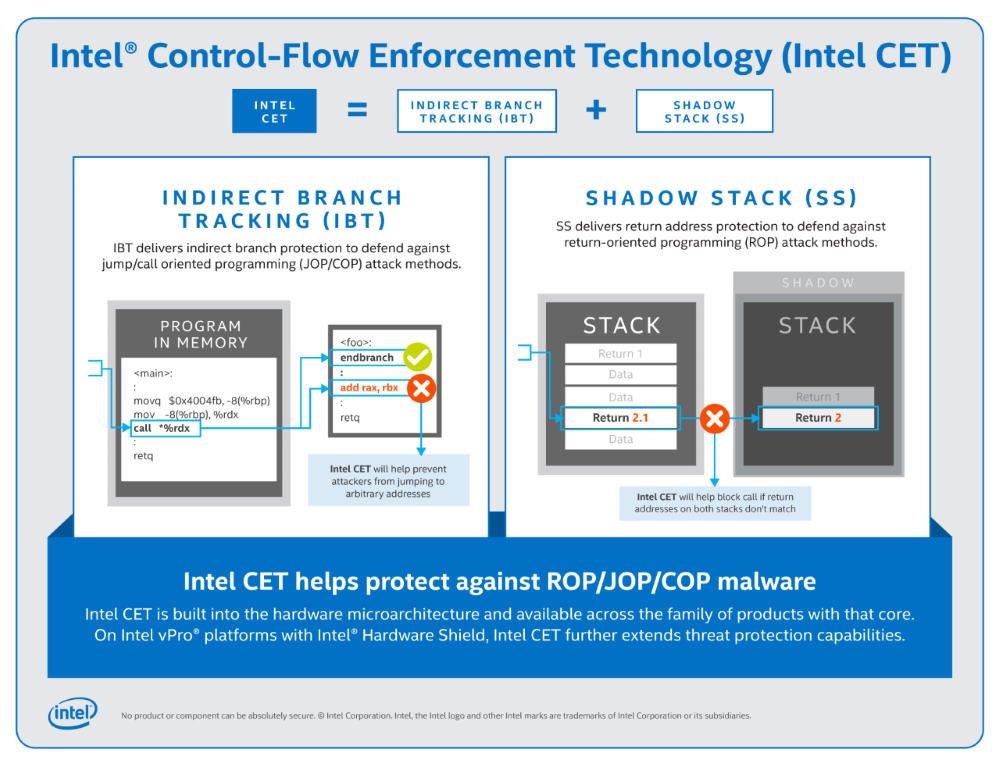
В браузерах на основе Chromium, в том числе Google Chrome и Microsoft Edge, скоро включат поддержку технологии CET разработки Intel. Новый механизм призван обеспечить дополнительную защиту от эксплуатации уязвимостей, позволяющих обойти песочницу браузера или удаленно выполнить целевой код при заходе жертвы на вредоносный сайт.

Защитную технологию CET (Control-flow Enforcement Technology) компания Intel представила в 2016 году и добавила в CPU 11 поколения в 2020-м. Ее также поддерживают микропроцессоры Zen 3 Ryzen разработки AMD.

Эта защита кода аппаратного уровня состоит из двух элементов: функций контроля косвенной передачи управления в ходе опережающего выполнения программы и теневого стека — функциональности контроля возврата управления из подпрограмм. Оба механизма CET призваны защитить используемое ПО от атак повторным использованием кода (PDF), в том числе по методу ROP (Return Oriented Programming, возвратно-ориентированное программирование) и JOP (Jump Oriented Programming, переходно-ориентированное программирование).


Подобные атаки проводятся посредством модификации потоков выполнения легитимной программы. Они позволяют (PDF) обойти защиту от выполнения кода в стеке (DEP) и от записи в страницы с кодом (W^X), а также скрыть вредоносные функции от антивирусов.

В Windows 10 поддержка технологии CET была реализована как Hardware-enforced Stack Protection — аппаратная защита стека. Теперь эту функциональность включат и в Microsoft Edge — с выходом версии 90 в апреле. Эта защита будет работать для процессов браузера, графического процессора, утилит, подключаемых модулей и расширения, но не для процессов рендеринга.

По всей видимости, защита Intel CET придет и на другие браузеры, использующие движок Chromium, — Chrome, Brave и Opera. Разработчики Firefox, по данным BleepingComputer, тоже рассматривают эту возможность.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru