



В Chrome и Edge реализована поддержка защитной технологии Intel CET

В Chrome и Edge реализована поддержка защитной технологии Intel CET

В Chrome и Edge реализована поддержка защитной технологии Intel CET

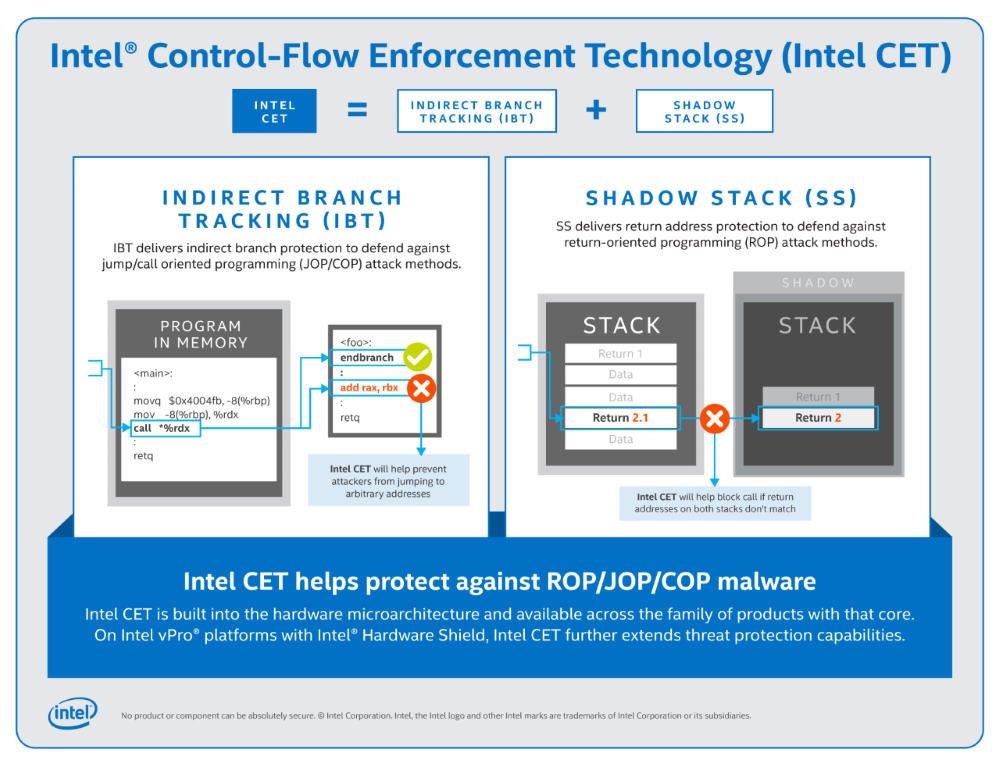
В браузерах на основе Chromium, в том числе Google Chrome и Microsoft Edge, скоро включат поддержку технологии CET разработки Intel. Новый механизм призван обеспечить дополнительную защиту от эксплуатации уязвимостей, позволяющих обойти песочницу браузера или удаленно выполнить целевой код при заходе жертвы на вредоносный сайт.

Защитную технологию CET (Control-flow Enforcement Technology) компания Intel представила в 2016 году и добавила в CPU 11 поколения в 2020-м. Ее также поддерживают микропроцессоры Zen 3 Ryzen разработки AMD.

Эта защита кода аппаратного уровня состоит из двух элементов: функций контроля косвенной передачи управления в ходе опережающего выполнения программы и теневого стека — функциональности контроля возврата управления из подпрограмм. Оба механизма CET призваны защитить используемое ПО от атак повторным использованием кода (PDF), в том числе по методу ROP (Return Oriented Programming, возвратно-ориентированное программирование) и JOP (Jump Oriented Programming, переходно-ориентированное программирование).


Подобные атаки проводятся посредством модификации потоков выполнения легитимной программы. Они позволяют (PDF) обойти защиту от выполнения кода в стеке (DEP) и от записи в страницы с кодом (W^X), а также скрыть вредоносные функции от антивирусов.

В Windows 10 поддержка технологии CET была реализована как Hardware-enforced Stack Protection — аппаратная защита стека. Теперь эту функциональность включат и в Microsoft Edge — с выходом версии 90 в апреле. Эта защита будет работать для процессов браузера, графического процессора, утилит, подключаемых модулей и расширения, но не для процессов рендеринга.

По всей видимости, защита Intel CET придет и на другие браузеры, использующие движок Chromium, — Chrome, Brave и Opera. Разработчики Firefox, по данным BleepingComputer, тоже рассматривают эту возможность.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru