



Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Группа киберпреступников, совсем недавно атаковавшая разработчика видеоигр CD Projekt Red, выставила на аукцион украденный исходный код. Во всяком случае, именно так заявили сами злоумышленники, отметив, что цена будет достигать миллионов долларов.

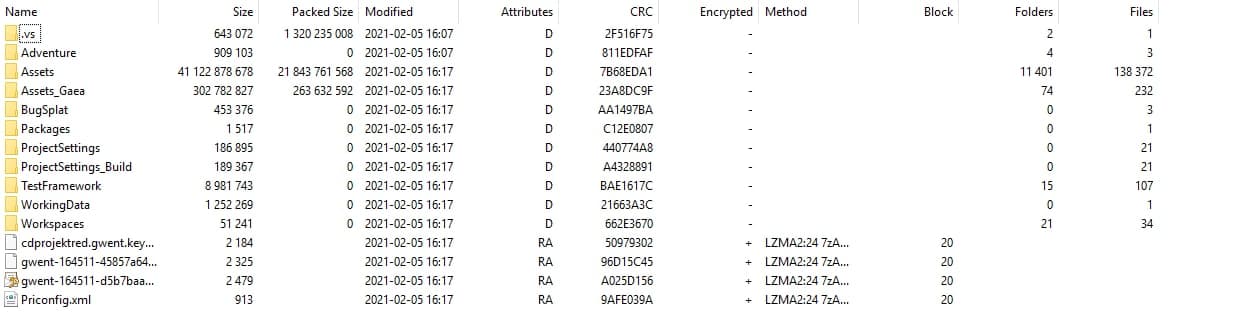
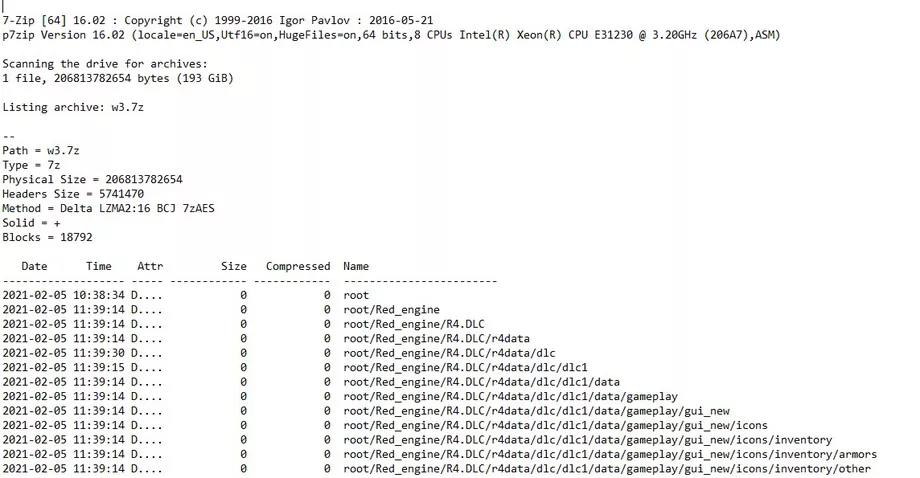
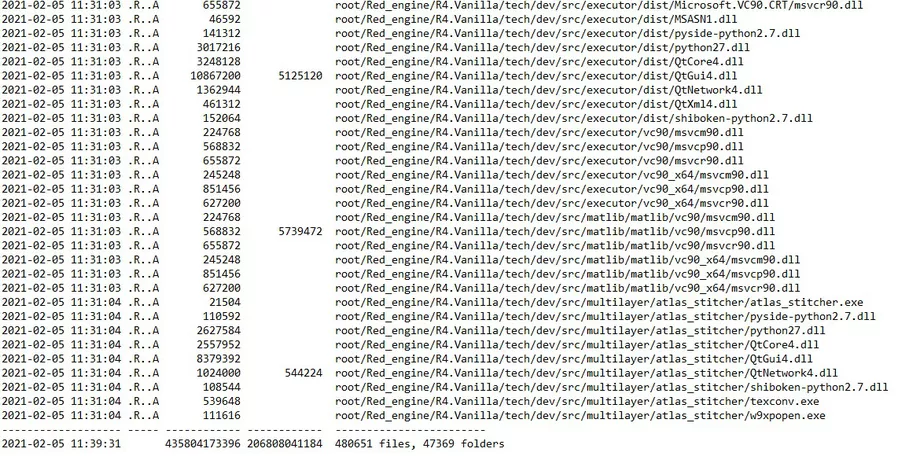
О взломе своих систем и краже данных CD Projekt Red сообщила на этой неделе. Согласно записке, оставленной вымогателями, в их руки попал исходных код популярных игр Cyberpunk 2077 и «Ведьмак 3». Сначала трудно было понять, блефуют ли злоумышленники, однако их утверждения выглядят всё более правдоподобными.

Само собой, представители CD Projekt Red, прекрасно отдающие себе отчёт в том, как нужно вести себя с вымогателями, наотрез отказались выполнять требования последних. Операторы шифровальщика оказались готовы к такому, поэтому начали сливать в Сеть все украденные данные.

Таким образом, исходный код, предположительно, видеоигр Cyberpunk 2077 и «Ведьмак 3» начал всплывать на форумах киберпреступной тематики. Об этом сообщил, например, Twitter-аккаунт «vx-underground».


Пользователь под ником «vx-underground» также отметил, что злоумышленники организовали на форуме «Exploit» аукцион, на котором выставлен исходный код, принадлежащий игровым проектам CD Projekt Red.

Компания KELA, пристально изучающая площадки дарквеба, считает, что есть все основания верить в легитимность вышеозначенных аукционов. Виктория Кивилевич, специалист KELA, смогла загрузить часть выставленного на аукцион кода, поле чего поделилась им с изданием The Verge.


Начальная цена, по словам Кивилевич, — 1 миллион долларов, однако всё можно купить разом за $7 млн.

Напомним, что исследователи на днях выяснили, что за атакой на CD Projekt Red стоит киберпреступная группировка HelloKitty.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru