



За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

Как выяснили специалисты в области кибербезопасности, за недавней атакой на компанию CD Projekt Red стоит киберпреступная группировка HelloKitty, оперирующая одноимённой программой-вымогателем.

Буквально вчера стало известно, что разработчик популярных видеоигр Cyberpunk 2077 и «Ведьмак» стал жертвой кибератаки, в ходе которой злоумышленникам удалось зашифровать системы компании и, по их словам, выкрасть исходный код игр.

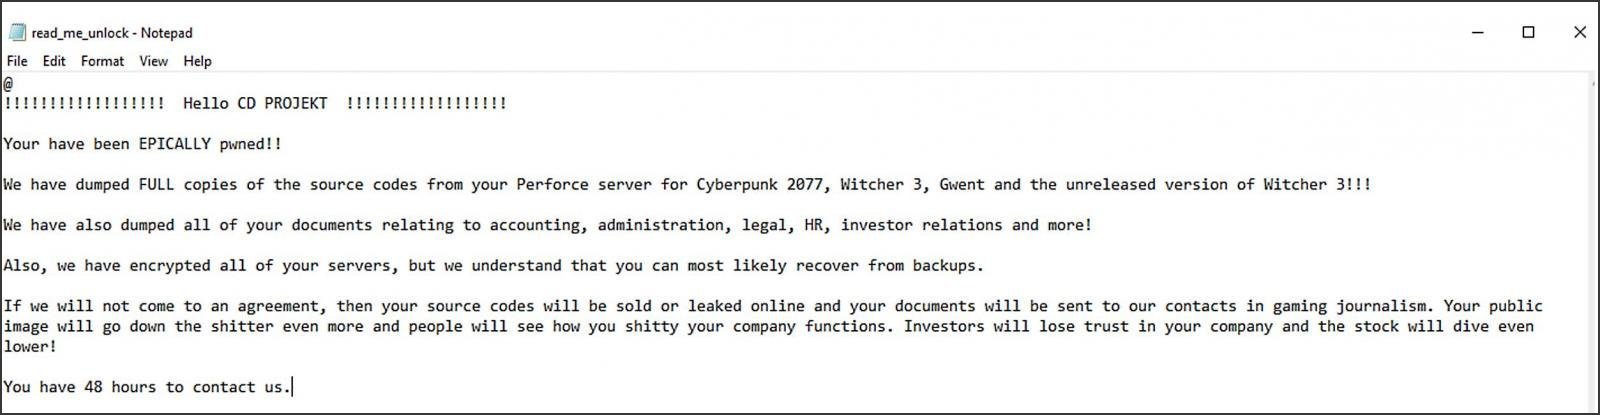
Представители CD Projekt Red опубликовали официальное заявление, приложив к нему скриншот записки с требованием выкупа. В ней преступники уточняли, что в их руки попали юридические документы, а также код игровых проектов Cyberpunk 2077, «Ведьмак 3» и Gwent.

Если компания не заплатит выкуп, операторы шифровальщика грозятся продать или опубликовать в Сети все скомпрометированные данные. Злоумышленники дали CD Projekt Red 48 часа на раздумье.

Фабиан Уосар, специалист компании Emisoft, считает, что за кибератакой на разработчика игр стоит группировка, известная под именем HelloKitty:

«Количество людей, убеждённых в том, что данная атака — дело рук недовольных геймеров, просто поражает. Судя по оставленной записке с требованиями, за шифровальщиком стоит группировка вымогателей, которую мы называем "HelloKitty". У неё нет ничего общего с любителями игр, это обычные операторы вредоносной программы».

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru