



В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

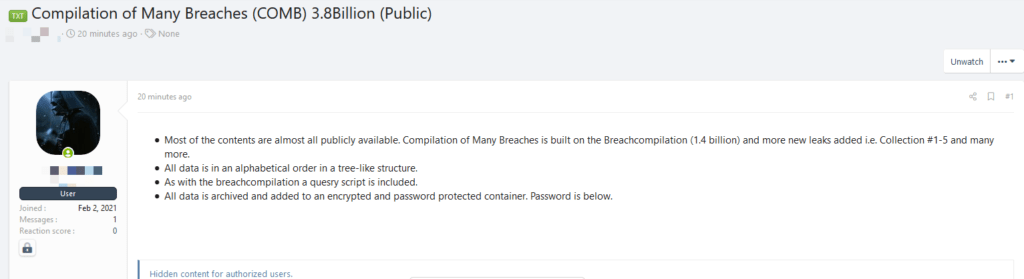
На популярном хакерском форуме появилась крупнейшая база скомпрометированных данных — 3,2 миллиарда пар адресов электронной почты и паролей от них. Вся информация выложена в виде простого текста, сами учётные данные были собраны из прошлых крупных утечек, с которыми столкнулись Netflix, LinkedIn, Exploit.in, Bitcoin.

Слитой базе дали имя «Compilation of Many Breaches» (COMB). Все данные запакованы в защищённый паролем архив.


Помимо прочего, в архиве лежит скрипт count_total.sh, который до этого уже встречался исследователям в области кибербезопасности в утечке 2017 года. Также COMB содержит файл query.sh, используемый для запроса имейлов, и sorter.sh — для сортировки слитых сведений.

Специалисты проекта CyberNews добавили новые адреса электронной почты, встречающиеся в COMB, в свой инструмент для проверки данных — Personal Data Leak Checker. Если у пользователя есть подозрение, что его информация может находиться в слитой базе, Personal Data Leak Checker позволит проверить факт утечки.

К счастью, совсем новых данных в компиляции COMB исследователи не нашли. БД просто впитала в себя фигурировавшие в других эпизодах сведения, рассортированные в алфавитном порядке. При этом эксперты пока не вычислили все базы, включённые в COMB.

«Эта собирательная база, судя по всему, основана на похожей компиляции 2017 года. Тогда, напомним, сотрудники 4iQ обнаружили БД, насчитывающую 1,4 миллиарда имейлов и паролей в виде простого текста», — пишет CyberNews.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru