



Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Как оказалось, в недавних атаках, нацеленных на установку бэкдора на машины специалистов по ИБ, использовалась ранее не известная уязвимость в Internet Explorer. Эксплойт нулевого дня отрабатывает, если в браузере разрешено выполнение скриптов.

Автором атак, о которых идет речь, предположительно является северокорейская APT-группа — в Microsoft уверены, что это Lazarus. В рамках необычной кампании хакеры пытались с помощью элементов социальной инженерии спровоцировать жертву на загрузку вредоносного кода, открывающего доступ к интересующей их информации.

С этой целью специалисту по поиску уязвимостей предлагали поучаствовать в некоем совместном проекте и ознакомиться с наработками, просмотрев имеющиеся материалы — на указанном ссылкой сайте или во вложенном архиве MHT/MHTML. Файлы этого формата обычно использует Internet Explorer для хранения кода HTML и ресурсов веб-страниц.


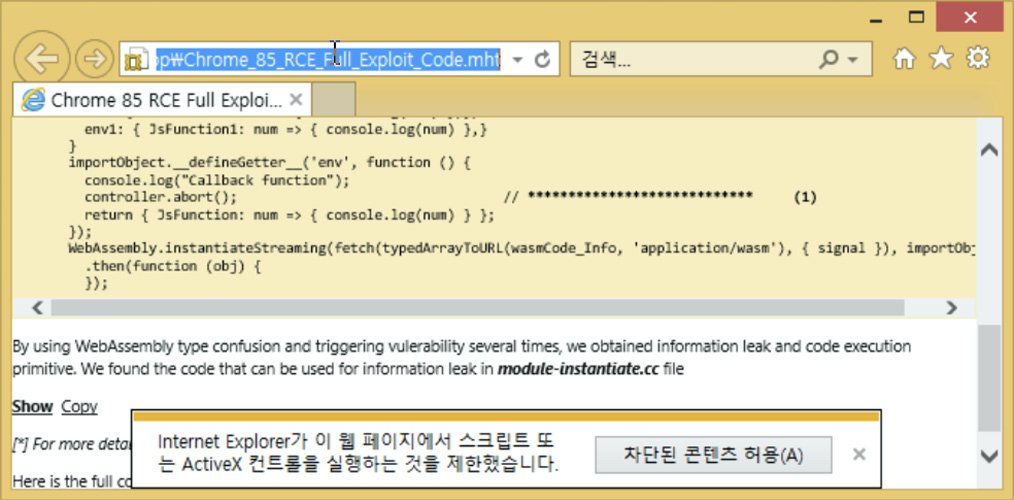
Некоторые сотрудники южнокорейской ИБ-компании ENKI тоже получили по почте такое приглашение с прикрепленным файлом Chrome_85_RCE_Full_Exploit_Code.mht. Судя по названию, вложение содержало пробный эксплойт для RCE-уязвимости в Chrome, однако на поверку это оказалось фикцией.

При открытии этого архивного файла стартовал IE. Если настройки браузера разрешали выполнение JavaScript, происходил запуск вредоносного сценария, который загружал из стороннего источника эксплойт 0-day. Соответствующая уязвимость, по свидетельству ENKI, представляет собой баг double-free (двойное освобождение памяти) в IE. Его использование позволяет злоумышленнику выгрузить на свой сервер такие данные, как список запущенных процессов, снимки экрана, информация о сети.

После отработки эксплойта на машину жертвы в данном случае загружался целевой зловред — бэкдор.

О своей находке эксперты ENKI сообщили в Microsoft. Там пообещали ознакомиться с информацией и выпустить патч в кратчайшие сроки. 

Подпишитесь на новости

Звук самолёта на видео помог найти место съёмки с точностью около 100 м

Если вы убрали геометку, спрятали вывески и уверены, что место съёмки никто не вычислит, самолёт за кадром может испортить конспирацию. Автор YouTube-канала colsto показал, как почти неразличимый авиационный шум позволяет определить местоположение камеры с точностью примерно до 100 метров.

Метод и результаты эксперимента он представил в видео.

В основе лежит эффект Доплера: при приближении самолёта частота звука повышается, при удалении — снижается. Даже если ухо ничего толком не замечает, на спектрограмме остаётся характерная кривая. Её можно сопоставить с открытыми данными ADS-B о положении, скорости и высоте самолётов.


В демонстрации автор использовал два пролёта с интервалом 920 секунд. Расчёты учитывали рельеф и задержку распространения звука: самолёт уже улетел дальше, а его гул только добрался до микрофона. Дополнительной подсказкой стали промежутки без авиационного шума, они помогли отсеять неподходящие места.


В отдельном тесте минутная запись с известным временем позволила поставить реальное место съёмки на первое место среди кандидатов при поиске по континентальной территории США. Код и инструменты автор не публикует.

RSS: Новости на портале Anti-Malware.ru