



Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Как оказалось, в недавних атаках, нацеленных на установку бэкдора на машины специалистов по ИБ, использовалась ранее не известная уязвимость в Internet Explorer. Эксплойт нулевого дня отрабатывает, если в браузере разрешено выполнение скриптов.

Автором атак, о которых идет речь, предположительно является северокорейская APT-группа — в Microsoft уверены, что это Lazarus. В рамках необычной кампании хакеры пытались с помощью элементов социальной инженерии спровоцировать жертву на загрузку вредоносного кода, открывающего доступ к интересующей их информации.

С этой целью специалисту по поиску уязвимостей предлагали поучаствовать в некоем совместном проекте и ознакомиться с наработками, просмотрев имеющиеся материалы — на указанном ссылкой сайте или во вложенном архиве MHT/MHTML. Файлы этого формата обычно использует Internet Explorer для хранения кода HTML и ресурсов веб-страниц.


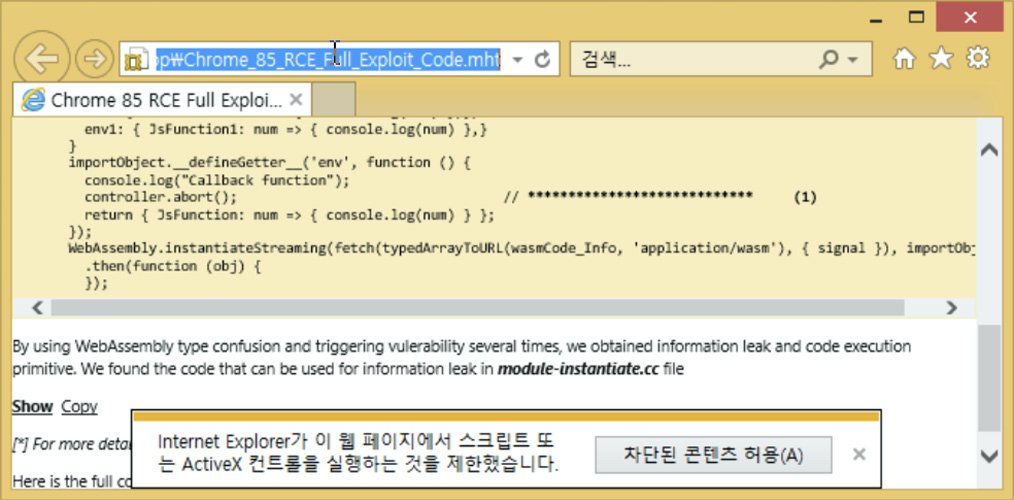
Некоторые сотрудники южнокорейской ИБ-компании ENKI тоже получили по почте такое приглашение с прикрепленным файлом Chrome_85_RCE_Full_Exploit_Code.mht. Судя по названию, вложение содержало пробный эксплойт для RCE-уязвимости в Chrome, однако на поверку это оказалось фикцией.

При открытии этого архивного файла стартовал IE. Если настройки браузера разрешали выполнение JavaScript, происходил запуск вредоносного сценария, который загружал из стороннего источника эксплойт 0-day. Соответствующая уязвимость, по свидетельству ENKI, представляет собой баг double-free (двойное освобождение памяти) в IE. Его использование позволяет злоумышленнику выгрузить на свой сервер такие данные, как список запущенных процессов, снимки экрана, информация о сети.

После отработки эксплойта на машину жертвы в данном случае загружался целевой зловред — бэкдор.

О своей находке эксперты ENKI сообщили в Microsoft. Там пообещали ознакомиться с информацией и выпустить патч в кратчайшие сроки. 

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru