



Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Как оказалось, в недавних атаках, нацеленных на установку бэкдора на машины специалистов по ИБ, использовалась ранее не известная уязвимость в Internet Explorer. Эксплойт нулевого дня отрабатывает, если в браузере разрешено выполнение скриптов.

Автором атак, о которых идет речь, предположительно является северокорейская APT-группа — в Microsoft уверены, что это Lazarus. В рамках необычной кампании хакеры пытались с помощью элементов социальной инженерии спровоцировать жертву на загрузку вредоносного кода, открывающего доступ к интересующей их информации.

С этой целью специалисту по поиску уязвимостей предлагали поучаствовать в некоем совместном проекте и ознакомиться с наработками, просмотрев имеющиеся материалы — на указанном ссылкой сайте или во вложенном архиве MHT/MHTML. Файлы этого формата обычно использует Internet Explorer для хранения кода HTML и ресурсов веб-страниц.


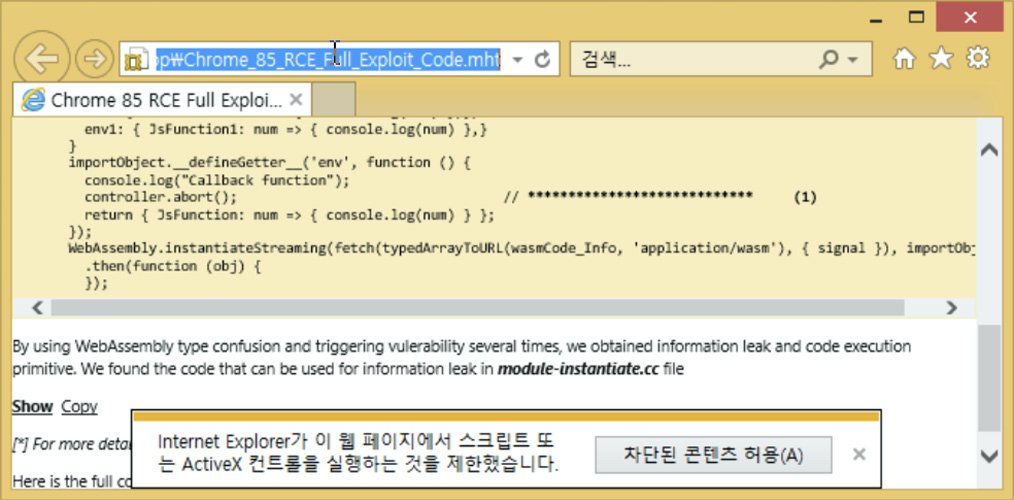
Некоторые сотрудники южнокорейской ИБ-компании ENKI тоже получили по почте такое приглашение с прикрепленным файлом Chrome_85_RCE_Full_Exploit_Code.mht. Судя по названию, вложение содержало пробный эксплойт для RCE-уязвимости в Chrome, однако на поверку это оказалось фикцией.

При открытии этого архивного файла стартовал IE. Если настройки браузера разрешали выполнение JavaScript, происходил запуск вредоносного сценария, который загружал из стороннего источника эксплойт 0-day. Соответствующая уязвимость, по свидетельству ENKI, представляет собой баг double-free (двойное освобождение памяти) в IE. Его использование позволяет злоумышленнику выгрузить на свой сервер такие данные, как список запущенных процессов, снимки экрана, информация о сети.

После отработки эксплойта на машину жертвы в данном случае загружался целевой зловред — бэкдор.

О своей находке эксперты ENKI сообщили в Microsoft. Там пообещали ознакомиться с информацией и выпустить патч в кратчайшие сроки. 

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru