



Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

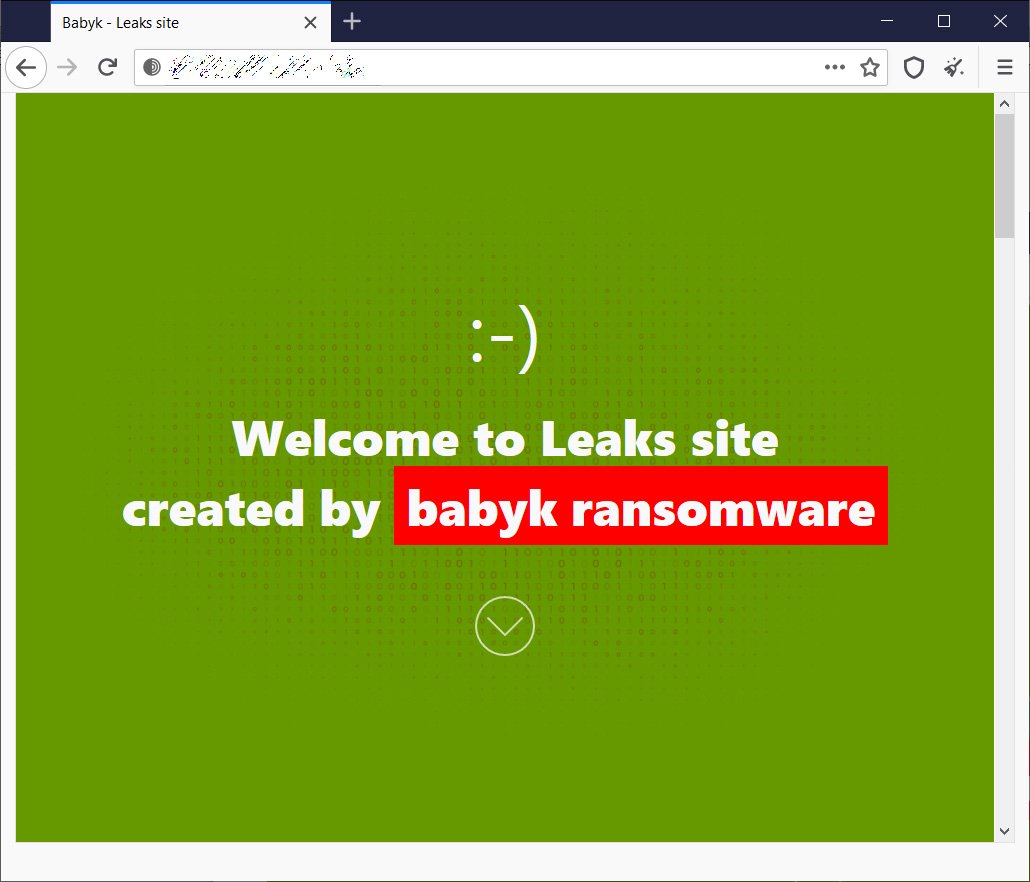
На ландшафте киберугроз не так давно появился вымогатель Babyk, операторы которого даже запустили специальный сайт, где размещаются украденные у жертв данные. Согласно опубликованной на ресурсе злоумышленников информации, Babyk в некоторых случаях атакует организации за поддержку движений LGBT+ и BLM.

Операторы относительно нового шифровальщика прибегают к стратегии, которую представили в 2019 году стоящие за вредоносом Maze киберпреступники. Она заключается в краже конфиденциальных данных и давлении на жертву с двух позиций: зашифрованные файлы и угроза публикации сведений.

Если у организации есть свежая резервная копия, позволяющая быстро восстановить пострадавшие файлы, злоумышленники всё равно будут продолжать требовать деньги, угрожая разместить на специальном сайте внутренние данные.

Babyk ворвался на арену в начале этого года и сразу начал атаковать организации по всему миру. Сначала операторы публиковали украденную информацию на форумах «Raid Forums», однако потом заявили, что будет лучше запустить собственный веб-ресурс.

Именно этот сайт проанализировал специалист компании Emsisoft Бретт Кэллоу. По словам эксперта, в настоящее время на площадке размещены данные трёх организаций, также есть список всех атакованных компаний.


Киберпреступники обозначили конкретные сферы, которые они не будут трогать: больницы, некоммерческие организации, учебные заведения и малый бизнес. Однако есть оговорка: НКО непременно ждёт атака, если она поддерживает движения LGBT и BLM.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru