



Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

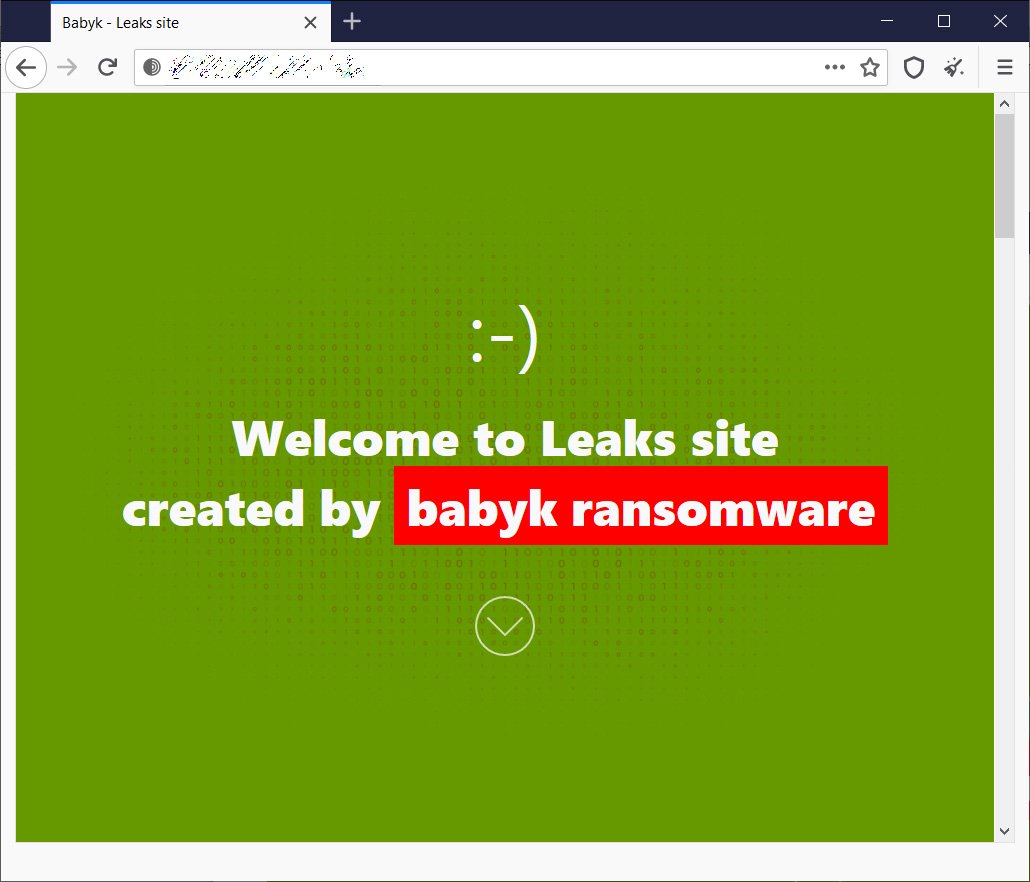
На ландшафте киберугроз не так давно появился вымогатель Babyk, операторы которого даже запустили специальный сайт, где размещаются украденные у жертв данные. Согласно опубликованной на ресурсе злоумышленников информации, Babyk в некоторых случаях атакует организации за поддержку движений LGBT+ и BLM.

Операторы относительно нового шифровальщика прибегают к стратегии, которую представили в 2019 году стоящие за вредоносом Maze киберпреступники. Она заключается в краже конфиденциальных данных и давлении на жертву с двух позиций: зашифрованные файлы и угроза публикации сведений.

Если у организации есть свежая резервная копия, позволяющая быстро восстановить пострадавшие файлы, злоумышленники всё равно будут продолжать требовать деньги, угрожая разместить на специальном сайте внутренние данные.

Babyk ворвался на арену в начале этого года и сразу начал атаковать организации по всему миру. Сначала операторы публиковали украденную информацию на форумах «Raid Forums», однако потом заявили, что будет лучше запустить собственный веб-ресурс.

Именно этот сайт проанализировал специалист компании Emsisoft Бретт Кэллоу. По словам эксперта, в настоящее время на площадке размещены данные трёх организаций, также есть список всех атакованных компаний.


Киберпреступники обозначили конкретные сферы, которые они не будут трогать: больницы, некоммерческие организации, учебные заведения и малый бизнес. Однако есть оговорка: НКО непременно ждёт атака, если она поддерживает движения LGBT и BLM.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru