



Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы программы-вымогателя Fonix свернули свои операции и теперь предлагают всем жертвам воспользоваться мастер-ключом, позволяющим расшифровать все пострадавшие файлы. Пользователи смогут получить ключ абсолютно бесплатно.

Вредоносная программа Fonix также известна под именами Xinof и FonixCrypter, создатели выпустили её в «дикую природу» в июне 2020 года. У шифровальщика не получилось достичь масштабов таких вредоносов, как REvil, Netwalker или STOP, однако по состоянию на ноябрь 2020 года операторы добились небольшого скачка заражений.

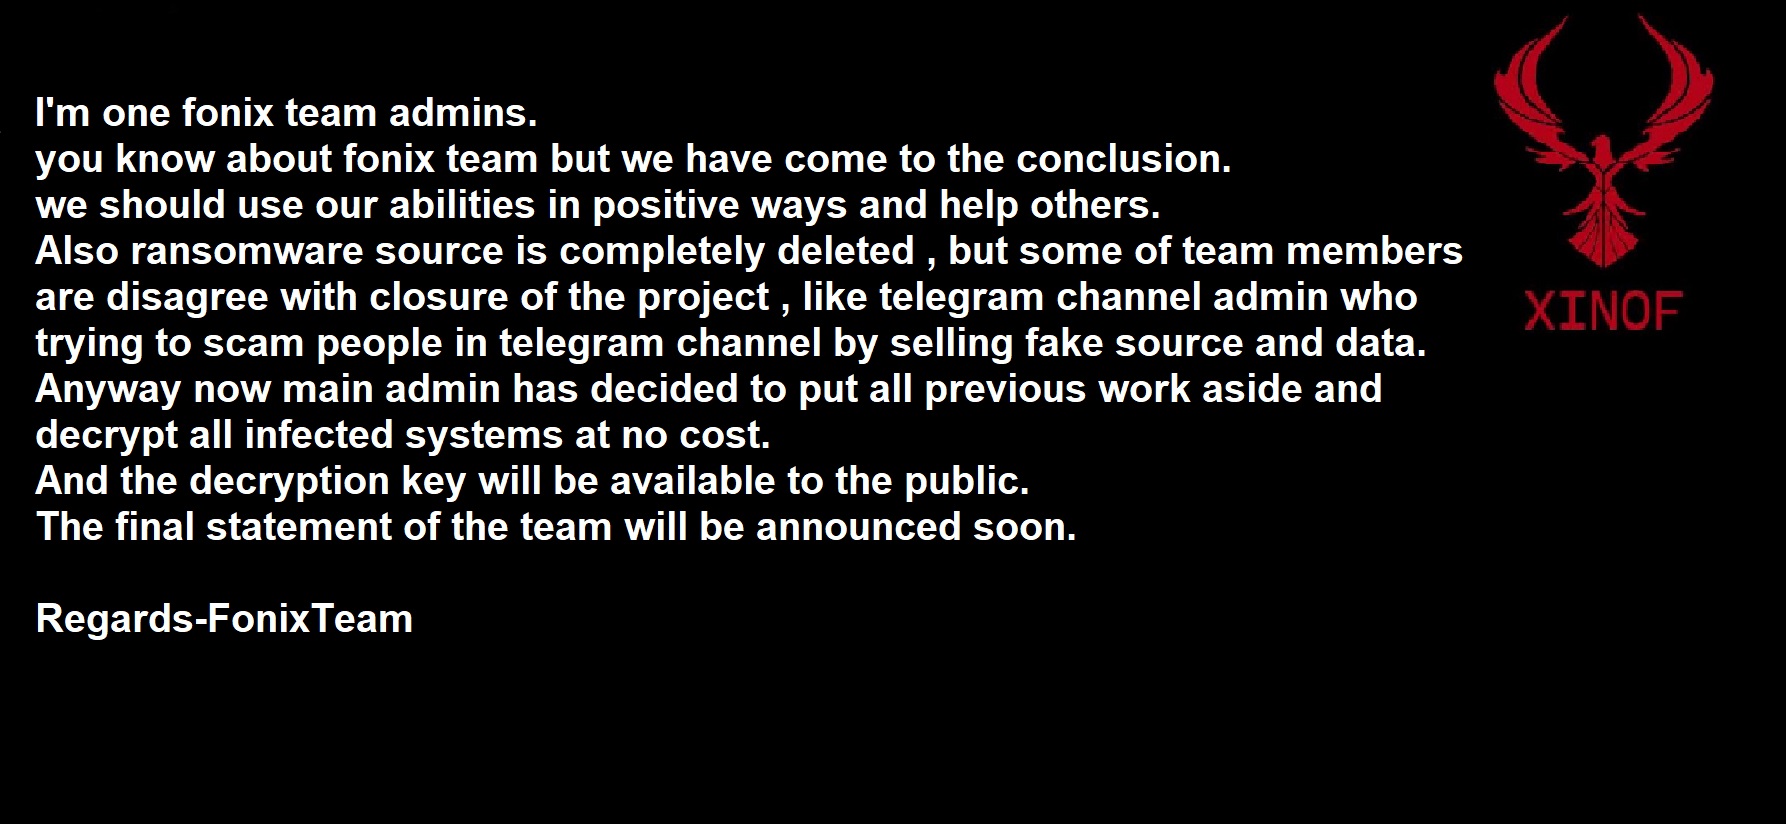
В конце прошлой недели пользователь Twitter, утверждающий, что он является оператором Fonix, заявил: кампании по распространению программы-вымогателя прекращены.


Предполагаемый администратор Fonix также отметил, что многие «участники» киберпреступной операции были недовольны решением прикрыть распространение вредоносной программы. Вполне вероятно, что они найдут другой шифровальщик, с помощью которого можно зарабатывать деньги.

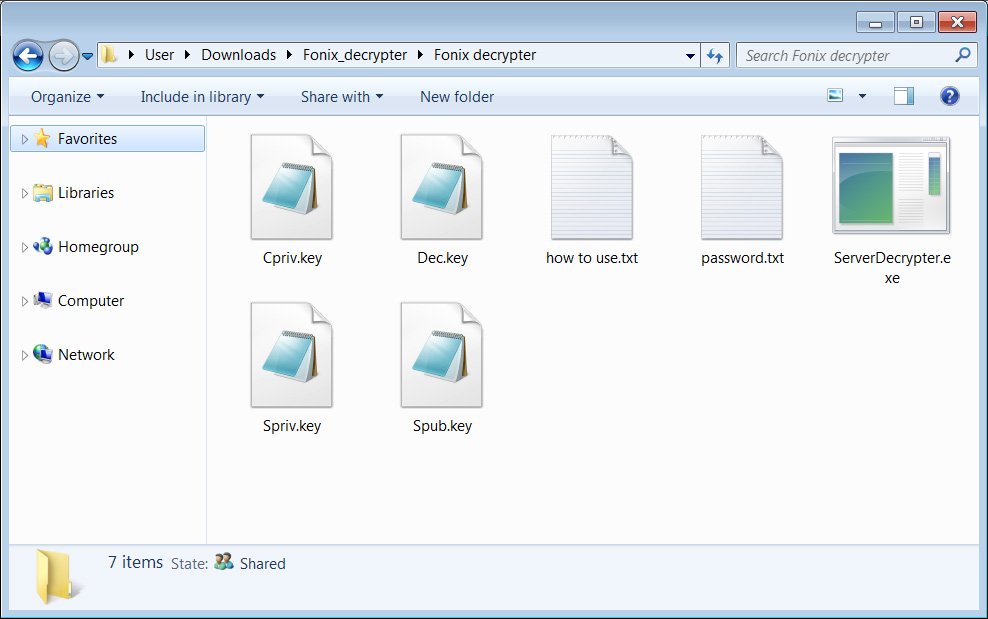
В другом твите назвавшийся оператором Fonix пользователь прикрепил ссылку на архив Fonix_decrypter.rar, содержащий как дешифратор, так и мастер-ключ.


Стоит учитывать, что это не совсем обычный дешифратор, которым может воспользоваться любой неподготовленный пользователь. Это больше похоже на инструмент администратора. Злоумышленники, скорее всего, использовали его в своих целях.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru