



Троян Oscorp использует Android Accessibility для слежки и кражи паролей

Троян Oscorp использует Android Accessibility для слежки и кражи паролей

Троян Oscorp использует Android Accessibility для слежки и кражи паролей

Новый Android-зловред пытается заставить жертву включить службы специальных возможностей (Accessibility Service), чтобы получить доступ к информации, отображаемой на экране. Дополнительные привилегии также позволяют ему вести запись при воспроизведении аудио- и видеоматериалов.

Эксперты итальянской Группы быстрого реагирования на киберинциденты (CERT-AGID) присвоили новобранцу кодовое имя Oscorp. Им удалось установить, что вредоносный APK-файл раздается под видом некой защитной программы из домена supportoapp[.]com.

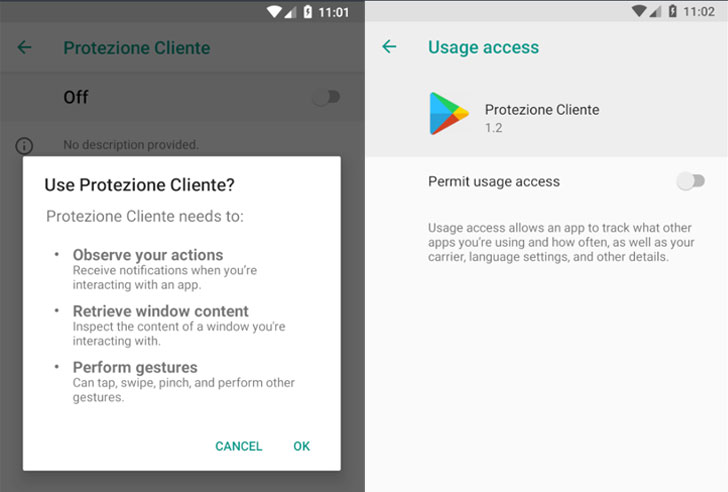
При установке зловред запрашивает разрешения на доступ к службам Accessibility и статистике по использованию приложений. Получая отказ, он повторно открывает меню настроек, и делает это каждые восемь секунд до тех пор, пока не получит искомые привилегии.


Обосновавшись в системе, Oscorp собирает информацию о своем окружении (установленные приложения, модель устройства, оператор мобильной связи и т. п.) и подключается к C2-серверу для получения дополнительных команд.

Анализ показал, что новый троян способен регистрировать ввод с клавиатуры, инициировать телефонные вызовы и отправку SMS, удалять приложения, вести запись аудио и видео с использованием WebRTC, воровать текстовые сообщения, коды 2FA из Google Authenticator и криптовалюту — путем переадресации платежей, совершаемых через приложение Blockchain Wallet. Вредонос также умеет налагать фишинговый экран поверх окон некоторых приложений и перехватывать данные, вводимые в фальшивую форму.

Всю собранную информацию Oscorp отсылает на свой командный сервер.

Согласно VirusTotal, новоявленный зловред пока распознается как троян-дженерик — банкер или шпион.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru