



Троян Oscorp использует Android Accessibility для слежки и кражи паролей

Троян Oscorp использует Android Accessibility для слежки и кражи паролей

Троян Oscorp использует Android Accessibility для слежки и кражи паролей

Новый Android-зловред пытается заставить жертву включить службы специальных возможностей (Accessibility Service), чтобы получить доступ к информации, отображаемой на экране. Дополнительные привилегии также позволяют ему вести запись при воспроизведении аудио- и видеоматериалов.

Эксперты итальянской Группы быстрого реагирования на киберинциденты (CERT-AGID) присвоили новобранцу кодовое имя Oscorp. Им удалось установить, что вредоносный APK-файл раздается под видом некой защитной программы из домена supportoapp[.]com.

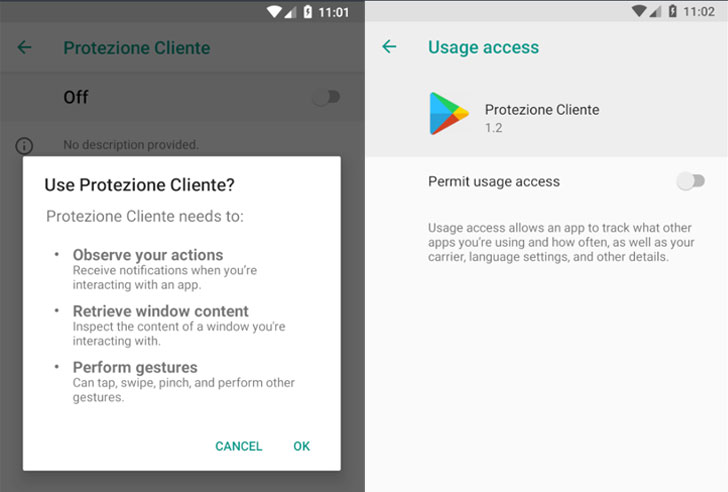
При установке зловред запрашивает разрешения на доступ к службам Accessibility и статистике по использованию приложений. Получая отказ, он повторно открывает меню настроек, и делает это каждые восемь секунд до тех пор, пока не получит искомые привилегии.


Обосновавшись в системе, Oscorp собирает информацию о своем окружении (установленные приложения, модель устройства, оператор мобильной связи и т. п.) и подключается к C2-серверу для получения дополнительных команд.

Анализ показал, что новый троян способен регистрировать ввод с клавиатуры, инициировать телефонные вызовы и отправку SMS, удалять приложения, вести запись аудио и видео с использованием WebRTC, воровать текстовые сообщения, коды 2FA из Google Authenticator и криптовалюту — путем переадресации платежей, совершаемых через приложение Blockchain Wallet. Вредонос также умеет налагать фишинговый экран поверх окон некоторых приложений и перехватывать данные, вводимые в фальшивую форму.

Всю собранную информацию Oscorp отсылает на свой командный сервер.

Согласно VirusTotal, новоявленный зловред пока распознается как троян-дженерик — банкер или шпион.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru