



Теневой сайт Netwalker заблокирован, оператор призван к ответу

Теневой сайт Netwalker заблокирован, оператор призван к ответу

Теневой сайт Netwalker заблокирован, оператор призван к ответу

Правоохранительные органы США и Болгарии провели совместную операцию с целью пресечь дальнейшее распространение программы-шифровальщика Netwalker. Силовикам удалось заблокировать доступ к размещенным в Tor-сети ресурсам зловреда, привлечь к суду одного из его операторов и конфисковать криптовалюту, нажитую неправедным путем.

Вымогатель Netwalker объявился в интернете осенью 2019 года. Он предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS) и применяется в основном против крупных бизнес-структур.

Для модификации файлов зловред использует поточный шифр Salsa20 и обычно внедряется в корпоративные сети через незащищенный сервис RDP с использованием уязвимостей в Oracle WebLogic, Apache Tomcat, Pulse Secure VPN (CVE-2019-11510) и наборе элементов управления интерфейсом Telerik UI (CVE-2019-18935) — его обычно используют разработчики веб-приложений.

В комплект услуг Netwalker также входит доступ к сайту, специально созданному для публикации данных, украденных у жертв шифровальщика, — в качестве наказания за отказ уплатить выкуп.

Список жертв Netwalker включает частные компании, госструктуры, вузы и школы, медицинские учреждения. Атаки зловреда в сфере здравоохранения особенно участились с повсеместным введением ограничений из-за COVID-19. На настоящий момент выявлено 305 пострадавших организаций на территории 27 стран. Общая сумма платежей за возврат важных данных при этом составила $46 миллионов.

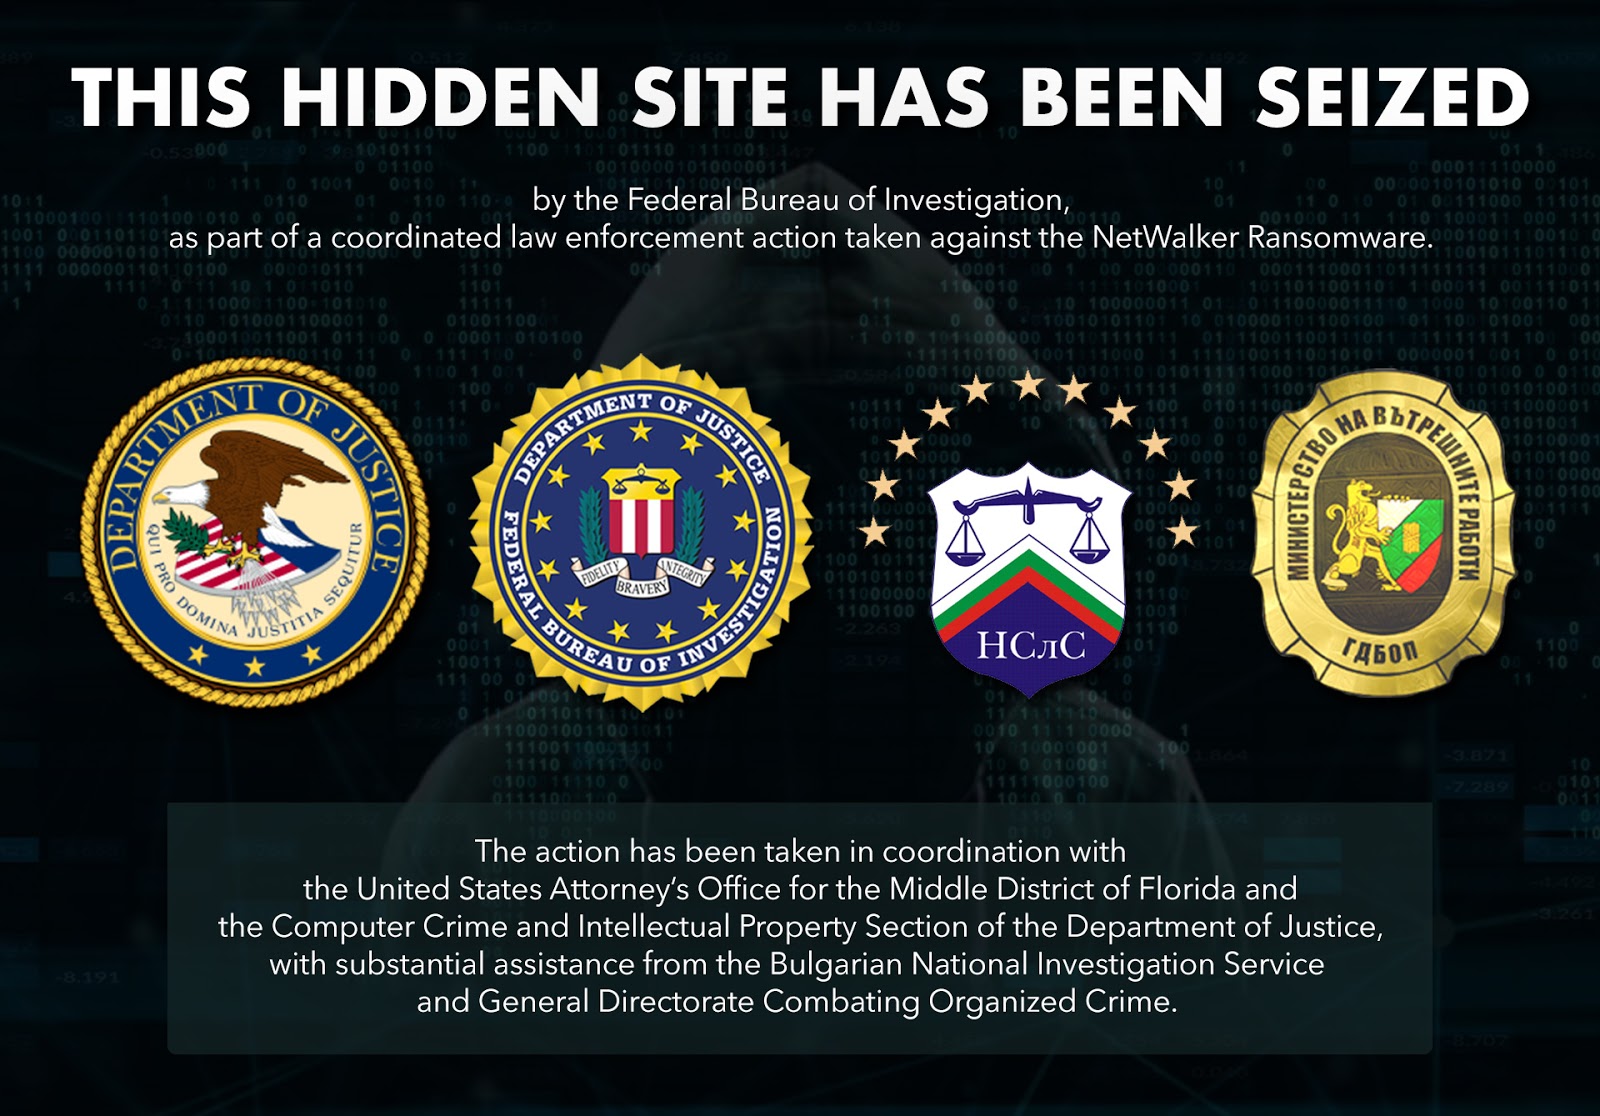
В рамках совместной операции правоохранителям Болгарии удалось заблокировать доступ к сайту в onion-домене, который злоумышленники использовали для инструктирования жертв заражения и публикации краденых данных. В настоящее время на его главной странице красуется баннер с сообщением о правомочном захвате.


В американском штате Флорида оглашены обвинения, выдвинутые по делу Себастьяна Вашон-Дежардена (Sebastien Vachon-Desjardins). По версии следствия, этот канадец за девять месяцев провел как минимум 90 атак с использованием Netwalker и заработал вымогательством более $27,6 миллионов.

Силовикам также удалось захватить $454 тыс. в криптовалюте — добычу неназванных операторов шифровальщика, которую те получили в результате трех успешных атак.

87% специалистов готовы доверить ИИ рекомендации по реагированию в SIEM

Российские компании готовы слушать советы ИИ в SIEM, но отдавать ему красную кнопку пока не собираются. Это показал опрос участников эфира AM Live «Российские SIEM 2026: что изменилось и как теперь выбирать?». Больше всего респонденты готовы доверить искусственному интеллекту рекомендации по реагированию на инциденты — этот вариант выбрали 87% участников.

Создание и доработку правил детектирования готовы делегировать 71%, а сбор контекста и подготовку резюме расследований — 58%.

Несколько осторожнее аудитория относится к триажу и приоритизации инцидентов — эту задачу ИИ согласны поручить 44% опрошенных. Ещё 39% готовы использовать его для поиска и формирования запросов.

А вот полностью автономное реагирование без подтверждения аналитика набрало всего 13%. В общем, ИИ уже можно посадить рядом с SOC-командой, поручить ему рутину и попросить подготовить план действий.

Но самостоятельно блокировать пользователей, отключать узлы и принимать другие потенциально болезненные решения ему пока не разрешают.


Участники также рассказали, что, по их мнению, сильнее всего изменит SIEM к 2030 году. Лидируют ИИ и автономные агенты с 34%. На втором месте — объединение SIEM с другими платформами информационной безопасности, за которое проголосовали 28% респондентов.

Изменений в экономике и моделях лицензирования ожидают 14%, появления новой архитектуры работы с данными — 13%, а развития облачных и гибридных моделей — 9%. Только 2% считают, что за ближайшие годы ничего существенно не поменяется. Железная выдержка, учитывая скорость, с которой сегодня переписывается рынок.

На эфире эксперты также обсудили ложные срабатывания, правила детектирования, MITRE ATT&CK, UEBA, производительность, масштабирование, хранение данных и TCO. Главный вывод: выбирать SIEM по красивой презентации больше нельзя. На пилоте придётся проверять не только скорость обработки событий, но и качество контента, удобство расследований и реальную стоимость дальнейшей эксплуатации.

RSS: Новости на портале Anti-Malware.ru