



Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

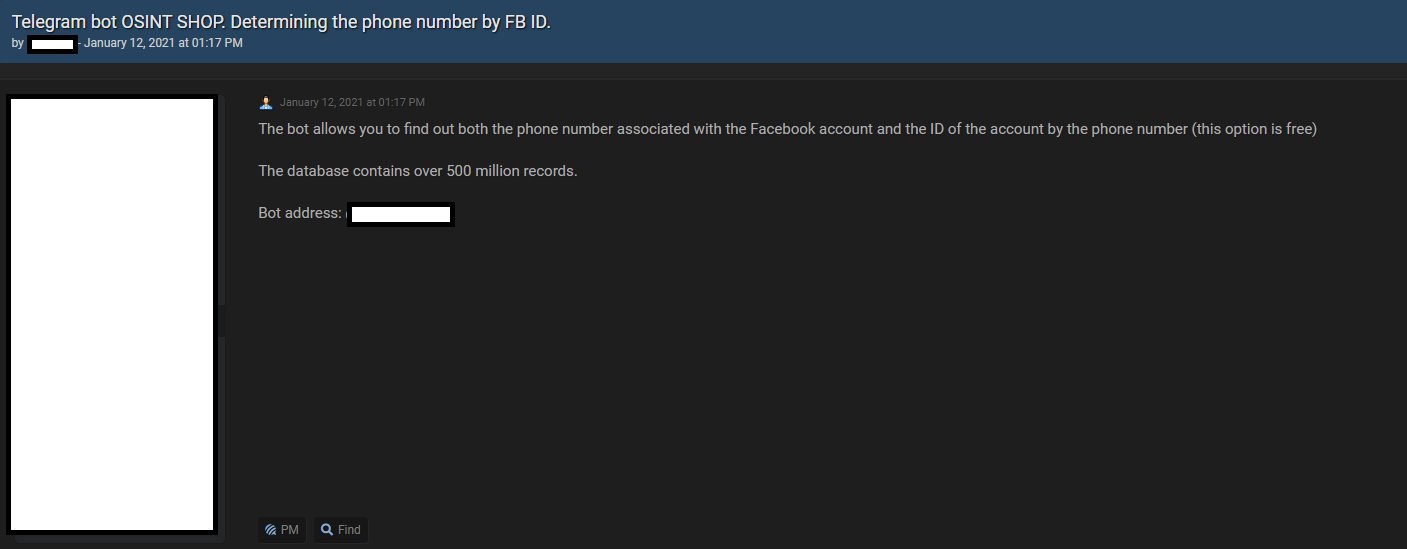
Неизвестные получили доступ к базе данных, содержащей телефонные номера пользователей Facebook, и теперь продают эту информацию через бота в популярном мессенджере Telegram. Как утверждает сам оператор бота, в его распоряжении находятся данные 533 миллионов пользователей социальной сети.

О продаже БД сообщило издание Motherboard, ссылающее на исследователя в области кибербезопасности по имени Алон Гал. Именно Гал обнаружил уязвимость, благодаря которой можно получить доступ к информации, принадлежащей пользователям Facebook.

По словам эксперта, брешь пропатчили ещё в 2019 году. Более того, чтобы задействовать дыру и найти нужные данные, требовались серьёзные навыки. Поэтому злоумышленники и запустили специального бота в Telegram, который решает многие проблемы.


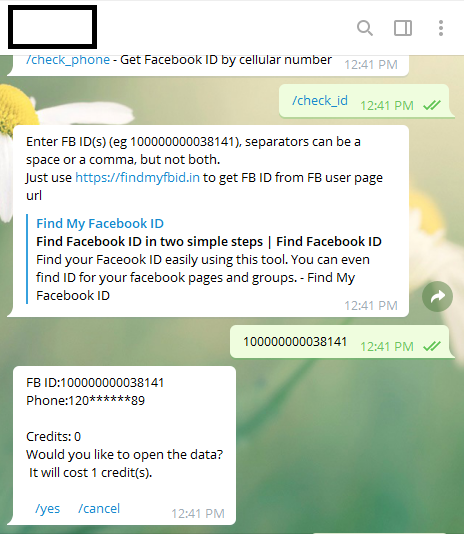
В сущности, бот берёт на себя две задачи: если есть идентификатор пользователя Facebook, он может найти его телефонный номер, и наоборот — если в распоряжении есть номер телефона, бот позволяет найти его идентификатор на Facebook.

Киберпреступник установил цену в 20 долларов за каждую связку «телефонный номер-идентификатор на Facebook». Также за $5000 можно купить 10 тысяч записей с аналогичными данными.

По словам исследователя, Telegram-бот действует как минимум с 12 января 2021 года, однако он открывает доступ к данным 2019 года. С одной стороны, информация порядком устарела, с другой — пользователи не так часто меняют свой номер телефона.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru