



ShinyHunters слил третью за неделю базу — миллионов клиентов Teespring

ShinyHunters слил третью за неделю базу — миллионов клиентов Teespring

ShinyHunters слил третью за неделю базу — миллионов клиентов Teespring

Уже известный киберпреступник ShinyHunters, наводящий шороху последние несколько дней, слил очередную базу данных, в которой содержатся сведения миллионов пользователей, зарегистрированных на площадке Teespring. Напомним, что эта компания занимается производством одежды с индивидуальным принтом.

ShinyHunters не стал изменять себе — все данные злоумышленник выложил в открытый доступ на одном из форумов хакерской тематики. База была запакованы в 7zip-архив и представляла собой два SQL-файла.

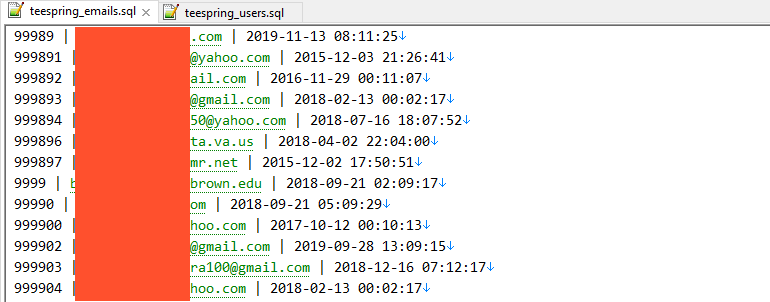
Первый файл содержал список адресов электронной почты пользователей Teespring, в общей сумме их было 8,2 миллионов. Также там можно было найти дату последнего обновления ящика:


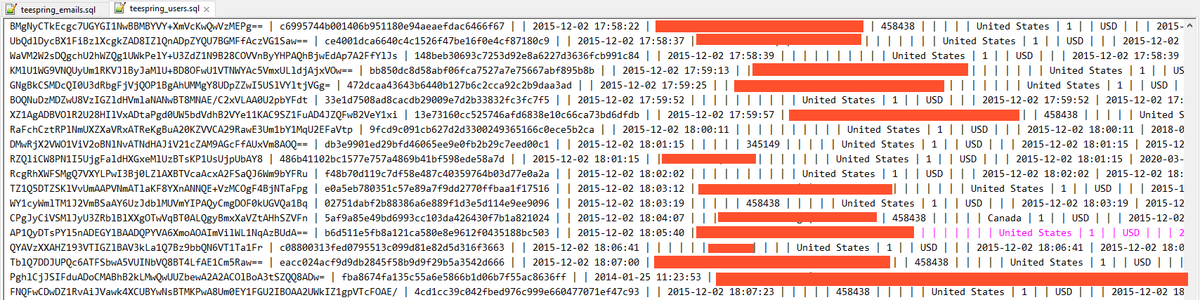
Во втором файле содержались сведения более чем о 4,6 миллионах юзеров. Среди них были хешированные адреса электронной почты, имена пользователей, реальные имена, телефонные номера, домашние адреса, а также идентификаторы Facebook и OpenID.

К счастью, не у всех аккаунтов была заполнена вся перечисленная информация, благодаря чему число реально пострадавших пользователей ощутимо меньше указанных ShinyHunters цифр. Пароли также остались нетронутыми, однако есть подозрение, что киберпреступник всё-таки получил к ним доступ.


Исследователи считают, что изначально системы Teespring взломал не ShinyHunters, а другой злоумышленник (или группа злоумышленников). Кто — пока загадка. Напомним, что на днях ShinyHunters отличился сливом БД Nitro PDF с 77 млн записей и Pixlr с 1,9 млн записей.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru