



1,9 млн записей пользователей Pixlr выложены бесплатно на форуме

1,9 млн записей пользователей Pixlr выложены бесплатно на форуме

1,9 млн записей пользователей Pixlr выложены бесплатно на форуме

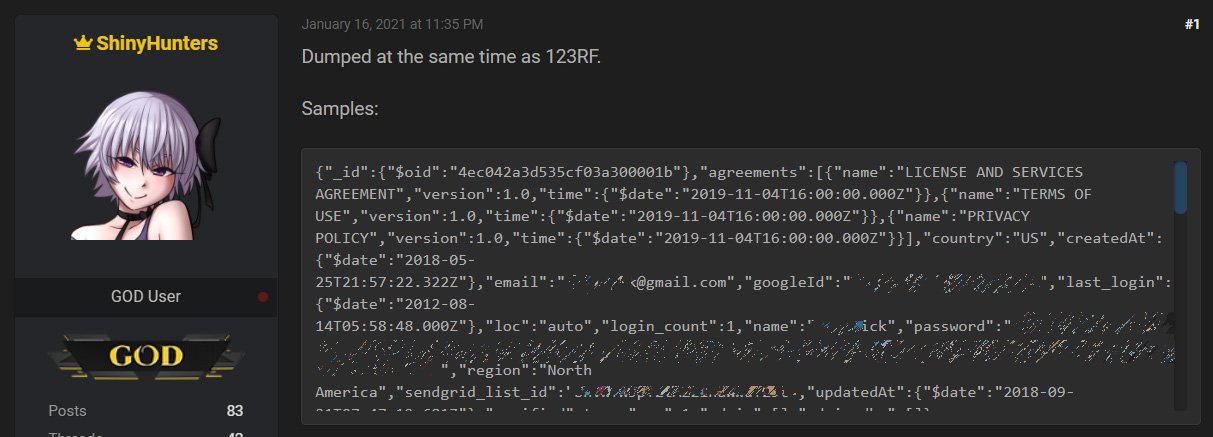
На одном из хакерских форумов пользователь под псевдонимом ShinyHunters опубликовал базу данных, содержащую 1,9 млн записей пользователей Pixlr. Имеющаяся в БД информация может спровоцировать волну фишинговых атак и попыток взломать учётные записи людей.

Pixlr — весьма популярное приложение, позволяющее бесплатно редактировать фотоматериалы. Хоть это и онлайн-инструмент, он предлагает богатую функциональность, которую можно встретить в платных программах вроде Photoshop.

Помимо бесплатной версии, пользователи Pixlr всегда могут оплатить премиум-версию, которая включает более сложные инструменты, открывает доступ к базе изображений и предлагает другие интересные функции.

ShinyHunters — предположительно, имя кибергруппировки, специализирующейся на утечках данных. Судя по всему, злоумышленники запустили некую кампанию, поскольку почти одновременно этот аккаунт выложил бесплатно БД с 77 млн записей пользователей Nitro PDF.


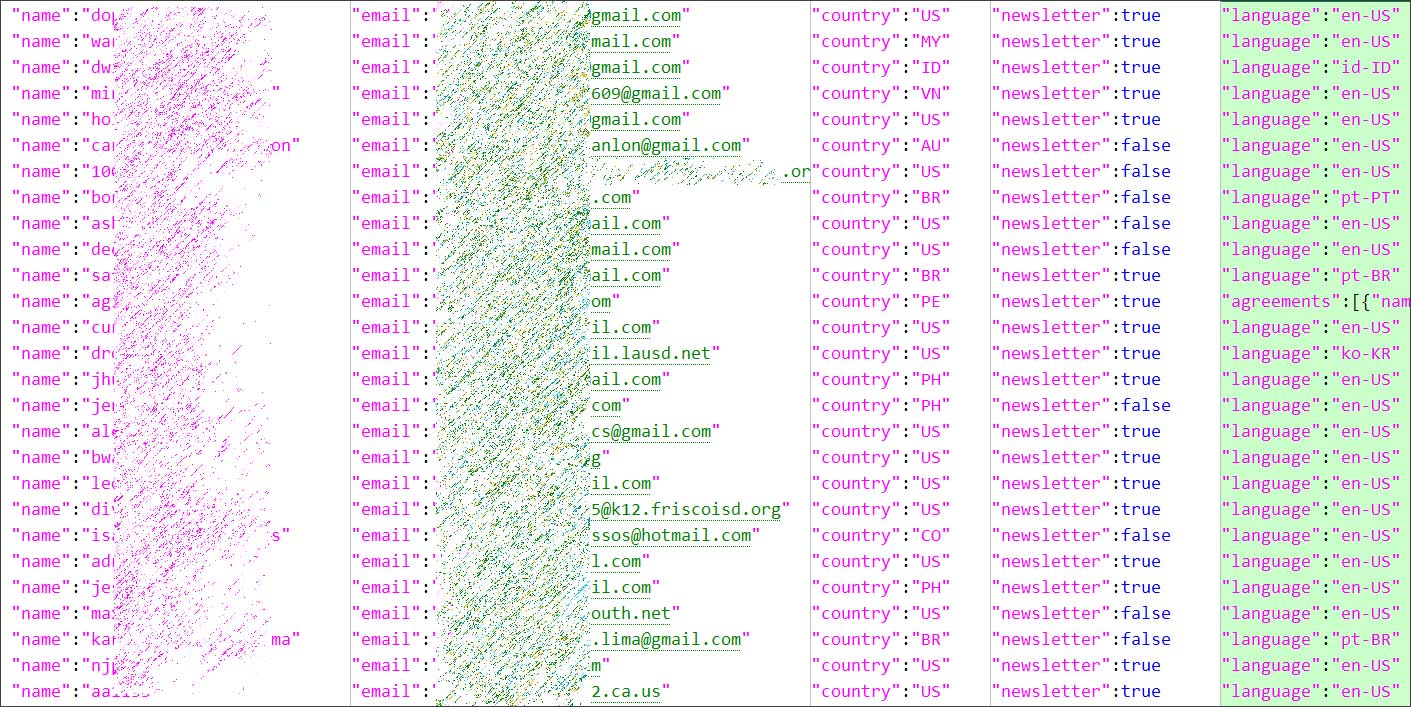
Слитая Pixlr база содержит 1 921 141 записей, среди данных есть адреса электронной почты, логины, хешированные пароли, страна проживания и другая информация.


Представители Pixlr пока никак не прокомментировали инцидент. По словам киберпреступников, все данные они изъяли из незащищённого ведра AWS.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru