



Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

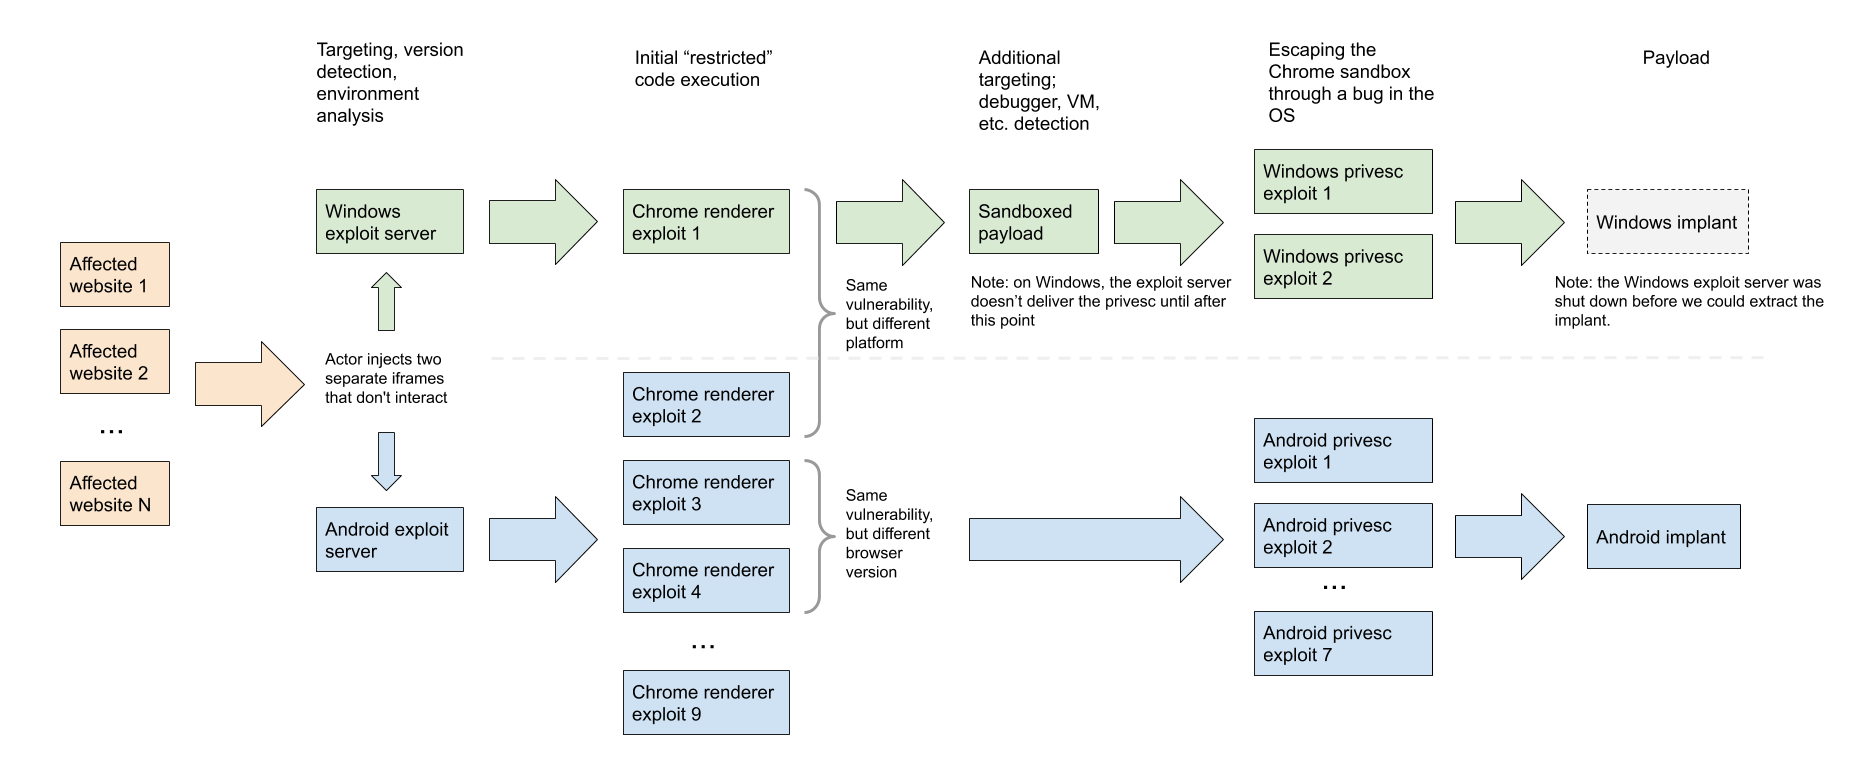
Команда Google Project Zero совместно с Google Threat Analysis Group (TAG) выявили непростую кампанию киберпреступников, которые эксплуатируют уязвимости нулевого дня (0-day) в операционных системах Windows и Android.

Особенность этих атак заключается в использовании сразу множества брешей двух ОС в связке с дырами в браузере Google Chrome. При этом атакующие задействуют как 0-day эксплойты, так и известные лазейки.

В отчёте исследователи отмечают, что им удалось обнаружить разные цепочки эксплойтов, которые злоумышленники использовали в «атаках водопоя» (watering hole). Один из вычисленных серверов специализировался на пользователях Windows, другой — атаковал исключительно Android-устройства.

Оба сервера при этом задействовали эксплойты для уязвимостей в Chrome, чтобы с их помощью удалённо выполнить код (RCE). Среди эксплойтов для Chrome и Windows были и 0-day, а вот в случае с Android атакующие прибегали к известным дырам.

«Учитывая профессиональный подход киберпреступников, мы считаем, что у них есть доступ к 0-day уязвимостям в Android. Однако в процессе собственного анализа мы не выявили этих дыр», — пишут специалисты.


Среди уже известных уязвимостей команда Google Project Zero отметила следующие:

  • CVE-2020-6418 – уязвимость в Chrome TurboFan (устранена в феврале 2020).
  • CVE-2020-0938 – брешь шрифта в Windows (устранена в апреле 2020).
  • CVE-2020-1020 – также дыра шрифта в Windows (устранена в апреле 2020).
  • CVE-2020-1027 – CSRSS-уязвимость в Windows (устранена в апреле 2020).
Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru