



Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Команда Google Project Zero совместно с Google Threat Analysis Group (TAG) выявили непростую кампанию киберпреступников, которые эксплуатируют уязвимости нулевого дня (0-day) в операционных системах Windows и Android.

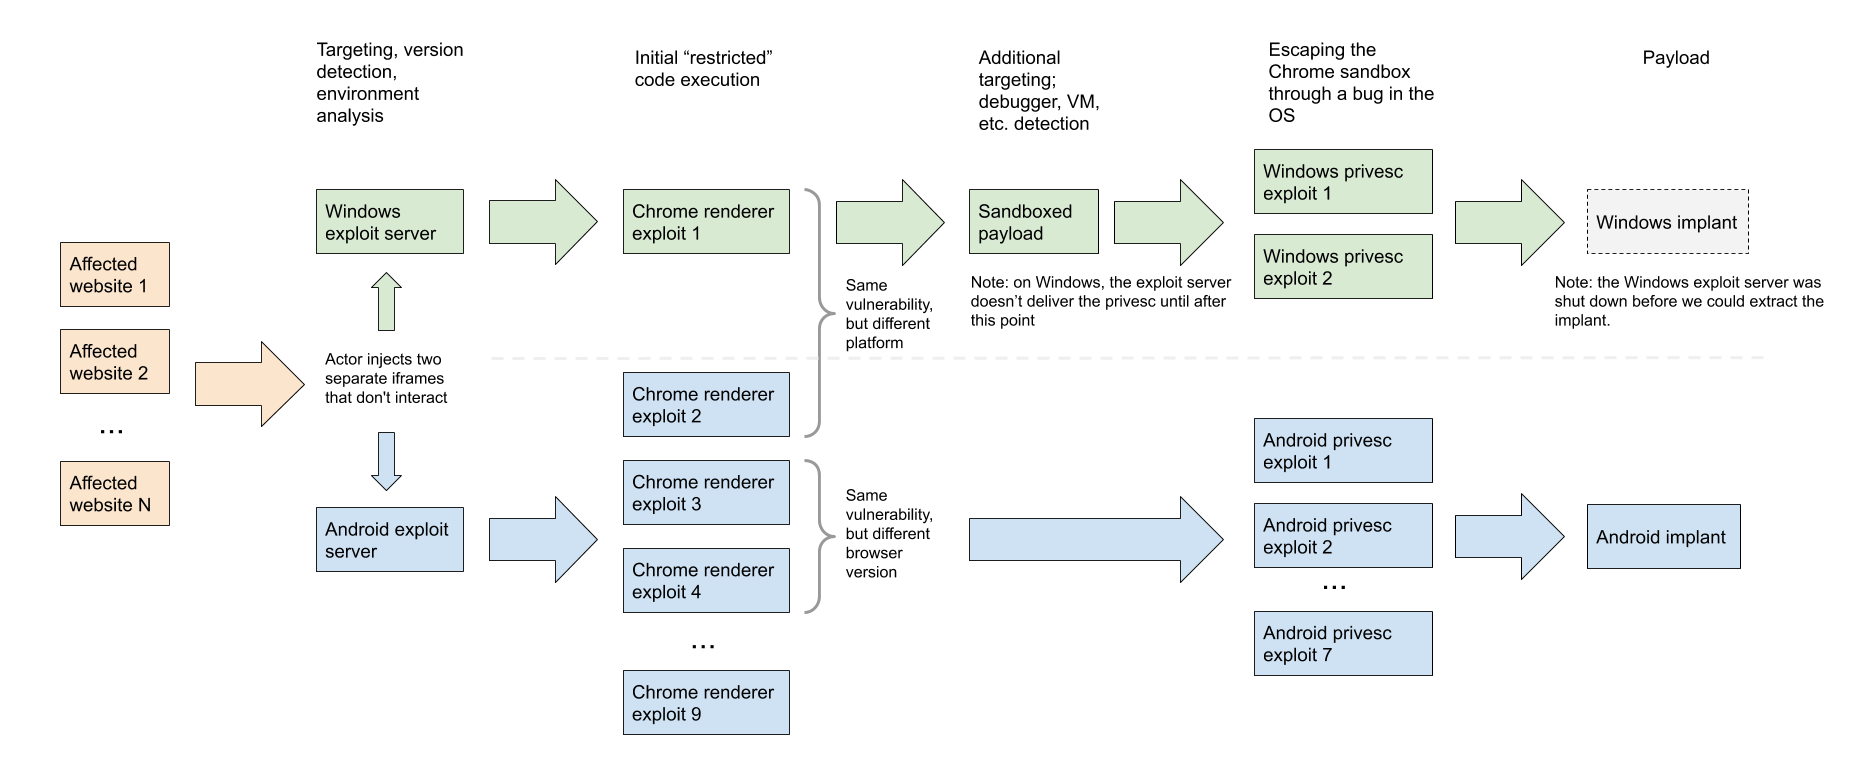
Особенность этих атак заключается в использовании сразу множества брешей двух ОС в связке с дырами в браузере Google Chrome. При этом атакующие задействуют как 0-day эксплойты, так и известные лазейки.

В отчёте исследователи отмечают, что им удалось обнаружить разные цепочки эксплойтов, которые злоумышленники использовали в «атаках водопоя» (watering hole). Один из вычисленных серверов специализировался на пользователях Windows, другой — атаковал исключительно Android-устройства.

Оба сервера при этом задействовали эксплойты для уязвимостей в Chrome, чтобы с их помощью удалённо выполнить код (RCE). Среди эксплойтов для Chrome и Windows были и 0-day, а вот в случае с Android атакующие прибегали к известным дырам.

«Учитывая профессиональный подход киберпреступников, мы считаем, что у них есть доступ к 0-day уязвимостям в Android. Однако в процессе собственного анализа мы не выявили этих дыр», — пишут специалисты.


Среди уже известных уязвимостей команда Google Project Zero отметила следующие:

  • CVE-2020-6418 – уязвимость в Chrome TurboFan (устранена в феврале 2020).
  • CVE-2020-0938 – брешь шрифта в Windows (устранена в апреле 2020).
  • CVE-2020-1020 – также дыра шрифта в Windows (устранена в апреле 2020).
  • CVE-2020-1027 – CSRSS-уязвимость в Windows (устранена в апреле 2020).
Подпишитесь на новости

ChatGPT научился создавать GIF и редактировать отдельные кадры

Танцующего кота теперь можно заказать прямо в ChatGPT, причём вместе со скоростью танца и правками отдельных кадров. OpenAI выпустила Images 2.6: обновление добавляет создание GIF-анимаций по текстовому запросу или загруженному изображению.

О возможностях новой версии OpenAI рассказала в официальном анонсе. Готовую анимацию можно доработать в чате: изменить скорость воспроизведения, просмотреть последовательность покадрово и отредактировать отдельные кадры.

В демонстрации компания показывает создание GIF с танцующим котом по одной просьбе пользователя.

Сценарии выходят за пределы кошачьей дискотеки: анимированные маскоты, реакции для соцсетей, зацикленные изображения товаров и раскадровки для будущих видео. Исходником может стать даже простой набросок.


Заодно OpenAI заявляет об ускорении генерации изображений на 50%. Разработчикам предложили две модели в API: GPT-Image-2.6 Flare с акцентом на скорость и Sunburst — на качество и сохранение деталей при редактировании. Flare при низком качестве может создавать картинку всего за шесть секунд.

В API также появились разметка областей для точечных правок, экспорт SVG и параметр сложности, управляющий объёмом планирования при выполнении запроса.

По данным корпорации, через ChatGPT, Codex и API пользователи создают уже 4 млрд изображений в неделю. Images 2.6 объявлена доступной на всех тарифах ChatGPT и Codex в веб-версии, настольных и мобильных приложениях.

RSS: Новости на портале Anti-Malware.ru