



Intel добавит в процессоры аппаратное детектирование шифровальщиков

Intel добавит в процессоры аппаратное детектирование шифровальщиков

Intel добавит в процессоры аппаратное детектирование шифровальщиков

Корпорация Intel на CES 2021 представила новые процессоры Core vPro 11-го поколения, при этом отметив одну из ключевых особенностей: в CPU добавили возможность детектирования программ-вымогателей на аппаратном уровне.

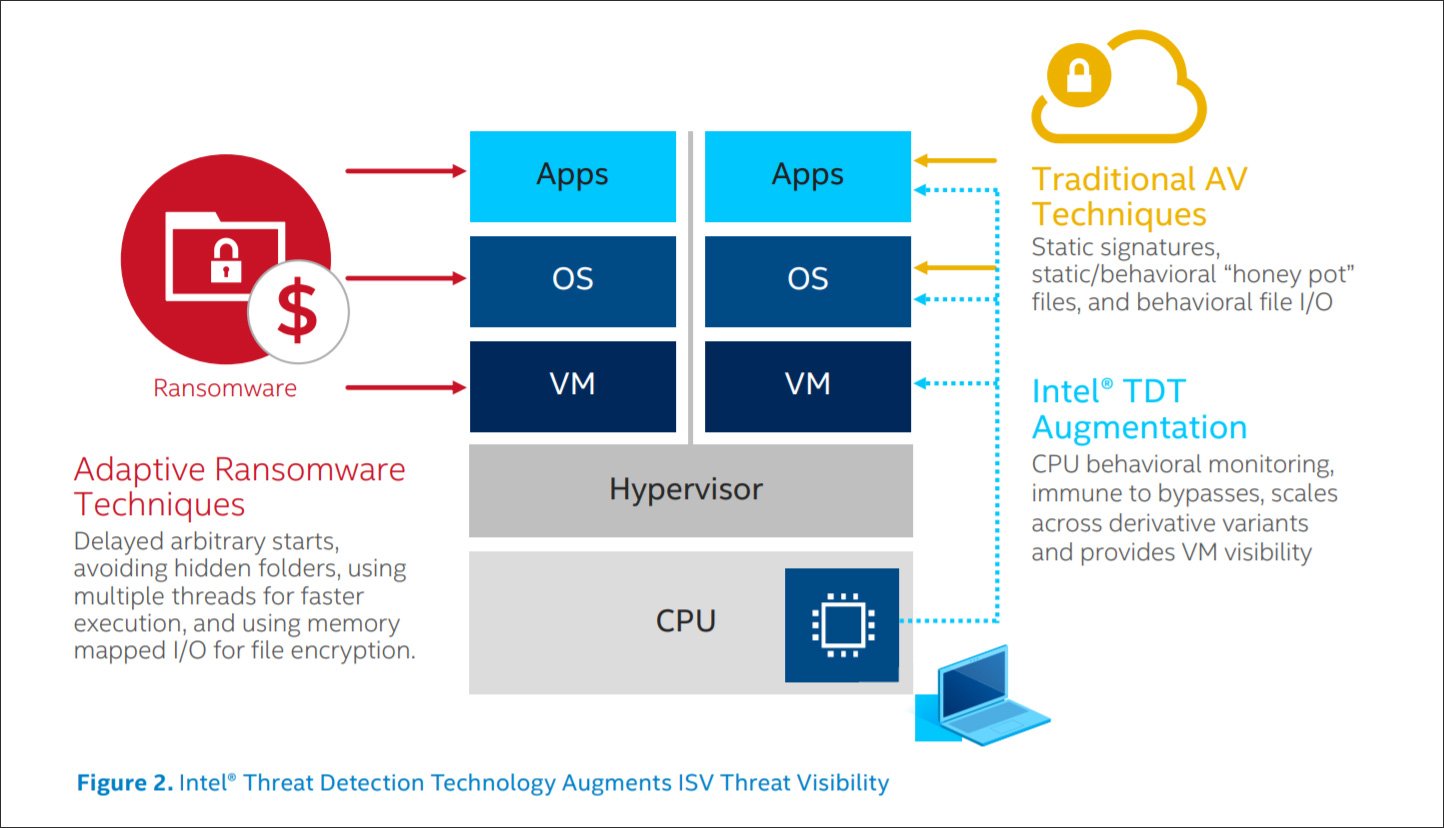
По словам техногиганта, нововведение берёт за основу защитные функции Intel Threat Detection Technology (Intel TDT) и Hardware Shield, которые запускаются и работают непосредственно в самом процессоре, то есть гораздо глубже, чем операционная система или прошивка.

Например, Hardware Shield, встроенная мера обеспечения безопасности, идёт «из коробки» в процессорах Intel и помогает им предотвращать выполнение вредоносного кода, ограничивая доступ к памяти в BIOS. Также в задачи Hardware Shield входит запуск ОС и гипервизора в специальной защищённой среде.

А вот Intel TDT может пригодиться для детектирования бесфайловых вредоносных программ, криптомайнеров, полиморфных зловредов и шифровальщиков в режиме реального времени. Для этого функция использует аппаратную телеметрию. Если Intel TDT выявит киберугрозу, защитному софту, интегрированному в платформу, направится специальное уведомление.


Теперь защитные возможности процессоров Intel станут ещё мощнее, поскольку компания Cybereason, специализирующаяся на кибербезопасности, планирует интегрировать свою платформу в Intel TDT. В результате, согласно замыслу корпораций, CPU будет успешнее детектировать шифровальщики на аппаратном уровне.

«Сочетание лучших в своём роде аппаратных, софтверных и защитных возможностей поможет положить конец эпохе двойного вымогательства, которое на сегодняшний день стоит организациям сотни миллионов долларов ежегодно», — заявил основатель и глава Cyberreason Лиор Див.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru