



Intel добавит в процессоры аппаратное детектирование шифровальщиков

Intel добавит в процессоры аппаратное детектирование шифровальщиков

Intel добавит в процессоры аппаратное детектирование шифровальщиков

Корпорация Intel на CES 2021 представила новые процессоры Core vPro 11-го поколения, при этом отметив одну из ключевых особенностей: в CPU добавили возможность детектирования программ-вымогателей на аппаратном уровне.

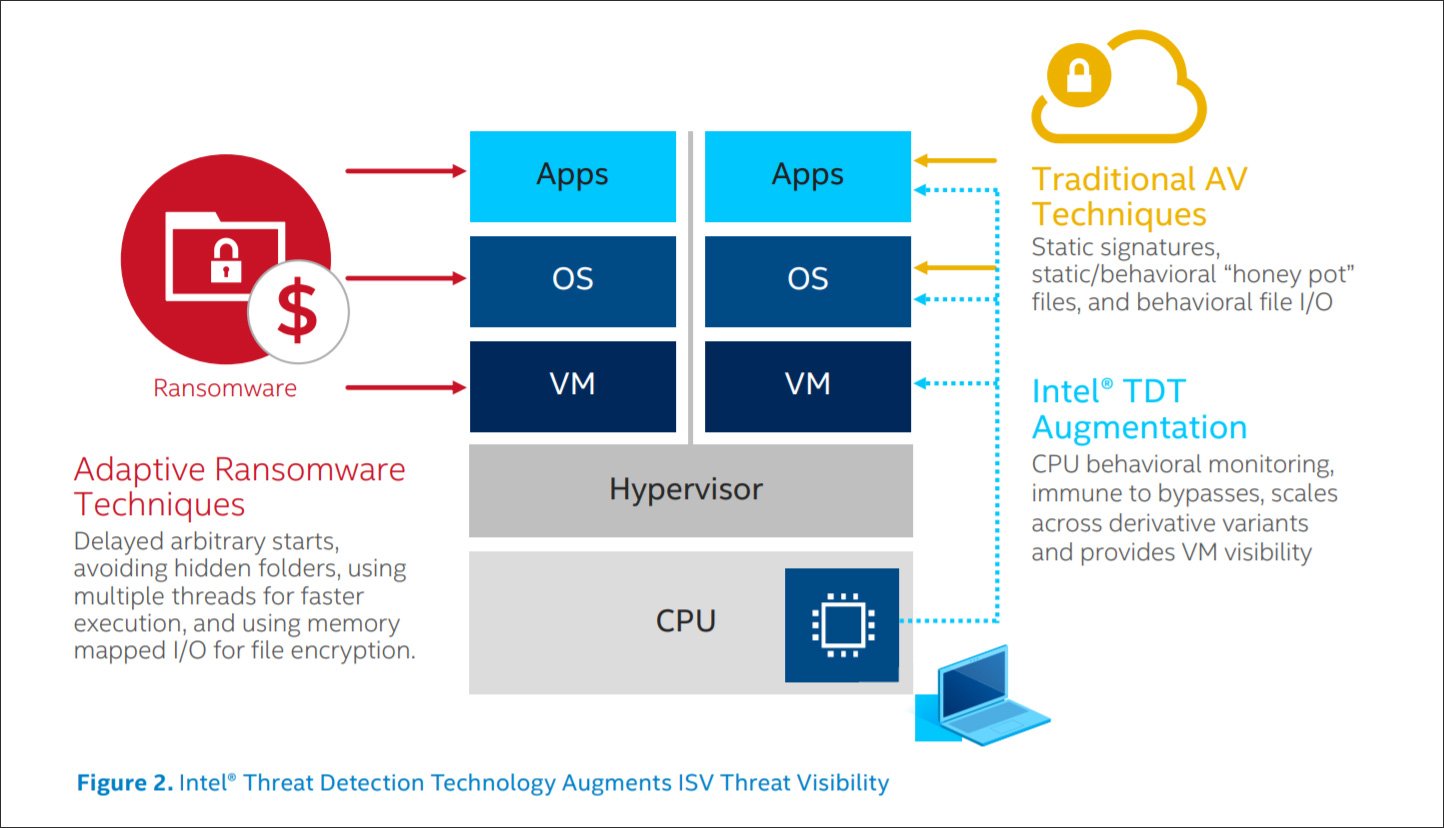
По словам техногиганта, нововведение берёт за основу защитные функции Intel Threat Detection Technology (Intel TDT) и Hardware Shield, которые запускаются и работают непосредственно в самом процессоре, то есть гораздо глубже, чем операционная система или прошивка.

Например, Hardware Shield, встроенная мера обеспечения безопасности, идёт «из коробки» в процессорах Intel и помогает им предотвращать выполнение вредоносного кода, ограничивая доступ к памяти в BIOS. Также в задачи Hardware Shield входит запуск ОС и гипервизора в специальной защищённой среде.

А вот Intel TDT может пригодиться для детектирования бесфайловых вредоносных программ, криптомайнеров, полиморфных зловредов и шифровальщиков в режиме реального времени. Для этого функция использует аппаратную телеметрию. Если Intel TDT выявит киберугрозу, защитному софту, интегрированному в платформу, направится специальное уведомление.


Теперь защитные возможности процессоров Intel станут ещё мощнее, поскольку компания Cybereason, специализирующаяся на кибербезопасности, планирует интегрировать свою платформу в Intel TDT. В результате, согласно замыслу корпораций, CPU будет успешнее детектировать шифровальщики на аппаратном уровне.

«Сочетание лучших в своём роде аппаратных, софтверных и защитных возможностей поможет положить конец эпохе двойного вымогательства, которое на сегодняшний день стоит организациям сотни миллионов долларов ежегодно», — заявил основатель и глава Cyberreason Лиор Див.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru