



Intel добавит в процессоры аппаратное детектирование шифровальщиков

Intel добавит в процессоры аппаратное детектирование шифровальщиков

Intel добавит в процессоры аппаратное детектирование шифровальщиков

Корпорация Intel на CES 2021 представила новые процессоры Core vPro 11-го поколения, при этом отметив одну из ключевых особенностей: в CPU добавили возможность детектирования программ-вымогателей на аппаратном уровне.

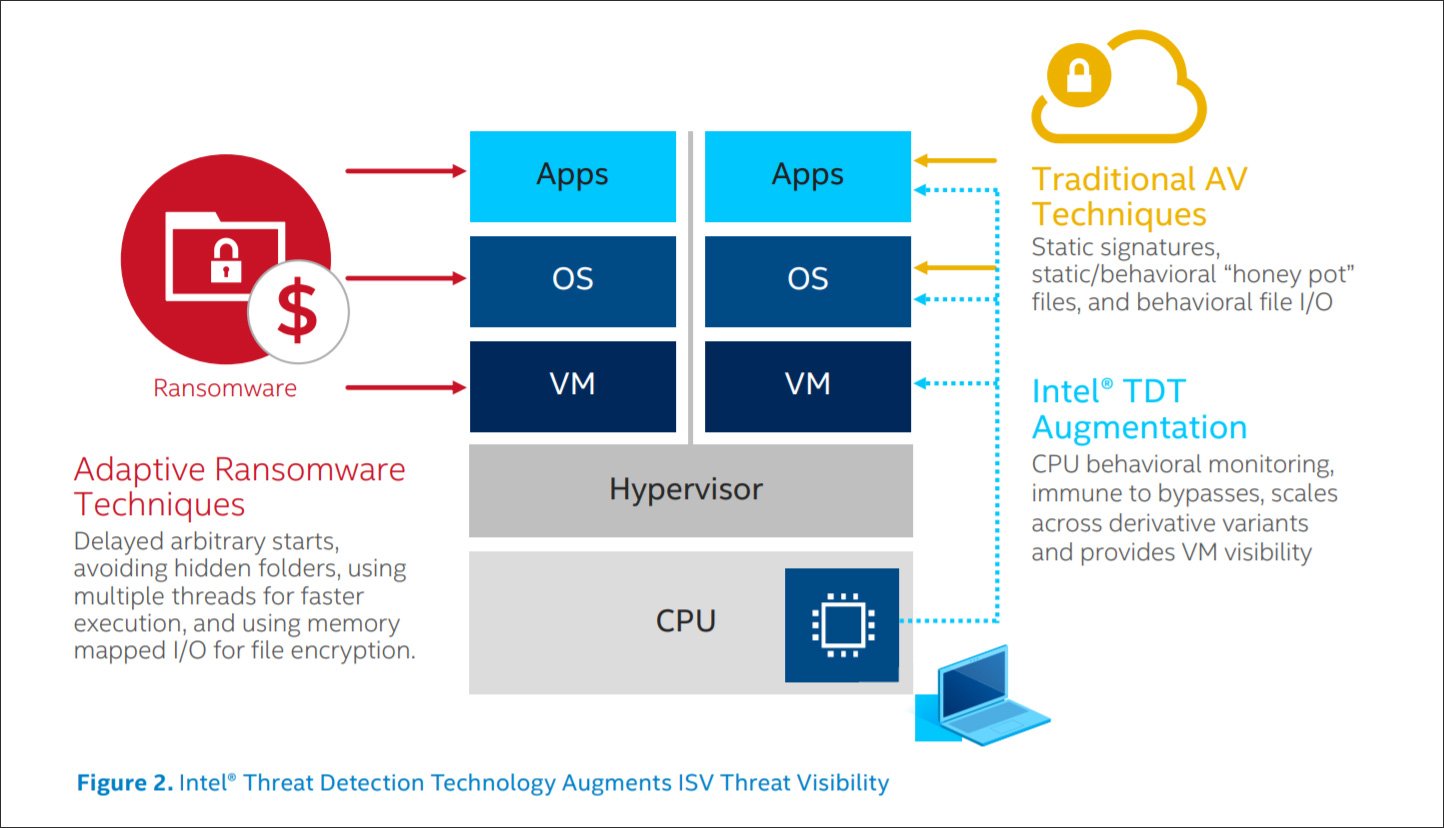
По словам техногиганта, нововведение берёт за основу защитные функции Intel Threat Detection Technology (Intel TDT) и Hardware Shield, которые запускаются и работают непосредственно в самом процессоре, то есть гораздо глубже, чем операционная система или прошивка.

Например, Hardware Shield, встроенная мера обеспечения безопасности, идёт «из коробки» в процессорах Intel и помогает им предотвращать выполнение вредоносного кода, ограничивая доступ к памяти в BIOS. Также в задачи Hardware Shield входит запуск ОС и гипервизора в специальной защищённой среде.

А вот Intel TDT может пригодиться для детектирования бесфайловых вредоносных программ, криптомайнеров, полиморфных зловредов и шифровальщиков в режиме реального времени. Для этого функция использует аппаратную телеметрию. Если Intel TDT выявит киберугрозу, защитному софту, интегрированному в платформу, направится специальное уведомление.


Теперь защитные возможности процессоров Intel станут ещё мощнее, поскольку компания Cybereason, специализирующаяся на кибербезопасности, планирует интегрировать свою платформу в Intel TDT. В результате, согласно замыслу корпораций, CPU будет успешнее детектировать шифровальщики на аппаратном уровне.

«Сочетание лучших в своём роде аппаратных, софтверных и защитных возможностей поможет положить конец эпохе двойного вымогательства, которое на сегодняшний день стоит организациям сотни миллионов долларов ежегодно», — заявил основатель и глава Cyberreason Лиор Див.

Подпишитесь на новости

Meta* проверят на соблюдение закона об онлайн-безопасности в Британии

Исчезающие фотографии исчезают, а вопросы к их безопасности остаются. Британский регулятор Ofcom начал расследование в отношении Meta (корпорация Meta признана экстремистской и запрещена в России): ведомство выяснит, достаточно ли компания оценила риски перед запуском Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) Instants.

Как сообщил сам Ofcom, проверка касается соблюдения Online Safety Act. Регулятора интересуют угрозы распространения незаконного контента и риски для несовершеннолетних. Нарушение пока не установлено.

Функция Instants появилась в мае 2026 года и позволяет обмениваться изображениями, которые пропадают после просмотра. По британским правилам, перед существенными изменениями платформы компания должна обновить оценку рисков. Сначала разобраться, как новая функция может навредить пользователям, и только затем запускать.

Ofcom теперь проверит, была ли эта работа выполнена надлежащим образом. Ведомство сначала соберет доказательства, а при выявлении нарушения направит предварительное решение Meta. Компания сможет ответить на выводы до окончательного вердикта.

Если нарушение подтвердится, регулятор вправе потребовать исправлений и назначить штраф — до 18 млн фунтов или 10% соответствующей мировой выручки, в зависимости от того, какая сумма больше.

Meta заявила, что анализировала риски и общалась с Ofcom до запуска. По словам компании, в Instants предусмотрены запрет пересылки и защитные настройки подростковых аккаунтов. Теперь регулятору предстоит выяснить, достаточно ли этих мер и предшествующей оценки.

* Meta признана экстремистской организацией, ее деятельность запрещена в России

RSS: Новости на портале Anti-Malware.ru