



Android Messages может сливать геотеги в фото независимо от настроек

Android Messages может сливать геотеги в фото независимо от настроек

Android Messages может сливать геотеги в фото независимо от настроек

Исследователи в области кибербезопасности предупреждают об опасности использования Android Messages, поскольку приложение, по их словам, может сливать конфиденциальную информацию о владельцах мобильных устройств.

В частности, специалисты отмечают возможность непреднамеренного раскрытия данных о местоположении пользователя и посещаемых им мест. Всё дело в геотегах, которые камера смартфона проставляет в каждом снимке.

Конечно, это весьма полезная функция, ведь мы можем сортировать снятые фотографии непосредственно по локациям — например, выделить снимки, сделанные дома, или наоборот — при посещении другого города и страны.

Однако встраивание в фотографии метаданных по стандарту EXIF (Exchangeable Image File) может и навредить конфиденциальности владельцев девайсов. Речь, само собой, идёт о функции «поделиться», которой мы часто пользуемся, отправляя знакомым или друзьям фотографии.

При использовании приложения Android Messages, в котором можно отправлять друзьям, родственникам и знакомым фотографии, метаданные остаются в файлах. Другими словами, любой пользователь, которому вы отправите фотографию с геотегами, сможет просмотреть, где именно вы сделали эти снимки. И так будет передаваться по цепочке: если ваш знакомый отправит ваши фотографии своему знакомому, тот тоже сможет изучить геолокацию.

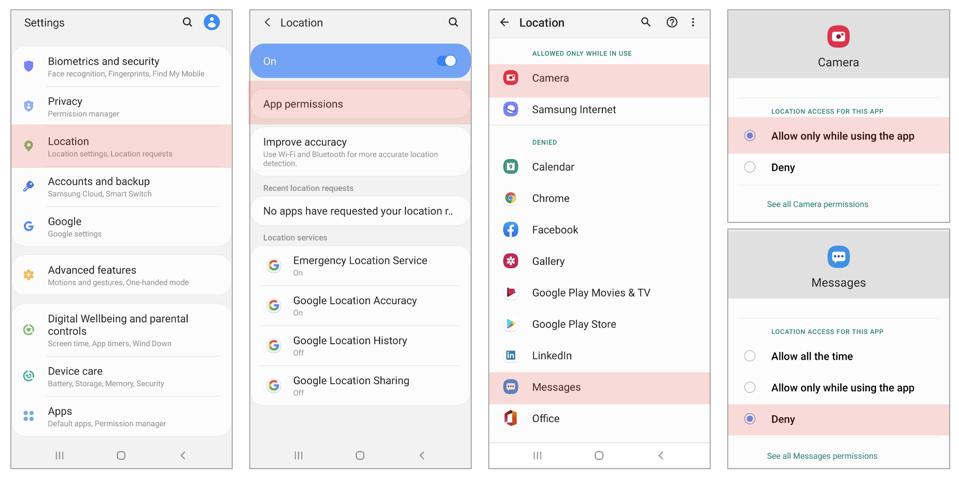
По словам специалистов, проблему усугубляет то, как работают настройки операционной системы Android. У приложения Messages и камеры могут быть совершенно разные уровни доступа к местоположению. Насколько защищены ваши данные будет зависеть от того, как вы отправляете фотографии с помощью Android Messages.


Есть всего два способа поделиться снимком через Android Messages: прикрепить изображение к сообщению или воспользоваться камерой внутри самого приложения для обмена текстом. Если даже вы запретите Messages получать доступ к геолокации, но при этом камера будет включать геотеги, то сделанные из приложения снимки отправятся вашему собеседнику с геолокацией.

Исследователи рекомендуют использовать альтернативу Android Messages в лице WhatsApp или Signal (здесь тоже есть интересные нюансы) или использовать специальное приложение для просмотра и правки EXIF. Последнее поможет вам вручную избавиться от проставленных камерой геотегов.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru