



Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Представители Microsoft назвали конечную цель киберпреступников, атаковавших корпорацию SolarWinds, — добраться до данных, хранящихся в облаке жертв. Именно ради этого злоумышленники развернули бэкдор Sunburst/Solorigate в локальной сети.

Команда Microsoft 365 Defender, изучившая кибероперацию, пришла к выводу, что для проникновения в сеть жертвы атакующие использовали бэкдор Sunburst. Уже следующим шагом преступники пытались получить доступ к данным в облаке.

«После такой крупной подготовительной фазы, которая помогла злоумышленникам создать внушительную точку опоры, им оставалось лишь выбрать жертву, с которой они хотели "работать" дальше», — пишет Microsoft.

«Исходя из результатов нашего расследования, следующие ступени атаки были направлены на получение доступа к облачным хранилищам атакованных организаций».

В предыдущей статье Microsoft также указывала на попытку киберпреступников сгенерировать SAML-токены, которые позволили бы пройти аутентификацию, необходимую для доступа к данным в облаке.


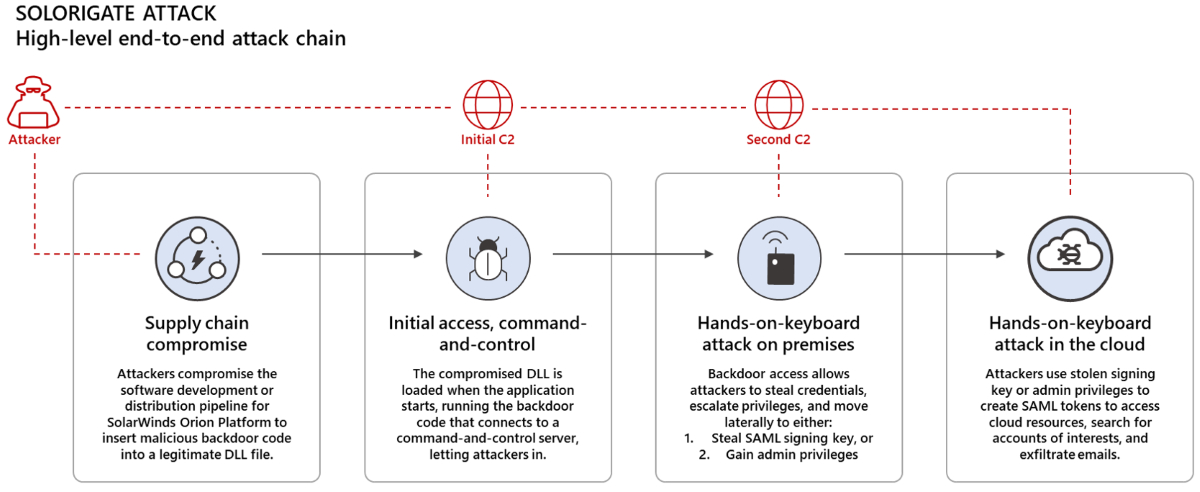
Исследователи из Microsoft 365 Defender расписали алгоритм, который взяли за основу злоумышленники:

  1. Использовать вредоносные DLL SolarWinds для активации бэкдора, который позволял атакующим удалённо контролировать устройство и управлять им.
  2. Использовать открытый бэкдором доступ для кражи учётных данных, повышения привилегий и латерального продвижения по сети.
  3. Использовать созданные собственноручно токены SAML для доступа к облачным ресурсам и извлечь электронные письма жертвы.
Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru