



Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

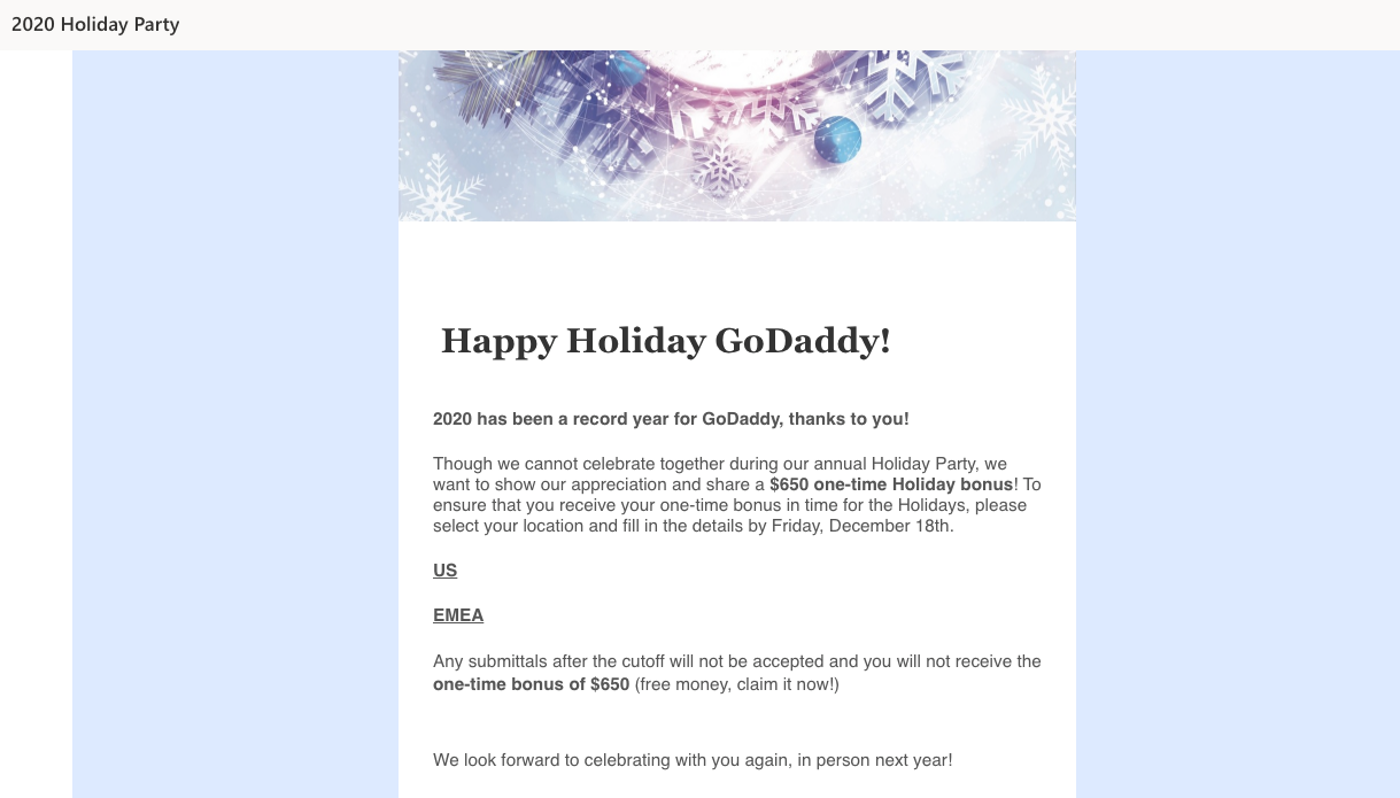
Две недели назад сотни сотрудников компании GoDaddy, крупнейшего регистратора доменов и хостинг-провайдера, получили email-извещение о выплате $650 в качестве компенсации за отмену традиционного праздничного корпоратива. Письмо оказалось умышленно фишинговым, и провалившим тест придется еще раз пройти тренинг по распознаванию элементов социальной инженерии.

Адрес отправителя именного провокационного послания был указан как Happyholiday[@]Godaddy[.]com. Получателю предлагалось перейти по ссылке, чтобы подтвердить свои данные и получить обещанный бонус вовремя, то есть к Рождеству. При этом авторы письма, как заправские фишеры, ограничили срок подачи таких заявок.


Через два дня ИБ-служба Godaddy разослала другое письмо, в котором адресату сообщалось, что он не прошел фишинг-тест и должен вновь записаться на соответствующий корпоративный тренинг. Это уведомление получили около 500 человек.

Аналогичную проверку персонала в сентябре провел издательский дом Tribune Publishing, вызвав бурю негодования среди сотрудников.

В GoDaddy, похоже, такие тесты проводятся не без оснований. В прошлом месяце неким мошенникам удалось путем вишинга убедить сотрудников компании передать им учетные данные для доступа к криптовалютным биржам Liquid и NiceHash. А в начале мая клиенты GoDaddy узнали о взломе их хостинг-аккаунтов через SSH. Каким образом хакеры раздобыли нужные пароли, компания не уточнила.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru