



47% госзаказчиков еще не приступили к импортозамещению

47% госзаказчиков еще не приступили к импортозамещению

47% госзаказчиков еще не приступили к импортозамещению

В 2020 году должна была завершиться программа импортозамещения программного обеспечения в государственном секторе, но с прошлого года неоднократно поднимается вопрос о переносе сроков. Компания «СёрчИнформ» опросила представителей отечественных компаний о ходе импортозамещения и о сложностях, с которыми они сталкиваются.

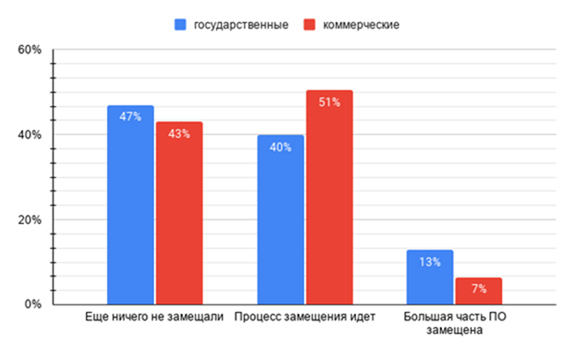
В госсекторе почти поровну тех, кто еще ничего не замещал (таких 47%) и тех, у кого процесс идет или подошел к завершению (в сумме 53%). Но число компаний, у которых большая часть уже замещена всего 13%.

В коммерческом секторе только для трети опрошенных компаний актуален вопрос импортозамещения – это крупные коммерческие организации с государственным участием. Из них 43% еще ничего не замещали, а активно процесс идет у половины опрошенных.

Таким образом за первоначально установленными сроками в рамках импортозамещения успевает только каждая десятая компания. 


«В коммерческом секторе процесс импортозамещения обогнал государственный по результативности. Это следствие специфики частного бизнеса, который демонстрирует динамичность, автономное принятие решений, наличие кадров и финансов. Впрочем, классические госкомпании не сильно отстали – показатель в условные 50% – это неплохой результат. Однако вызывает беспокойство, что совсем мало компаний завершают или завершили переход на отечественное ПО. Это свидетельство не прикладных, а системных проблем импортозамещения», – комментирует Алексей Парфентьев, руководитель отдела аналитики «СёрчИнформ».

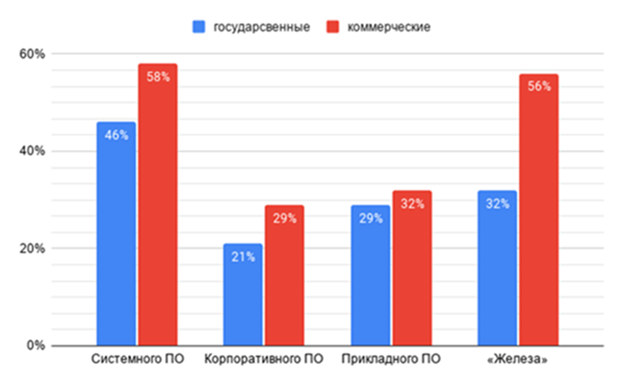
В анкете также был вопрос о сложностях в импортозамещении. Расклад ответов отражает ситуацию по доступности программ и оборудования российского производства для заказчиков. На российском рынке нет трудностей с разработкой корпоративных систем, но сохраняется дефицит ПО для широкого круга пользователей.


«Системное ПО поддается замещению труднее всего. Это ожидаемый результат опроса, ведь дело не только в трудозатратах, но и в необходимости переобучать сотрудников, адаптировать парк уже имеющегося прикладного ПО. Быстро это не сделаешь – потребуются годы на отладку, доработку и интеграцию ПО в крупные компании, – комментирует Алексей Парфентьев. – Переход на отечественное оборудование на деле вообще не стартовал, т.к. базового железа (процессоров, жестких дисков, плат и чипсетов) в промышленных масштабах пока не производится. С этим можно связать относительно невысокое число ответов: респонденты считают работу по замещению оборудования наименее актуальной, ее черед просто еще не пришел».

«СёрчИнформ» провела опрос в сентябре-ноябре, в нем приняли участие больше 800 компаний. Анкетирование проводилось в рамках глобального исследования уровня информационной безопасности во время серии конференций Road Show SearchInform.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru