



Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Создатели Qbot выпустили новую версию Windows-зловреда, поместив загрузчик и бот в единый dll-файл. Банковский троян также получил новый защитный механизм, позволяющий ему стартовать перед выключением ПК и автоматически удалять следы своего присутствия при перезагрузке системы или по ее выходе из спящего режима.

Вредонос-полиморфик Qbot, также известный как Qakbot, Quakbot и Pinkslipbot, существует в интернете как минимум с 2009 года. Он способен воровать банковские реквизиты, учетные и персональные данные, регистрировать клавиатурный ввод. Троян также умеет открывать бэкдор на зараженных машинах и самостоятельно распространяться по сети.

Новую версию Qbot обнаружили в конце прошлого месяца исследователи из компании Binary Defense. Она распространялась через спам-письма, снабженные вредоносной ссылкой или вложенным файлом в формате Excel с вредоносным макросом.

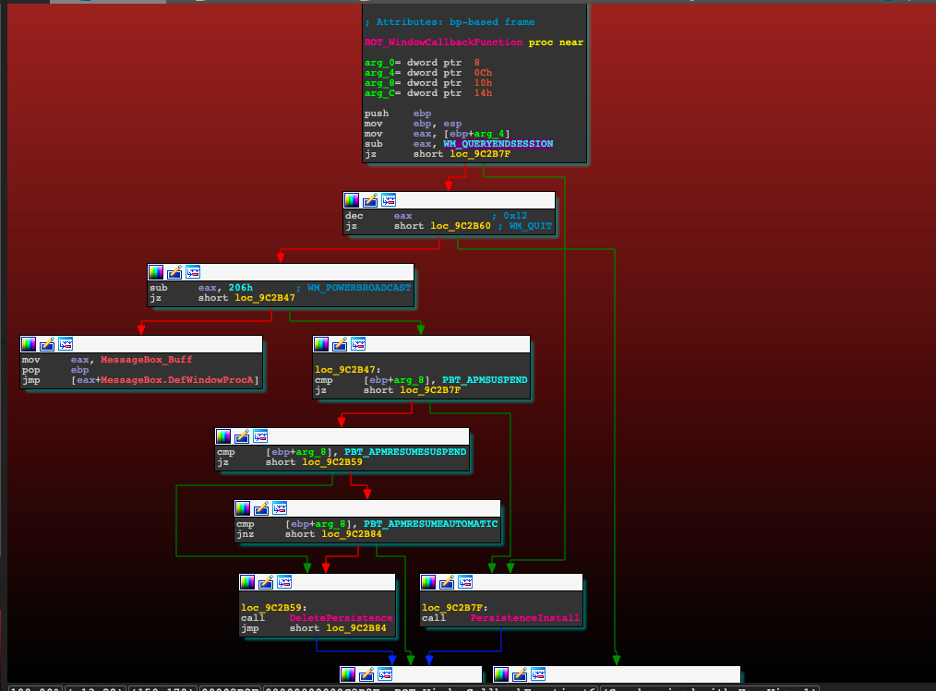
Проведенный в Binary Defense анализ выявил функциональность, позволяющую зловреду более эффективно избегать обнаружения. Обновленный Qbot тщательно отслеживает служебные сообщения Windows о состоянии питания (WM_POWERBROADCAST), фиксируя такие события, как Shutdown, Suspend и Resume (отключение, переход в спящий режим, пробуждение), и манипулирует ключом реестра run.


С помощью этого ключа троян прописывается на автозапуск в системе перед выключением питания или ее уходом в спящий режим и пытается удалить эту запись при начальной загрузке системы или ее пробуждении после длительного простоя. Эти трюки, по словам экспертов, позволяют повысить скрытность присутствия Qbot на зараженной машине. Залогом успеха в данном случае является быстрота внесения ключа run и его удаления из системного реестра.

Новая тактика зловреда настолько эффективна, что некоторые исследователи даже сначала решили, что Qbot потерял былую цепкость после обновления. В блог-записи Binary Defense также отмечено, что подобный способ сокрытия не нов, его некогда использовали другие банковские трояны — Gozi и Dridex.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru