



Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Команда исследователей обнаружила ранее недокументированные возможности шпионской программы для Android, разрабатываемой иранской киберпреступной группой. Оказалось, что зловред способен перехватывать чаты из популярных мессенджеров, а также автоматически отвечать на звонки с конкретных номеров.

По данным специалистов, этот Android-вредонос разрабатывается группировкой APT39 (также известна под именами Chafer, ITG07 или Remix Kitten), которая атаковала преимущественно журналистов, а также международные компании из сфер телекоммуникации и туризма.

Ранее ФБР уже описывало в отчёте (PDF) возможности вредоносной программы для мобильных устройств на базе Android. Тогда специалисты анализировали приложение с названием «optimizer.apk», способное похищать данные и предоставлять удалённый доступ.

«APK-образец обладает набором функций, позволяющих ему получать root-доступ на Android-устройстве атакуемого пользователя без его ведома», — писало ФБР.


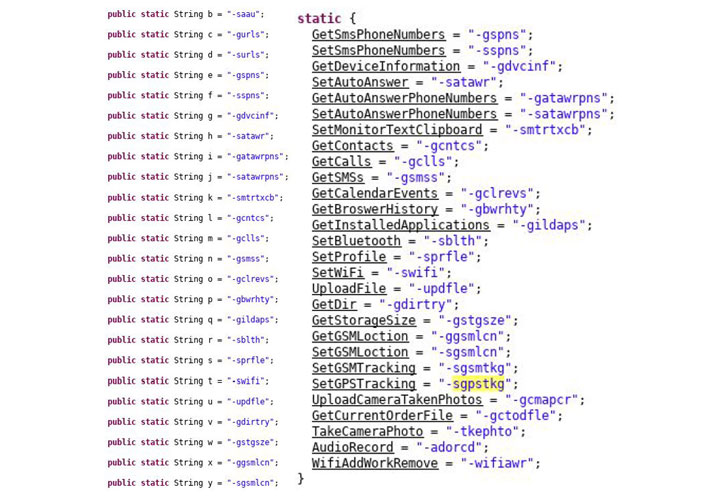
Теперь свой анализ опубликовали исследователи из компании ReversingLabs, которые ещё глубже погрузились в изучение вредоносной программы от APT39. Как отметили эксперты, изученный семпл («com.android.providers.optimizer») может записывать аудио и фотографировать в целях правительственного шпионажа.

Более того, зловред способен добавлять специальные точки доступа Wi-Fi и заставлять мобильное устройство жертвы подключаться к ним. Исследователи считают, что эта функция помогает вредоносу уйти от детектирования, основанного на анализе подозрительного трафика.

Также вредоносная программа может получать команды через СМС-сообщения и извлекать контент из популярных мессенджеров: WhatsApp, Instagram, Telegram, Viber, Skype и Talaeii (иранский аналог Telegram).

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru