



Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Команда исследователей обнаружила ранее недокументированные возможности шпионской программы для Android, разрабатываемой иранской киберпреступной группой. Оказалось, что зловред способен перехватывать чаты из популярных мессенджеров, а также автоматически отвечать на звонки с конкретных номеров.

По данным специалистов, этот Android-вредонос разрабатывается группировкой APT39 (также известна под именами Chafer, ITG07 или Remix Kitten), которая атаковала преимущественно журналистов, а также международные компании из сфер телекоммуникации и туризма.

Ранее ФБР уже описывало в отчёте (PDF) возможности вредоносной программы для мобильных устройств на базе Android. Тогда специалисты анализировали приложение с названием «optimizer.apk», способное похищать данные и предоставлять удалённый доступ.

«APK-образец обладает набором функций, позволяющих ему получать root-доступ на Android-устройстве атакуемого пользователя без его ведома», — писало ФБР.


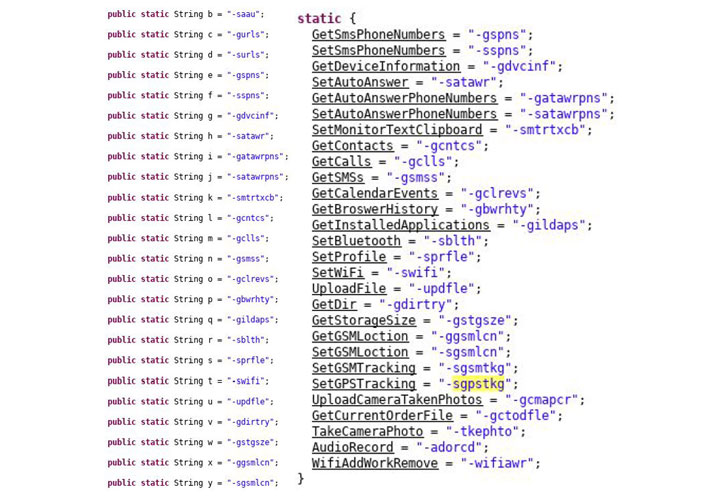
Теперь свой анализ опубликовали исследователи из компании ReversingLabs, которые ещё глубже погрузились в изучение вредоносной программы от APT39. Как отметили эксперты, изученный семпл («com.android.providers.optimizer») может записывать аудио и фотографировать в целях правительственного шпионажа.

Более того, зловред способен добавлять специальные точки доступа Wi-Fi и заставлять мобильное устройство жертвы подключаться к ним. Исследователи считают, что эта функция помогает вредоносу уйти от детектирования, основанного на анализе подозрительного трафика.

Также вредоносная программа может получать команды через СМС-сообщения и извлекать контент из популярных мессенджеров: WhatsApp, Instagram, Telegram, Viber, Skype и Talaeii (иранский аналог Telegram).

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru