



Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

В Сети обнаружен новый веб-скиммер, способный не только воровать вводимые покупателем данные, но также использовать их для заполнения поддельной платежной формы PayPal — чтобы сделать ее более убедительной.

Обновка злоумышленников, занимающихся сбором банковских реквизитов в интернет-магазинах, традиционно выполнена в виде JavaScript-сценария. Чтобы уберечь вредоносный скрипт от обнаружения, вирусописатели прибегли к стеганографии и спрятали свой код внутри графического объекта.

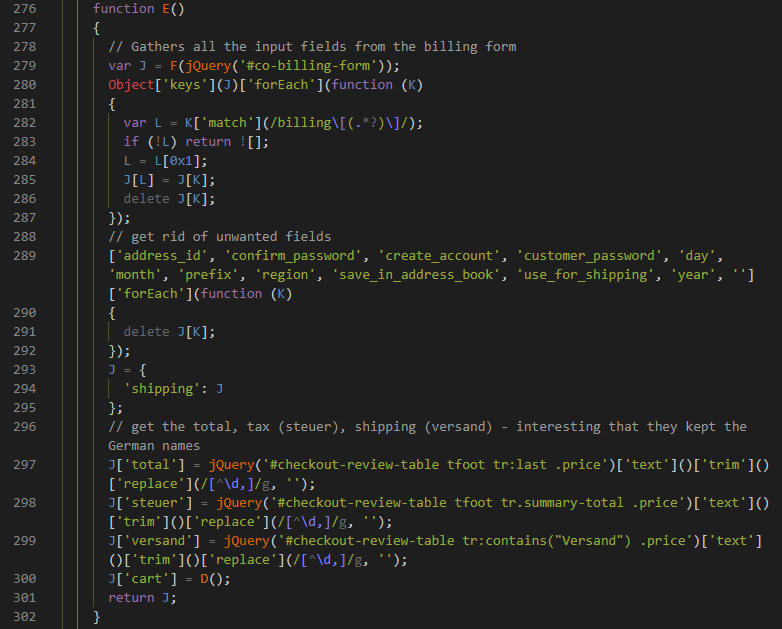
После установки на сервер взломанного сайта зловредная картинка начинает собирать информацию, вводимую в форму заказа, и выводить ее на сервер, контролируемый злоумышленниками. Для сбора платежных реквизитов новый скрипт, как и его предшественники, подменяет страницу PayPal, загружая фальшивку через iFrame.


Чтобы придать поддельной платежной форме легитимный вид, веб-скиммер заполняет ее информацией, украденной из формы заказа. При этом он, в числе прочего, может даже перечислить товары в корзине и указать итоговую сумму с учетом налога на покупку и стоимости доставки.

Примечательно, что, прежде чем заполнить платежку, зловред производит оценку краденых данных. Если те не пригодны для использования, он удаляет свой фрейм со страницы оформления заказа.

Кража платежных данных происходит, когда жертва ввела в поддельную форму все реквизиты и нажала кнопку подтверждения оплаты. Эта информация отсылается в домен apptegmaker[.]com, зарегистрированный полтора месяца назад. Как оказалось, новое хранилище взаимосвязано с tawktalk[.]com — доменом, засветившимся в атаках одной из криминальных групп Magecart.

Украв платежные реквизиты, веб-скиммер возвращает жертву на легитимную страницу оформления заказа, активируя соответствующую кнопку позади встроенного фрейма.

Защититься от подобных веб-атак помогает блокировка загрузки JavaScript в браузер, однако эта опция даст искомый эффект лишь в тех случаях, когда сайт не вызывает доверия. Если хакеры взломали интернет-магазин, внесенный в белые списки, такая мера окажется бесполезной.

Экс-сотрудник Google DeepMind считает, что ИИ может уничтожить человечество

Бывший инженер Google DeepMind Билал Чугтай заявил, что искусственный интеллект способен привести к гибели всего человечества, а времени для предотвращения такого сценария может оставаться всё меньше. Чугтай занимался в DeepMind безопасностью продвинутого ИИ, а в июле 2026 года покинул компанию.

В публикации в X он написал, что безопасное развитие технологии ещё возможно, но для этого лабораториям придётся координировать действия и прекратить безумную гонку за всё более мощными системами.

По его мнению, темпы разработки необходимо привести к уровню, с которым способно справиться общество. Возникающие угрозы должны получать оценку и защитные меры раньше, чем успеют превратиться в экстремальный ущерб.

Чугтай стал не первым специалистом, покинувшим крупную ИИ-компанию с подобным предупреждением. Ранее исследователь Anthropic Джейкоб Коксон заявил, что создатели передовых моделей всерьёз допускают гибель человечества уже к концу десятилетия.

Сотрудник Anthropic Эван Хубингер оценил вероятность такого исхода в ближайшие десять лет более чем в 10%. Глава Anthropic Дарио Амодей тем временем призвал снизить темп развития передовых моделей, когда меры безопасности не успевают за возможностями.

Инициативу поддержали Илон Маск и глава OpenAI Сэм Альтман. Речь идёт не о полной остановке разработок, а о внешних проверках, единых стандартах и контролируемой скорости движения.

Президент США Дональд Трамп занял противоположную позицию, назвав призывы к регулированию ИИ мистификацией. В итоге отрасль получила редкий консенсус: крупнейшие разработчики впервые заговорили о торможении, а политика уже требует не мешать давить на газ. Reuters фиксирует спор, в котором цена ошибки слегка выше квартальной выручки.

RSS: Новости на портале Anti-Malware.ru