



Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Известный исследователь в области кибербезопасности Трой Хант проанализировал свежую базу скомпрометированных данных, в которой якобы присутствуют логины и пароли более чем от 226 миллионов аккаунтов. Специалист попытался выяснить, есть ли достаточные основания для внесения БД в его сервис Have I Been Pwned (HIBP).

В руки Троя Ханта попал файл «Cit0day.in_special_for_xss.is.zip», который весил в сжатом состоянии 13 Гб. Внутри ZIP-архива оказались две папки: «Cit0day [_special_for_xss.is]» и «Cit0day Prem [_special_for_xss.is]».

Далее Хант обнаружил целый зоопарк. Например, в первой директории он нашёл 14 669 .rar-файлов, а во второй — 8 949 таких же архивов. Содержимое файлов исследователь выложил на GitHub (первый файл и второй файл).

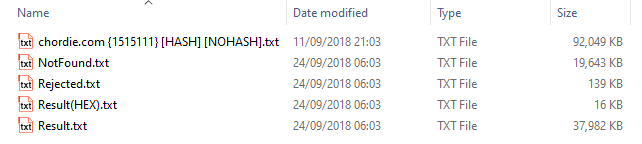
После этого специалист проанализировал архив «chordie.com {1.515.111} [HASH+NOHASH] (Arts)_special_for_XSS.IS.rar», поскольку он был наиболее объёмным. Внутри лежали пять текстовых файлов.


Самый крупный из .txt-файлов включал 1,5 млн строк, состоящих из адреса электронной почты и пароля в виде хеша MD5.

«Однако можем ли мы доверять указанной в файлах информации? Действительно ли связка "имейл-пароль" подлинная. Я проверил актуальность данных на площадке chordie.com, форуме для гитаристов», — рассуждает Трой Хант.

В результате оказалось, что указанный адрес электронной почты действительно есть в базе сайта — он принадлежит пользователю с ником «trawis». Хант заключил, что слитые учётные данные не являются фейком.

Всего в базе насчитывается 226 883 414 логинов и паролей. Если считать все данные валидными, то пользователям необходимо как можно скорее поменять пароли от своих аккаунтов. Напомним, что подобные утечки могут использоваться в дальнейшем в атаках с подбором паролей.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru