



В Firefox пропатчили уязвимость 0-day и включили поддержку HTTPS-Only

В Firefox пропатчили уязвимость 0-day и включили поддержку HTTPS-Only

В Firefox пропатчили уязвимость 0-day и включили поддержку HTTPS-Only

Компания Mozilla анонсировала выпуск Firefox 83 и активацию режима HTTPS-Only. Разработчик также устранил 21 уязвимость, в том числе баг нулевого дня в движке Chromium, который злоумышленники уже пробовали использовать в атаках.

Уязвимость 0-day в Chromium (CVE-2020-15999) в прошлом месяце раскрыли участники проекта Google Project Zero. Она связана с работой библиотеки FreeType и относится к классу «переполнение буфера». На момент появления патча для Chrome эксплойт CVE-2020-15999 уже засветился в целевых атаках — злоумышленники пытались применить его в связке с CVE-2020-17087 для Windows.

Разработчики Firefox оценили этот баг как умеренно опасный: он проявляется лишь при определенных настройках браузера и затрагивает только версии Firefox для Linux и Android.

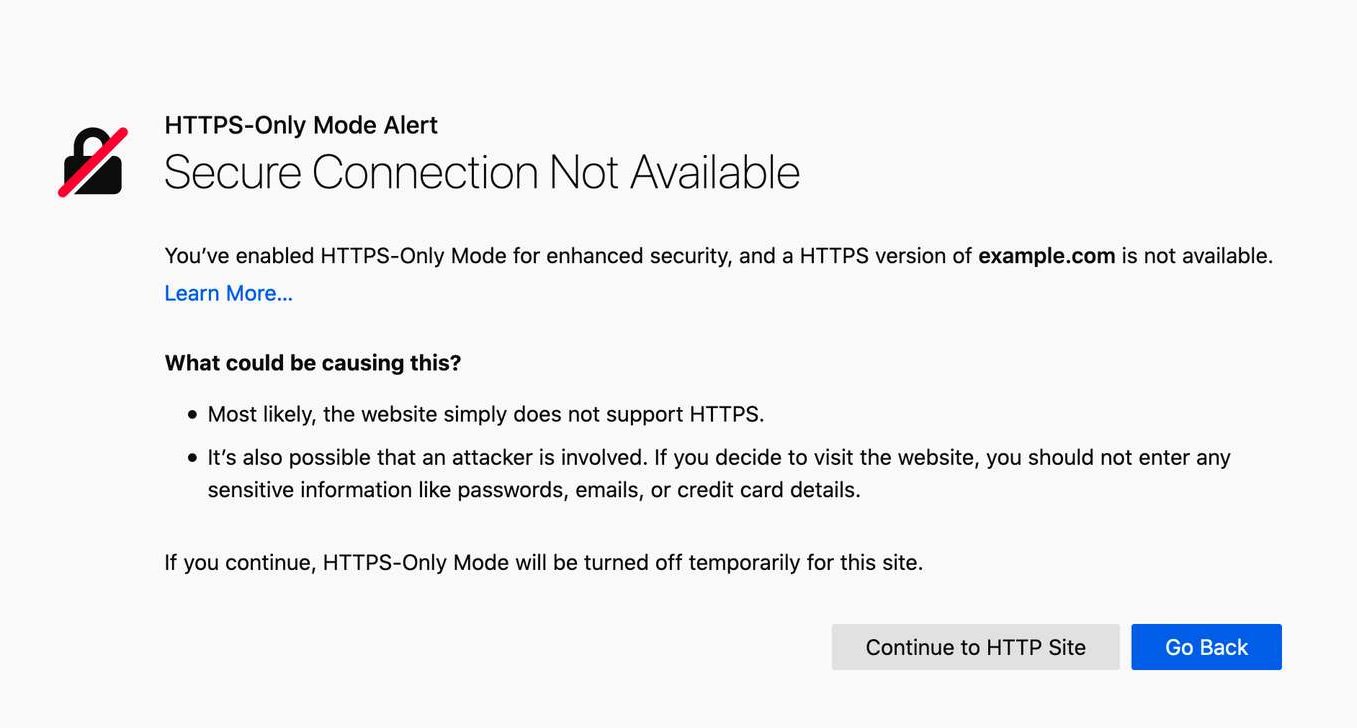
Режим HTTPS-Only, согласно описанию, предусматривает приоритетное использование шифрованных соединений при заходе на сайты. При его включении Firefox автоматически пытается перенаправить все HTTP-запросы на защищенный вариант страниц, меняя http:// в адресной строке на https://. Если HTTPS-альтернатива недоступна, браузер выдает ошибку, предлагая продолжить загрузку страницы по HTTP.


Опция HTTPS-Only в Firefox по умолчанию деактивирована, включить ее можно, открыв в настройках раздел «Приватность и защита».

Остальные нововведения, перечисленные в анонсе Mozilla, призваны повысить производительность браузера, расширить его функциональность либо предоставить пользователям дополнительные удобства.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru