



Более 245 тыс. Windows-систем всё ещё уязвимы перед BlueKeep

Более 245 тыс. Windows-систем всё ещё уязвимы перед BlueKeep

Более 245 тыс. Windows-систем всё ещё уязвимы перед BlueKeep

Спустя полтора года после того, как Microsoft раскрыла детали опасной уязвимости BlueKeep, более 245 тысяч систем Windows так и не получили патчи. Другими словами, эти компьютеры остаются уязвимыми к подобным атакам, затрагивающим службу Windows RDP.

Эта цифра сейчас составляет 25% от общего числа систем, подверженных проблеме безопасности — 950 000. К слову, другая уязвимость — SMBGhost до сих пор угрожает 103 тыс. устройств, хотя информация о ней появилась ещё в марте 2020 года.

Обе бреши позволяют атакующему удалённо получить контроль над компьютерами под управлением Windows. Эти баги по праву называют одними из самых опасных за последние несколько лет.

Один из специалистов SANS ISC Ян Коприва обращает внимание на отсутствие патчей во многих системах. Причём владельцы и администраторы устройств не только оставляют лазейки для таких опасных уязвимостей, как BlueKeep and SMBGhost, но и пропускают ряд других дыр.

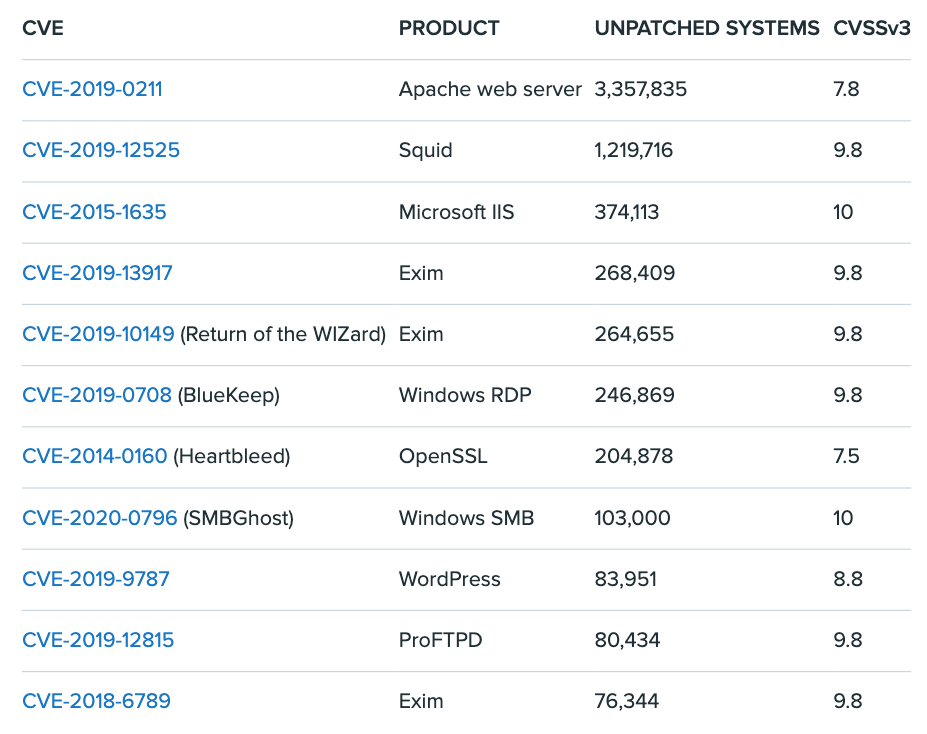
Из таблицы ниже видно, насколько непростая ситуация с патчингом отдельных систем. В третьем столбце отмечено число уязвимых компьютеров, а четвёртый приводит балл по шкале CVSSv3 и говорит о степени опасности бреши.


Удивительно, что даже настойчивые рекомендации от властей США и различных спецслужб не помогли администраторам понять всю важность своевременного патчинга уязвимых систем.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru