



Более 245 тыс. Windows-систем всё ещё уязвимы перед BlueKeep

Более 245 тыс. Windows-систем всё ещё уязвимы перед BlueKeep

Более 245 тыс. Windows-систем всё ещё уязвимы перед BlueKeep

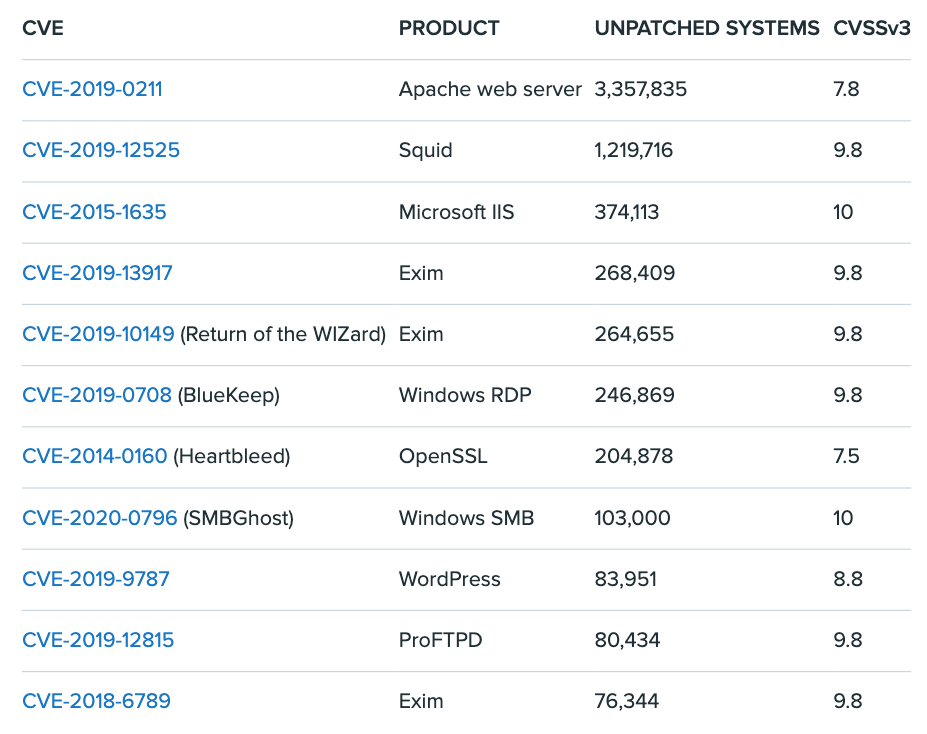
Спустя полтора года после того, как Microsoft раскрыла детали опасной уязвимости BlueKeep, более 245 тысяч систем Windows так и не получили патчи. Другими словами, эти компьютеры остаются уязвимыми к подобным атакам, затрагивающим службу Windows RDP.

Эта цифра сейчас составляет 25% от общего числа систем, подверженных проблеме безопасности — 950 000. К слову, другая уязвимость — SMBGhost до сих пор угрожает 103 тыс. устройств, хотя информация о ней появилась ещё в марте 2020 года.

Обе бреши позволяют атакующему удалённо получить контроль над компьютерами под управлением Windows. Эти баги по праву называют одними из самых опасных за последние несколько лет.

Один из специалистов SANS ISC Ян Коприва обращает внимание на отсутствие патчей во многих системах. Причём владельцы и администраторы устройств не только оставляют лазейки для таких опасных уязвимостей, как BlueKeep and SMBGhost, но и пропускают ряд других дыр.

Из таблицы ниже видно, насколько непростая ситуация с патчингом отдельных систем. В третьем столбце отмечено число уязвимых компьютеров, а четвёртый приводит балл по шкале CVSSv3 и говорит о степени опасности бреши.


Удивительно, что даже настойчивые рекомендации от властей США и различных спецслужб не помогли администраторам понять всю важность своевременного патчинга уязвимых систем.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru