



Кибервымогатели используют рекламу в Facebook для давления на жертв

Кибервымогатели используют рекламу в Facebook для давления на жертв

Кибервымогатели используют рекламу в Facebook для давления на жертв

Не так давно операторы шифровальщиков придумали дополнительный способ давления на атакованные компании — специальные сайты, на которых публикуются украденные конфиденциальные данные. Однако злоумышленники решили пойти ещё дальше в попытках выбить выкуп из несговорчивых жертв.

Теперь вымогатели задействуют взломанные Facebook-аккаунты для продвижения рекламных объявлений, оказывающих дополнительное воздействие на атакованные организации, чья внутренняя информация попала в руки злодеев.

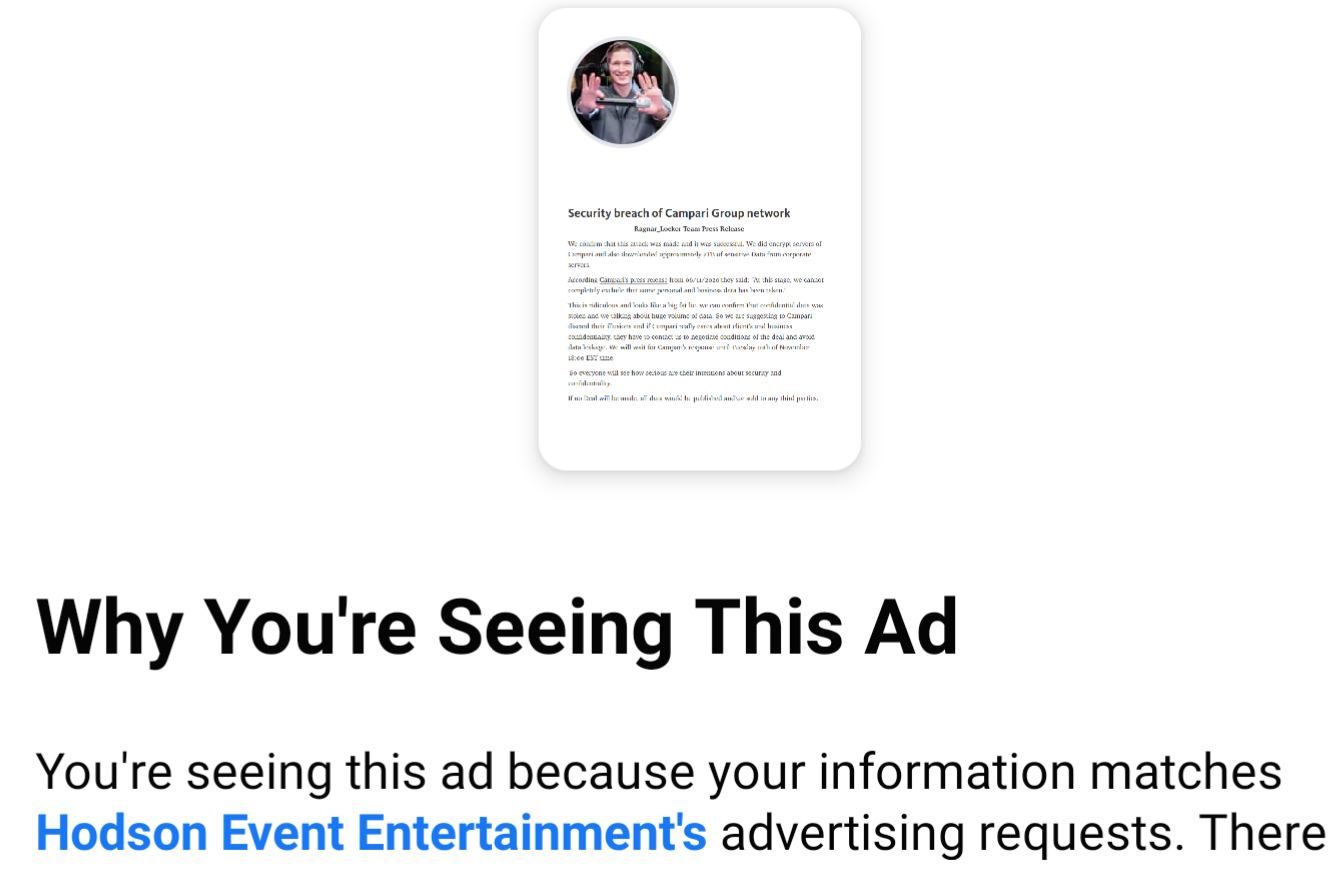
Подобную тактику киберпреступники продемонстрировали в случае атаки на Campari Group, итальянского производителя алкогольных и безалкогольных напитков и вин. Судя по всему, за кибернападением на компанию стоит группировка Ragnar Locker.

На днях представители Campari Group заявили, что полностью исключить кражу персональной и финансовой информации нельзя, после чего злоумышленники опубликовали своё заявление посредством рекламных механизмов Facebook:

«Это просто смешно, какая-то откровенная ложь. Мы с уверенностью можем заявить, что были украдены конфиденциальные данные. И мы говорим о громадных объёмах данных».


Далее преступники уточнили, что выкрали 2 Тб информации, а Campari Group они дают несколько дней на выплату выкупа. Если итальянский производитель вин не заплатит, злоумышленники опубликуют все украденные данные.

Как сообщил Брайан Кребс, рекламная кампания операторов шифровальщика охватила 7150 пользователей, сгенерировав в общей сложности 770 кликов.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru