



Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Уязвимости в Google Chrome и Internet Explorer помогли подготовленным кибершпионам установить бэкдоры на компьютеры жертв. Операция злоумышленников получила название «Operation Earth Kitsune».

Согласно отчёту Trend Micro, в кампании кибершпионов использовались два новых бэкдора — dneSpy и agfSpy. Помимо них, также фигурировал SLUB-вредонос (SLack / githUB).

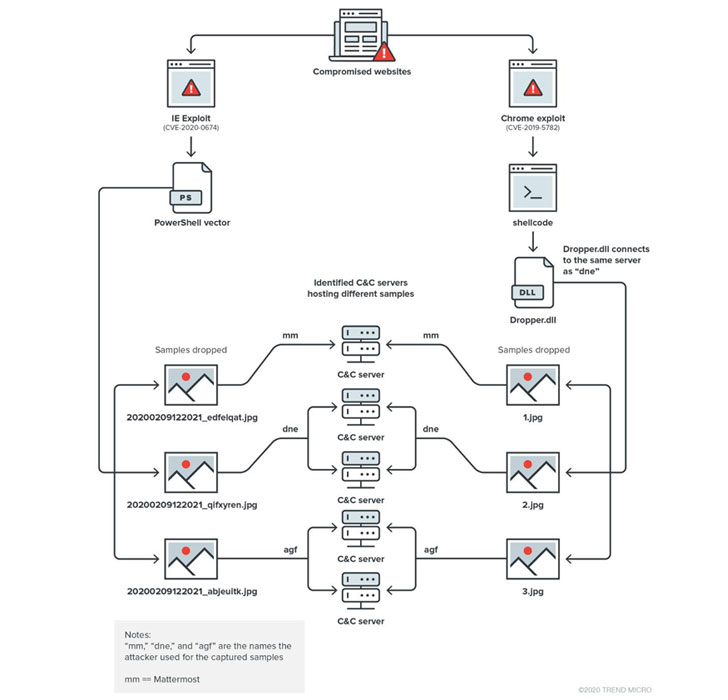
Как отметили специалисты, кибератаки фиксировались в марте, мае и сентябре. Преступники применяли так называемые «атаки водопоя»: тщательно выбирали специальный веб-сайт, на который внедряли эксплойт с целью заразить устройство жертвы и получить к нему полный доступ. Заключительным этапом злоумышленники устанавливали шпионскую программу.

Специалисты Trend Micro признали: в этой операции кибершпионы действуют крайне разнообразно — используется множество семплов вредоносов, а также несколько командных северов (C&C).

«В общей сложности мы выявили пять C&C-серверов, семь образцов вредоносных программ и четыре эксплойта», — пояснили эксперты.


Также в атаках использовалась уже пропатченная дыра в Google Chrome (CVE-2019-5782), позволяющая с помощью специальной HTML-страницы выполнить код внутри песочницы, и брешь в Internet Explorer (CVE-2020-0674), которая также допускала установку вредоносной программы через заражённый ресурс.

Подпишитесь на новости

Индид: рынок защиты учетных записей в России достиг 17 млрд рублей

Деньги на защиту доступа тратят, а проблемы с учетными записями остаются. По оценке «Индид», российский рынок Identity Security достиг 17 млрд рублей по итогам 2025 года. При этом 87,5% опрошенных компаний сталкивались с инцидентами вокруг учетных записей и прав доступа.

Исследование «Индид», подготовленное при участии Айдентити Клуба, охватило 200 организаций со штатом от 100 сотрудников.

Крупнейший сегмент рынка — управление привилегированным доступом (PAM): 5,8 млрд рублей и рост на 13% за год. Быстрее среди PAM, IdM и MFA росло управление учетными записями и доступом IdM/IGA — на 16%.

С внедрением технологий картина радует, однако с охватом все сложнее. Многофакторную аутентификацию используют около 70% участников исследования, но на всех сотрудников и системы она распространяется только в 36% организаций. Специализированная IdM есть лишь у каждой четвертой.

Самая частая проблема — ошибки при ручном назначении прав: их отметили 43,5% респондентов. Еще 35,5% сталкивались с несанкционированной активностью технических и сервисных аккаунтов. В 45,5% компаний полномочия выдают на постоянной основе до отзыва.

ИИ-агенты добавляют головной боли: 20% компаний полностью запрещают их использование, а 19% практически его не контролируют. Между тем роботу тоже нужны ограничения полномочий и контроль действий, особенно если сотрудник отдает ему собственную учетку.

Главный тормоз развития — бюджет: нехватку средств назвали 49,5% участников.

RSS: Новости на портале Anti-Malware.ru